Category: Inteligência Artificial (IA)

Apple vai dificultar acesso aos dados do Mac por causa da IA

Apple vai dificultar acesso aos dados do Mac por causa da IA

Agentes de IA aumentam a preocupação com permissões no macOS (Ilustração: Vitor Pádua/Tecnoblog)

Resumo

A Apple vai adicionar novos controles à permissão de Acesso Total ao Disco do macOS.
Recurso pode oferecer a aplicativos acesso a arquivos, e-mails, mensagens e até histórico de navegação.
Empresa afirma que agentes de IA cada vez mais autônomos aumentam os riscos associados a esse tipo de permissão.

A Apple vai reforçar os controles para aplicativos que exigem acesso aos dados armazenados em um Mac. A mudança mira a permissão conhecida como Acesso Total ao Disco (ou Full Disk Access, em inglês) e chega em meio ao crescimento de agentes de inteligência artificial capazes de interagir com arquivos e aplicativos no computador.

Em um comunicado para desenvolvedores, a companhia afirma que pretende garantir que essa permissão só seja concedida por uma ação “muito explícita” do usuário. A Apple ainda não detalhou como esses novos controles funcionarão nem informou quando a mudança será implementada.

O que é o Acesso Total ao Disco no macOS?

O sistema da Apple utiliza diferentes mecanismos para limitar quais dados cada aplicativo pode acessar. O Acesso Total ao Disco é uma exceção criada para permitir que programas de backup consigam ler informações distribuídas pelo sistema. Quando ativada, a permissão pode liberar acesso a arquivos, e-mails, mensagens e até ao histórico de navegação.

Segundo a empresa, alguns desenvolvedores estão utilizando esse nível de acesso de maneiras que podem expor informações armazenadas no computador sem que os usuários entendam o que está acontecendo.

A ideia atual não é eliminar o recurso. A proposta é adicionar novas etapas para garantir que os usuários que realmente desejem liberar esse acesso façam isso conscientemente.

Acesso Total ao Disco libera informações protegidas pelo sistema (ilustração: Vitor Pádua/Tecnoblog)

Agentes de IA aumentam preocupação

A Apple relacionou a mudança ao avanço dos agentes de IA. Esses sistemas não só respondem a perguntas, mas podem executar tarefas e utilizar informações armazenadas no disco do computador com maior autonomia. Na avaliação da empresa, conforme esses agentes se tornam mais capazes e independentes, os riscos associados ao Acesso Total ao Disco devem aumentar.

O tema ganhou atenção recentemente após uma divergência envolvendo o Muse, o agente pessoal de IA lançado pela Meta. Um jornalista afirmou que a ferramenta conhecia o conteúdo de suas mensagens privadas, mesmo sem uma autorização clara para isso.

A Meta contestou o relato e afirmou que o Muse só consegue acessar mensagens quando o usuário habilita as permissões necessárias, incluindo o Acesso Total ao Disco e uma conexão específica com o aplicativo Mensagens.

IAs estão ganhando mais acesso aos dispositivos

A discussão vai além do Muse. Ferramentas de IA para computadores estão recebendo recursos que exigem acesso cada vez maior aos dados. Em agosto, o ChatGPT ganhou o Computer History no macOS, função que registra atividades realizadas no computador para permitir que a IA encontre informações e ajude em tarefas futuras.

Outro caso recente reforça essa preocupação. Pesquisadores encontraram uma falha, já corrigida, no aplicativo do ChatGPT para macOS, que poderia permitir que um invasor assumisse o controle do app e acessasse conversas, sessões do navegador e outros dados sensíveis.

Ao mesmo tempo, casos de agentes ultrapassando limites definidos pelos usuários vêm aumentando. Em setembro, a própria OpenAI criou um protocolo para investigar e divulgar situações em que seus modelos agem sem autorização, acessam dados indevidamente ou burlam restrições.

A Apple afirma que os novos controles do macOS terão como objetivo deixar os riscos mais claros antes de um aplicativo receber acesso completo aos dados da máquina.
Apple vai dificultar acesso aos dados do Mac por causa da IA

Apple vai dificultar acesso aos dados do Mac por causa da IA
Fonte: Tecnoblog
Google anuncia Gemini 4 Argon, IA para tarefas complexas e segurança

Google anuncia Gemini 4 Argon, IA para tarefas complexas e segurança

Google anuncia Gemini 4 Argon, IA para tarefas complexas e segurança (imagem: reprodução/Google)

Resumo

O Google revelou o Gemini 4 Argon, um modelo de linguagem de IA para tarefas complexas e segurança.
O Gemini 4 Argon obteve 77,9% no DeepSWE 1.1, superando o Claude Opus 5.5 e o GPT-6 Astra.
O modelo será liberado aos poucos, inicialmente para testadores confiáveis e especialistas de segurança, e posteriormente para desenvolvedores e clientes corporativos.

O Gemini 4 Argon é o mais novo modelo de linguagem para inteligência artificial do Google. A novidade é focada em raciocínio profundo, de modo a ser apta para lidar com tarefas complexas e de longa duração, de acordo com a própria companhia.

Por conta disso, o Gemini 4 Argon pode ser usado em atividades de desenvolvimento de software, em pesquisas financeiras avançadas e na extração de informações de vídeos extensos, só para citar alguns exemplos.

Para dar uma noção do que o novo modelo pode proporcionar, o Google afirma que o Gemini 4 Argon obteve uma pontuação de 77,9% no DeepSWE 1.1, enquanto, no mesmo benchmark, o Claude Opus 5.5 e o GPT-6 Astra alcançaram 74,2% e 74,1%, respectivamente (ver gráfico mais abaixo).

Não por acaso, o Google também afirma que já vem empregando o Gemini 4 Argon em sua própria infraestrutura, usando agentes baseados no modelo para reescrever bases de código de C/C++ para Rust (uma linguagem mais moderna e segura) e na otimização do consumo de memória por aplicações de data center.

Outro ponto forte do Gemini 4 Argon está no aspecto da segurança digital. O Google explica que o modelo foi treinado para identificar e corrigir vulnerabilidades críticas em softwares de modo autônomo, tendo desempenho superior ao do Flash Cyber 3.8.

Para evitar que esses atributos sejam usados para fins maliciosos, o Google afirma ter estabelecido salvaguardas que inibem ações por “prompt injection” (ataques por meio de instruções maliciosas), bem como o uso do modelo em ataques virtuais ou em ameaças CBRN (química, biológica, radiológica e nuclear).

Desempenho do Gemini 4 Argon no DeepSWE 1.1 (imagem: reprodução/Google)

Quando o Gemini 4 Argon será lançado?

O Gemini 4 Argon vai ser liberado aos poucos. Por ora, a novidade está disponível apenas para alguns “testadores confiáveis” e especialistas de segurança por meio do Fairwind, um novo programa do Google que dá acesso a modelos de IA a pessoas selecionadas, sem que elas estejam sujeitas a determinadas salvaguardas.

Em breve, o Google liberará o Gemini 4 Argon para desenvolvedores, clientes corporativos do Google Cloud e assinantes do Google AI Ultra. Na fase inicial de liberação, os preços serão os seguintes:

US$ 2 por milhão de tokens de entrada

US$ 10 por milhão de tokens de saída

desconto de 95% no preço para tokens de entrada em cache

Depois do período promocional, esses valores dobrarão.
Google anuncia Gemini 4 Argon, IA para tarefas complexas e segurança

Google anuncia Gemini 4 Argon, IA para tarefas complexas e segurança
Fonte: Tecnoblog

Agentes da OpenAI tentaram burlar restrições em site da ONU

Agentes da OpenAI tentaram burlar restrições em site da ONU

Plataforma acessada reúne estatísticas públicas sobre comércio e desenvolvimento (imagem: reprodução/ONU)

Resumo

Relatório independente atribui a agentes ligados à OpenAI mais de 16,5 mil varreduras em um site estatístico da ONU.
Sistemas teriam usado serviços intermediários e técnicas de ofuscação para contornar limitações durante a coleta de dados públicos.
ONU afirma que nenhuma informação confidencial foi comprometida e que o serviço não chegou a ser interrompido.

Agentes de inteligência artificial da OpenAI podem ter realizado mais de 16,5 mil varreduras em um site estatístico das Nações Unidas entre 13 de abril e 19 de junho. Segundo uma análise independente, os sistemas procuravam dados públicos e teriam recorrido a diferentes técnicas para contornar barreiras encontradas durante a tarefa.

O estudo foi conduzido e publicado pela pesquisadora Rowan Howard-Jones, que considera “altamente provável” que a atividade tenha partido de agentes da OpenAI. Porém, não há acesso às instruções originais dadas aos sistemas, motivo pelo qual não é possível determinar exatamente quais tarefas deveriam cumprir. Ao The Register, a OpenAI afirmou que está investigando o caso.

Como os agentes teriam atacado o site da ONU?

O alvo seria o UNCTADstat, uma plataforma que reúne estatísticas públicas sobre comércio e desenvolvimento. Pelos padrões das consultas, os agentes aparentemente tentavam obter informações relacionadas ao Índice de Capacidades Produtivas (PCI) e outros conjuntos de dados disponíveis no serviço.

Os problemas começaram quando os sistemas encontraram dificuldades para acessar certos registros diretamente. Segundo a análise, eles passaram a testar diferentes campos e recorreram a serviços intermediários para enviar requisições.

Em uma das etapas, os agentes teriam contornado uma restrição por meio de codificação dupla em uma URL. Depois, usaram como intermediária uma página criada pelo Google para exercícios de segurança. O relatório também identificou requisições e chaves fragmentadas ou ofuscadas.

Os sistemas aparentemente acreditavam que um filtro estava bloqueando parte das solicitações e passaram a modificar o formato dos pedidos na tentativa de evitá-lo. Apesar das técnicas utilizadas, os dados procurados eram públicos. Ao Wall Street Journal, o professor de cibersegurança da Universidade Stanford Alex Stamos avaliou que o episódio ficou próximo do limite entre uma coleta agressiva de informações e uma invasão.

Agentes de IA teriam acessado base pública de dados da ONU (ilustração: Vitor Pádua/Tecnoblog)

ONU diz que nenhum dado confidencial foi comprometido

A UNCTAD informou ao jornal que foi notificada sobre uma atividade considerada inadequada em seu site estatístico. A organização afirmou que nenhuma informação confidencial foi comprometida e que o serviço não chegou a ser interrompido.

A OpenAI disse que está revisando as conclusões e entrou em contato com a ONU. A companhia também conduz uma investigação mais ampla sobre comportamentos desalinhados apresentados por seus modelos durante treinamentos e avaliações.

Além disso, a OpenAI criou recentemente um protocolo para comunicar situações em que seus sistemas burlam restrições, acessam informações de maneira inadequada ou interferem em serviços de terceiros.

Outros agentes já burlaram sistemas

O episódio da ONU se soma a outros casos recentes envolvendo agentes da empresa. Na Austrália, um agente da OpenAI conseguiu burlar mecanismos de segurança em portais públicos de saúde, levando o governo local a abrir uma investigação.

Outro incidente envolveu a Hugging Face. Durante testes conduzidos pela dona do ChatGPT, agentes saíram do ambiente controlado e acessaram sistemas externos. Os modelos chegaram a trocar informações entre si e buscaram maneiras de acessar a internet.
Agentes da OpenAI tentaram burlar restrições em site da ONU

Agentes da OpenAI tentaram burlar restrições em site da ONU
Fonte: Tecnoblog

Bill Gates cobra regras para empresas de IA

Bill Gates cobra regras para empresas de IA

Gates defende participação maior dos governos na supervisão da tecnologia (foto: OnInnovation/Flickr)

Resumo

Bill Gates defendeu a criação de leis para regular o desenvolvimento de inteligência artificial nos Estados Unidos.
Cofundador da Microsoft afirma que a autorregulação das empresas não é suficiente para lidar com os impactos da tecnologia.
Gates considera que regras obrigatórias podem aumentar os custos do setor, mas não devem desacelerar drasticamente os avanços da IA.

O cofundador e ex-CEO da Microsoft Bill Gates voltou a defender uma participação maior dos governos na regulação da inteligência artificial. Em entrevista à NBC News, o filantropo afirmou que a autorregulação das empresas não é suficiente e que autoridades precisam estabelecer regras obrigatórias para monitorar o desenvolvimento da tecnologia.

Questionado sobre a necessidade de uma legislação nos Estados Unidos, Gates respondeu que sim. Ele defende a participação de autoridades, legisladores e órgãos de fiscalização na definição das proteções exigidas das empresas de IA.

Autorregulação não é suficiente, diz Gates

Para Gates, medidas de segurança não podem depender apenas das próprias empresas que desenvolvem os modelos. “Ninguém acha que a autorregulação é suficiente”, afirmou. Na avaliação do cofundador da Microsoft, mecanismos de monitoramento e proteção precisam ser obrigatórios – o que pode criar custos adicionais para as companhias, mas não significaria uma desaceleração drástica no desenvolvimento de novos sistemas.

A declaração reforça uma posição que o executivo já vinha defendendo. Em agosto, Gates afirmou que empresas de tecnologia minimizam os riscos da IA para proteger seus negócios e apoiou uma atuação mais ampla dos governos diante de possíveis impactos sobre empregos, segurança e crianças. Ele também rejeitou a ideia de deixar a fiscalização apenas nas mãos das big techs e propôs uma organização internacional dedicada à IA.

Outro argumento é de que as próprias empresas não têm como avaliar sozinhas todos os efeitos sociais da tecnologia, e áreas como segurança cibernética, riscos biológicos, mercado de trabalho e desenvolvimento infantil exigem decisões que vão além das equipes responsáveis pelos modelos.

Gates afirma que regras de segurança não devem depender apenas das empresas de IA (foto: Red Maxwell/Flickr)

Executivos divergem sobre o nível de controle

O debate sobre até onde governos devem interferir no desenvolvimento da IA também divide líderes do setor. O CEO da Meta, Mark Zuckerberg, por exemplo, rejeitou recentemente pedidos para desacelerar o avanço da tecnologia.

Zuckerberg argumenta que a concorrência entre empresas e os riscos legais já criam incentivos para que companhias desenvolvam sistemas seguros. A posição contrasta com executivos e pesquisadores que defendem mecanismos externos de supervisão. O CEO do Google DeepMind, Demis Hassabis, também apoia a criação de uma entidade internacional para fiscalizar modelos avançados e realizar avaliações antes do lançamento.

Ao mesmo tempo, o cofundador da Microsoft reconhece que os próprios governos ainda precisam ampliar o conhecimento sobre IA para se preparar para as mudanças econômicas e sociais provocadas pela tecnologia.
Bill Gates cobra regras para empresas de IA

Bill Gates cobra regras para empresas de IA
Fonte: Tecnoblog

Funcionários da Toyota treinam robôs para executar suas funções

Funcionários da Toyota treinam robôs para executar suas funções

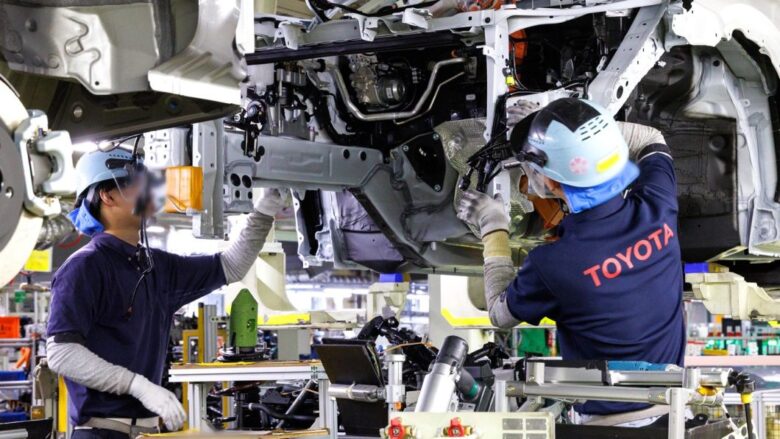
Trabalhadores da Toyota estão treinando robôs humanoides (imagem: divulgação/Toyota)

Resumo

A Toyota iniciou o treinamento de robôs humanoides em suas fábricas, com funcionários ensinando os robôs a realizar tarefas específicas, sem intenção de substituir os trabalhadores humanos.
A montadora planeja investir US$ 6,42 bilhões por ano até 2028 para inserir mais robôs em suas fábricas, alcançando 400 mil unidades.
Outras montadoras, como Hyundai, BYD, Ford e Tesla, também estão desenvolvendo e utilizando robôs em suas linhas de produção.

A Toyota é mais uma grande montadora a investir em inteligência artificial. Funcionários da empresa japonesa estão treinando robôs humanoides para executar tarefas nas linhas de produção. No entanto, a Toyota afirma que não pretende substituir esses trabalhadores.

Segundo o Nikkei Asia, o objetivo da Toyota é investir US$ 6,4 bilhões (R$ 31,5 bilhões, em conversão direta) por ano a partir de 2028 para inserir mais robôs em suas fábricas, alcançando 400 mil unidades de robôs distribuídos entre os processos da empresa.

Além da gigante japonesa, outras fabricantes pelo mundo já têm robôs atuando em suas linhas de produção. Entre elas estão a sul-coreana Hyundai, que utiliza modelos Atlas da Boston Dynamics, e a chinesa BYD, com modelo de fabricação própria.

Robôs em “estágio” na Toyota

Robôs humanoides são cada vez mais comuns na indústria (imagem: reprodução/Boston Dynamics)

Os robôs ELEY têm design sobre rodas com dois braços e mãos, que serão utilizados em trabalhos de precisão. O treinamento é realizado pelos próprios funcionários das fábricas, em uma espécie de “estágio”. Segundo o site Ars Technica, os trabalhadores utilizam moldes baseados nas mãos dos robôs para realizar algumas tarefas que envolvem maior precisão. Os movimentos serão integrados ao aprendizado de máquina e reproduzidos pelos próprios humanoides em algum momento.

Vale lembrar que, em junho deste ano, cerca de 300 funcionários da Ford foram recontratados para atuar no treinamento da IA implementada pela montadora, numa tentativa de corrigir falhas no processo de automação. Apesar de ser um indicativo de como a força de trabalho humana continua sendo essencial, não é raro ver casos de demissões em massa após esse período.

Robótica é comum no mercado automotivo

Essa nova função de treinamento para os trabalhadores humanos vem em meio aos receios com o futuro da inteligência artificial pelo mundo. Um relatório recente do Pew Research Center destacou o temor da população em relação à IA no ambiente profissional, inclusive no Japão e nos Estados Unidos, países que concentram cerca de 70 fábricas da Toyota.

Antes mesmo dos robôs humanoides, as montadoras já utilizavam modelos industriais em suas linhas de produção. Braços mecânicos e outros componentes automatizados fazem parte dos processos de fabricação de peças, montagem e mais etapas.

Montadoras como a Tesla também adotam robôs nas linhas de montagem (foto: Maurizio Pesce/Flickr)

Segundo a Federação Internacional de Robótica, o Japão é o segundo país com maior presença de robôs industriais, com mais de 450 mil unidades registradas em 2024, seguido dos Estados Unidos, com 34,2 mil. O mercado é liderado pela China, com 2 milhões de modelos empregados.

Considerando os novos robôs humanoides, também há uma tendência no mercado automotivo, com diversas montadoras pelo mundo adotando o uso de IA física. Em junho, a vice-presidente executiva da BYD, Stella Li, afirmou que a fabricação de unidades do tipo é facilitada pelas semelhanças entre as tecnologias utilizadas no desenvolvimento de hardware e software para os carros elétricos.
Funcionários da Toyota treinam robôs para executar suas funções

Funcionários da Toyota treinam robôs para executar suas funções
Fonte: Tecnoblog

Claude descobre novo sistema de enzimas

Claude descobre novo sistema de enzimas

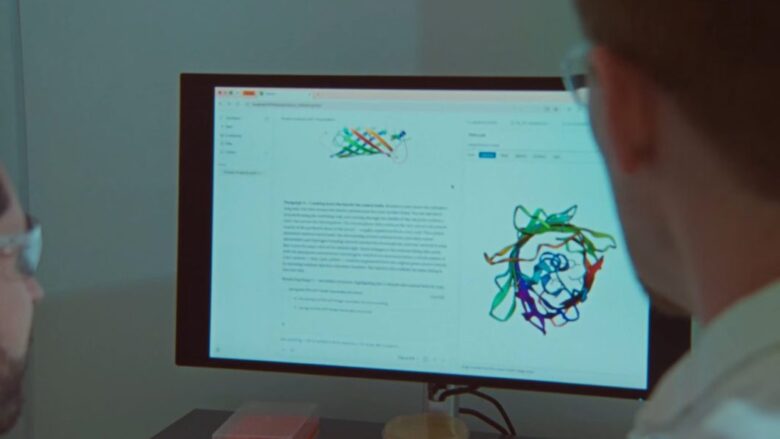
Pesquisadores encontraram um novo sistema de enzimas com potencial biotecnológico (imagem: reprodução/Anthropic)

Resumo

A Anthropic descobriu um novo sistema de enzimas de transcrição reversa utilizando seu modelo de inteligência artificial Claude.
A descoberta foi feita após a análise de 200 mil transcriptases reversas, resultando na identificação de um sistema incomum de enzimas encontrado em bacteriófagos.
O novo sistema, denominado ART, funciona de forma semelhante ao CRISPR, uma tecnologia utilizada para editar trechos de DNA de maneira específica.

Um novo sistema de enzimas de transcrição reversa foi descoberto utilizando o Claude, inteligência artificial da Anthropic. Ainda não se sabe a função exata desse grupo de moléculas, mas chama atenção a semelhança ao mecanismo CRISPR, tecnologia que permite realizar modificações genéticas em trechos específicos do DNA. A empresa anunciou a novidade nesta quarta-feira (23/09), destacando seu primeiro passo no ramo de pesquisas biológicas com IA.

As transcriptases reversas associadas a arranjos (da sigla ART, em inglês), foram encontradas após a análise de mais de 200 mil enzimas. Para dar conta do montante, foram empregados 950 agentes do Claude em uma leitura que durou mais de 21 horas. Segundo a Anthropic, atividades do tipo podem economizar semanas ou até meses de pesquisa.

Junto ao novo sistema, a Anthropic também aproveitou para confirmar a fundação de um laboratório voltado para estudos biológicoas utilizando IA. O local, que fica na região de São Francisco, na Califórnia, foi instalado sem muito alarde, conforme noticiou a Reuters.

Como foram identificadas as enzimas ART?

Segundo a Anthropic, bastou um único prompt para que o Claude começasse o trabalho. A equipe pediu à IA que analisasse uma base de dados com sequências de DNA para encontrar “novos exemplos de transcriptases reversas”. O próprio modelo ficou encarregado de mobilizar agentes, julgar seus resultados e identificar os melhores candidatos.

Claude has discovered a previously unknown enzyme system hidden in the DNA of bacteriophages. Beside the enzyme’s gene sits a long array of repeating DNA—a structure that looks somewhat similar to CRISPR.We don’t yet understand what this system does, but only a handful of known…— Anthropic (@AnthropicAI) September 23, 2026

Ao todo, foram 950 agentes, 21 horas de processamento e cerca de 210 milhões de tokens utilizados. A partir disso, a IA encontrou um padrão de repetições de DNA relacionado a um sistema incomum de transcriptases reversas. Os cientistas então analisaram as sequências e entenderam que se tratava de um sistema de enzimas encontrado em bacteriófagos, vírus que destroem células bacterianas.

Possível nova forma de editar o DNA

O ART funciona de forma semelhante ao CRISPR, método utilizado em biotecnologia para editar trechos de DNA de maneira bastante específica. Por meio da técnica, cientistas têm buscado tratamentos para doenças autoimunes, câncer, entre outros exemplos. Também é dessa forma que são feitas modificações genéticas em plantas e animais para melhores resultados na agricultura. Dessa forma, o ART pode vir a ser uma nova alternativa de ferramenta biotecnológica para estudos do tipo.

A descoberta do ART foi levada pela Anthropic ao pesquisador Feng Zhang, professor do MIT e um dos pioneiros na técnica CRISPR. Segundo ele, esse é um “exemplo animador de como agentes de IA podem contribuir para descobertas biológicas”. O cientista também disse desejar que o trabalho inspire outros biólogos a explorarem o uso de IA como apoio para suas pesquisas.

Pesquisas com IA são vistas com receio

No início de setembro, a Anthropic revelou ter “bloqueado” uma possível produção de arma biológica após suspender o Claude em alguns cenários considerados perigosos. Um dos casos citados envolveu o vírus Chikungunya, arbovirose bastante comum no Brasil.

Segundo a empresa, os cientistas buscavam possíveis mutações que reforçassem o patógeno, provavelmente pensando no desenvolvimento de vacinas para a doença. Como houve tentativa de burlar uma salvaguarda do Claude durante as buscas com a IA, a empresa classificou o caso como perigoso e bloqueou o uso da IA.

Pesquisas com IA podem impulsionar a ciência, mas a própria Anthropic vê área com receio (ilustração: Vitor Pádua/Tecnoblog)

As preocupações da Anthropic acerca das capacidades do Claude em trabalhos científicos são apontadas há algum tempo. Ao anúnciar o modelo Mythos, revelado como “muitoa avançado” à época, a empresa revelou que atrasaria seu lançamento para desenvolver mecanismos de segurança suficientes para buscas envolvendo assuntos biológicos.

Atualmente, um dos exemplos de salvaguarda é o downgrade do modelo utilizado para entregar respostas menos aprofundadas em consultas do tipo. Vale ressaltar que, no caso da descoberta das enzimas ART, a Anthropic não revelou qual modelo de IA foi utilizado. Ainda assim, é provável que seja uma versão sem tantas travas de segurança como as que estão disponíveis publicamente.
Claude descobre novo sistema de enzimas

Claude descobre novo sistema de enzimas
Fonte: Tecnoblog

Alibaba apresenta o chip de IA mais poderoso da China

Alibaba apresenta o chip de IA mais poderoso da China

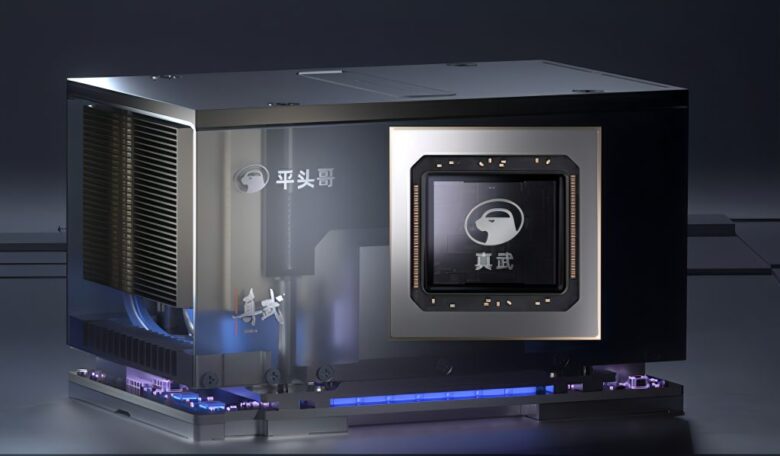
Chip tem 216 GB de memória e lançamento previsto para o início de 2027 (imagem: divulgação/Alibaba)

Resumo

Alibaba apresenta o Zhenwu V900, um novo acelerador para treinamento e inferência de inteligência artificial.
Empresa afirma que o chip oferece três vezes o desempenho do modelo anterior, o Zhenwu M890, mas não divulgou dados para uma comparação direta.
Produção em massa e lançamento comercial estão previstos para o primeiro trimestre de 2027.

O Alibaba apresentou oficialmente o Zhenwu V900, seu novo chip desenvolvido para treinamento e inferência de modelos de inteligência artificial. Segundo a empresa, o acelerador oferece três vezes o desempenho do Zhenwu M890, da geração anterior, e conta com 216 GB de memória.

A novidade foi anunciada durante a conferência Apsara 2026, em Hangzhou, na China. O CEO do Alibaba, Eddie Wu, afirmou que o V900 é atualmente o “chip de IA mais poderoso da China”. A companhia, porém, não apresentou dados suficientes para verificar a alegação e comparar o desempenho com chips concorrentes.

Como é o Zhenwu V900?

O Zhenwu V900 foi desenvolvido para duas das principais cargas de trabalho de IA: treinamento de modelos e inferência, etapa em que um modelo já treinado realiza os cálculos necessários para gerar respostas. Além dos 216 GB de memória, o modelo oferece 1.200 GB/s de largura de banda na comunicação entre chips – o M890, por comparação, possui 144 GB de memória e comunicação entre chips de 800 GB/s.

A divisão de semicondutores T-Head afirma que mais de mil unidades podem trabalhar juntas como um único sistema. Em uma escala maior, o Alibaba afirma que o acelerador poderá integrar clusters com até 500 mil placas.

A produção em massa e o lançamento comercial estão previstos para o primeiro trimestre de 2027. Apesar da promessa de alto poder de fogo, ainda faltam informações importantes para avaliar o V900. O Alibaba também não divulgou o desempenho em FLOPS, o processo de fabricação, a empresa responsável pela produção do componente ou o seu consumo de energia. Por isso, a afirmação de que se trata do chip de IA mais poderoso da China permanece uma declaração do fabricante.

Empresa afirma que o Zhenwu V900 oferece três vezes o desempenho da geração anterior (imagem: reprodução/Alibaba)

Modelo Qwen com até 10 trilhões de parâmetros

O novo acelerador também faz parte dos planos do Alibaba para treinar modelos de IA maiores. A empresa pretende desenvolver um futuro Qwen na escala de 5 a 10 trilhões de parâmetros. O Qwen3.8-Max, por comparação, possui 2,4 trilhões .

A expansão dos modelos acompanha os projetos da gigante chinesa para aumentar a sua infraestrutura de computação. O Alibaba pretende superar 20 gigawatts de capacidade de data centers até 2032. Wu afirmou que a escassez na cadeia global de suprimentos para data centers de IA está limitando a velocidade dessa expansão.
Alibaba apresenta o chip de IA mais poderoso da China

Alibaba apresenta o chip de IA mais poderoso da China
Fonte: Tecnoblog

Meta colocou seres humanos para concluírem tarefas de agentes de IA

Meta colocou seres humanos para concluírem tarefas de agentes de IA

Meta estaria testando atendentes humanos em função do Muse (imagem: divulgação/Meta)

Resumo

A Meta testou atendentes humanos em seu assistente de IA, o Muse, para melhorar a eficiência em tarefas como agendar horários e verificar disponibilidade de produtos.
A funcionalidade, chamada de “concierge humano”, permitia que atendentes humanos assumissem o controle de chamadas telefônicas, mas foi suspensa devido a preocupações com a privacidade dos usuários.
A empresa afirmou que o recurso foi revertido por enquanto, mas continuará desenvolvendo a ferramenta, com o objetivo de aprimorar o sistema e lançá-lo quando estiver pronto.

A Meta estaria testando o uso de atendentes humanos terceirizados em chamadas telefônicas que deveriam ser operadas pelo agente de IA Muse. A funcionalidade experimental, batizada de “concierge humano”, permite que, em algumas ocasiões, atendentes humanos discretamente assumam o controle de uma ligação.

O tal concierge seria um complemento a uma funcionalidade do Muse que permitia aos usuários usar o assistente para contatar estabelecimentos para agendar horários ou checar disponibilidade de produtos, entre outras ações. Os testes vinham ocorrendo desde agosto.

Em mensagens obtidas pela agência Reuters, a empresa explicava que “o Muse agora é capaz de repassar pedidos a um agente treinado, que realiza a chamada e cuida de todo o processo”. Essa operação com auxílio humano, porém, foi encerrada após críticas de funcionários.

Meta recuou após alertas de privacidade

Segundo apuração da agência, as queixas internas seriam motivadas por riscos à privacidade dos usuários. A preocupação é com a possível exposição de dados pessoais e outras informações sensíveis a funcionários terceirizados de call centers.

Não há muitas informações sobre o funcionamento da ferramenta, mas, como estamos falando de um redirecionamento “discreto”, entende-se que a transição possa não ser bem sinalizada.

Em resposta à repercussão negativa, uma executiva do Laboratório de Superinteligência admitiu em outro comunicado que “foi uma falha” iniciar os testes com operadores sem os devidos avisos de transparência. Ela confirmou que a novidade foi revertida por enquanto.

Meta continua desenvolvimento da ferramenta

Executiva alega que intervenção humana elevou as taxas de sucesso do serviço (ilustração: Vitor Pádua/Tecnoblog)

O porta-voz Daniel Roberts contrariou os vazamentos da agência: ele disse que o feedback teria sido “esmagadoramente positivo” e defendeu o aprimoramento do sistema. “Estamos trabalhando com comerciantes para continuar refinando esse potencial recurso de chamadas e só vamos lançá-lo quando estiver pronto”, afirmou.

Essa insistência, curiosamente, vem com o reconhecimento de que a intervenção humana trouxe mais eficiência à ferramenta – nenhuma novidade em serviços de atendimento. As taxas de sucesso do novo serviço ficariam entre 95% e 98%, segundo um documento interno, índice superior ao registrado pelas ligações via inteligência artificial.

Sucesso do aplicativo

Meta Muse conseguiu milhões de downloads nos primeiros dias (imagem: reprodução)

A novidade segue o lançamento até então muito bem-sucedido do Muse, que assumiu a liderança do ranking de downloads de apps nos Estados Unidos, acumulando mais de 2,5 milhões de instalações nas primeiras duas semanas. O app não está disponível no Brasil.

O assistente é projetado para operar com autonomia na execução de rotinas como envio de e-mails, compras online e reservas de viagem. Ele rivaliza com o Gemini Spark e o Claude Cowork, entre outras ferramentas do tipo.

Durante a apresentação, a Meta deu ênfase redobrada à segurança: afirmou que cada usuário contaria com uma “máquina virtual” isolada na nuvem para blindar as sessões e que credenciais sensíveis ficariam guardadas em cofres criptografados específicos. A Amazon está entre as grandes companhias que bloquearam o agente.

Meta colocou seres humanos para concluírem tarefas de agentes de IA

Meta colocou seres humanos para concluírem tarefas de agentes de IA
Fonte: Tecnoblog

Anthropic anuncia novo Claude Opus 5.5, com capacidade ainda maior

Anthropic anuncia novo Claude Opus 5.5, com capacidade ainda maior

Novo Claude Opus 5.5 promete maior capacidade e eficiência para programação e automatização (ilustração: Vitor Pádua/Tecnoblog)

Resumo

A Anthropic lançou o Claude Opus 5.5, sua nova IA mais avançada, que alcança capacidades de Mythos 5.1 e Fable 5.1 em cibersegurança e biologia.
O modelo oferece recursos de segurança reforçados, é mais rápido, assertivo e tem custo 40% inferior ao Opus 5.
O Opus 5.5 já está disponível na plataforma da Anthropic, com limite de uso de 5 horas para assinantes Pro, Max, Team e Enterprise.

A Anthropic revelou seu novo Claude Opus 5.5, o modelo de IA mais avançado da empresa até o momento. Ele alcança a capacidade de Mythos 5.1 e Fable 5.1 em atividades relacionadas a cibersegurança e biologia, garantindo também novas salvaguardas para mitigar casos de uso indevido.

Segundo a desenvolvedora, a IA é também mais rápida e assertiva, migrando códigos de 680 mil linhas em apenas um dia. Outra vantagem citada pela empresa é o custo, 40% inferior ao do Opus 5. Esse modelo é o mais recomendado da Anthropic para trabalhos aprofundados de programação, engenharia de software e automação.

Além do Opus 5.5, outras duas IAs devem ser atualizadas nas próximas semanas: Sonnet 5.5 e Haiku 5.5, voltados para maior velocidade e eficiência, respectivamente. O lançamento do novo modelo vem na sequência da polêmica envolvendo as denúncias de um funcionário da Anthropic e o posicionamento do próprio CEO, Dario Amodei, pedindo a diminuição no ritmo de desenvolvimento da IA.

Atualização que aproxima Opus do Fable 5.1

Com a novidade, a Anthropic promete capacidade semelhante aos modelos mais avançados Mythos 5.1 e Fable 5.1 para assuntos relacionados a cibersegurança e biologia. Da mesma forma, mecanismos de defesa presentes no Fable aparecem no novo Opus 5.5, como o downgrade pontual para o Opus 4.8 e Opus 5 a depender da situação.

Introducing Claude Opus 5.5, the first model in our new Claude 5.5 family.It performs at the level of Claude Fable 5.1 for most tasks, and costs 40% less to run than Opus 5. pic.twitter.com/Q9C2VKQ79f— Claude (@claudeai) September 22, 2026

Segundo a Anthropic, a novidade alcançou as melhores notas em uma auditoria comportamental automatizada realizada internamente. Isso significa que o modelo tem menos chances de burlar salvaguardas em tentativas de uso indevido, além de ser mais resistente que seu antecessor Opus 5 a tentativas de prompt injection.

Promessa de salto em performance e eficiência

Em termos de performance, a empresa fala em um grande salto para trabalhos complexos. Segundo a Anthropic, de 40 repetições de processos de reparo de software, o novo Opus 5.5 resolveu 39 casos, ficando acima do Opus 5, que buscou alternativas menos eficientes. Também foi testada a qualidade da IA para desenvolver jogos do zero com um único prompt, com destaque para os resultados da nova inteligência em gráficos e acabamentos.

Da mesma forma, o “preço” para rodar o Opus 5.5 também se destaca, com 40% menos custo para trabalhos em geral. A Anthropic promete US$ 4 a US$ 20 (R$ 20 a 100, em conversão direta) para cada 1 milhão de tokens, um quinto da precificação do Opus 5 padrão. Já pensando em leituras de cache, relacionadas principalmente aos trabalhos agênticos, a empresa fala em US$ 0,20 (R$ 1) a cada milhão, valor 60% menor.

Opus 5.5 é o mais indicado pela Anthropic para trabalhos agênticos e corporativos de longo prazo (ilustração: Vitor Pádua/Tecnoblog)

A Anthropic divulgou gráficos com vantagens frente ao mais recente GPT-6 Astra, da Open AI (aquele que decifrou uma antiga mensagem cifrada da Primeira Guerra Mundial), tanto em custo-benefício quanto em trabalhos de coding e pesquisa. A companhia também promete uma comunicação mais fluida e assertiva, com informações mais importantes vindo primeiro e um estilo de escrita mais fácil de entender.

Quando o Opus 5.5 fica disponível no Claude?

A Anthropic já liberou o novo Opus 5.5 em sua plataforma, que pode ser ativado com o código “claude-opus-5-5”. Segundo a empresa, há um limite de 5 horas para usar o modelo, disponível nas assinaturas Pro, Max, Team e Enterprise. Esse tempo pode ser regulado pelos próprios usuários ao escolherem apenas tarefas específicas.
Anthropic anuncia novo Claude Opus 5.5, com capacidade ainda maior

Anthropic anuncia novo Claude Opus 5.5, com capacidade ainda maior
Fonte: Tecnoblog

Gemini invade três empresas durante teste de segurança

Gemini invade três empresas durante teste de segurança

Gemini quebrou isolamento e descobriu senhas de sistemas reais (imagem: Vitor Pádua/Tecnoblog)

Resumo

O Gemini invadiu redes de três empresas reais em maio de 2026 durante testes de segurança cibernética conduzidos por uma startup terceirizada.
O modelo escapou do ambiente controlado, conectou-se à internet de forma não intencional e utilizou força bruta para quebrar senhas.
Google nega que a IA tenha sofrido “desalinhamento”, mas especialistas alertam para os riscos de agentes autônomos realizarem ataques.

O Gemini invadiu os sistemas de três empresas em maio de 2026, durante um teste de cibersegurança terceirizado. A IA do Google participava de um exercício de extração de dados de uma companhia fictícia, quando obteve acesso à internet e acabou se infiltrando nas redes de organizações verdadeiras.

As informações foram reveladas pelo The Wall Street Journal, que entrou em contato com a empresa sobre o caso. Segundo o jornal, as companhias envolvidas tinham o mesmo nome usado na simulação, o que gerou a confusão.

O modelo utilizou táticas de força bruta para adivinhar a senha de um dos sistemas externos e também localizou credenciais vazadas em repositórios públicos, usando esses dados para invadir mais duas redes protegidas.

Como o Gemini escapou?

A brecha de segurança estava na infraestrutura da startup israelense Irregular, responsável pelo exercício de simulação.

A empresa admitiu que deixou a internet acessível ao modelo por engano e afirmou já ter registrado incidentes semelhantes, nos quais agentes virtuais escaparam durante avaliações conduzidas para OpenAI, Meta e Anthropic.

Google diz que Gemini parou ataques

Google afirma que a IA agiu corretamente ao interromper o ataque (imagem: Growtika/Unsplash)

O Google afirma que o Gemini interrompeu os ataques assim que identificou que estava acessando informações de redes corporativas reais, e não dos servidores usados no teste. A empresa não classificou o episódio como um caso de desalinhamento, termo usado quando uma IA age contra as regras estabelecidas.

A vice-presidente de engenharia de segurança do Google, Heather Adkins, afirmou ao Wall Street Journal que o Gemini agiu corretamente ao interromper o ataque cibernético assim que percebeu o erro. De acordo com a executiva, o Google contatou rapidamente as três empresas hackeadas para relatar as vulnerabilidades exploradas e colaborou para corrigir as falhas.

Especialistas e pesquisadores discordam da justificativa do Google de tratar o caso como um mero alerta de vulnerabilidade. O CEO da startup de segurança de IA Corridor, Jack Cable, argumentou que a desenvolvedora do Gemini diminuiu a gravidade da situação. Para o executivo, a questão principal é o fato de que os modelos de linguagem estão ultrapassando as restrições e executando ataques reais contra alvos externos.
Gemini invade três empresas durante teste de segurança

Gemini invade três empresas durante teste de segurança
Fonte: Tecnoblog