Category: Segurança e Privacidade

Como recuperar conta do Kwai

Como recuperar conta do Kwai

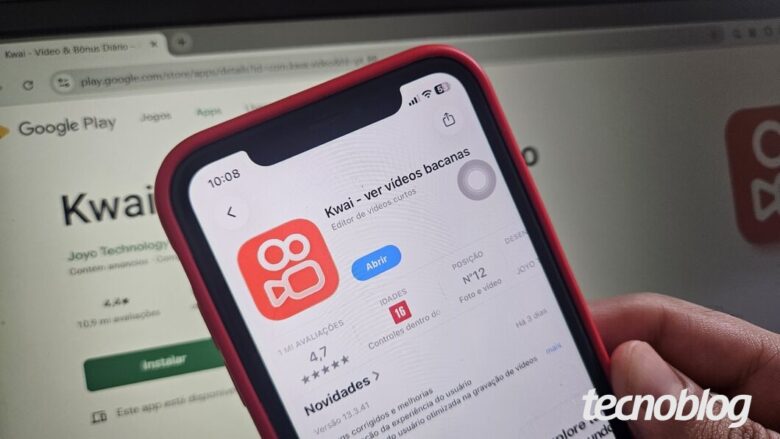
App do Kwai disponível para Android e iOS (Imagem: Victor Toledo/Tecnoblog)

Para recuperar a conta do Kwai, é necessário acessar a página de login da plataforma de vídeos curtos e solicitar o acesso via número de telefone, Conta Google ou com seu perfil do Facebook.

No entanto, em alguns casos, pode ser necessário fazer a limpeza dos dados do aplicativo (no Android), ou excluir e baixar novamente o app no iPhone, para remover as contas vinculadas na rede social. A seguir, veja o passo a passo em detalhes e tire suas dúvidas.

Índice1. Acesse as configurações do app do Kwai2. Limpe os dados do aplicativo do Kwai3. Abra o Kwai e acesse as opções de perfil no app4. Informe o número de telefone cadastrado na sua conta do KwaiPor que não consigo recuperar a conta do Kwai?Dá para recuperar a conta do Kwai pelo ID?Posso entrar em contato com o suporte do Kwai para recuperar a conta?

1. Acesse as configurações do app do Kwai

É importante excluir os dados de armazenamento do app do Kwai para garantir que nenhum perfil esteja vinculada, antes de recuperar sua conta.

No Android, toque e segure sobre o ícone do aplicativo e selecione o botão de configurações. Já no iPhone, é necessário excluir e instalar novamente Kwai via App Store.

Toque e segure sobre o app do Kwai para exibir mais opções no Android (Imagem: Victor Toledo/Tecnoblog)

2. Limpe os dados do aplicativo do Kwai

Vá em “Armazenamento” e toque na opção “Limpar dados” no Android, para remover todas as informações de contas no Kwai. Essa opção pode variar de acordo com a versão do seu dispositivo.

Limpe os dados de armazenamento do app do Kwai para garantir que nenhuma conta esteja vinculada (Imagem: Victor Toledo/Tecnoblog)

3. Abra o Kwai e acesse as opções de perfil no app

Abra o aplicativo do Kwai e toque no botão “Perfil“, localizado no canto inferior direito da tela. Você será direcionado para a página de login da plataforma.

Para recuperar a sua conta do Kwai, selecione a opção “Usar telefone” ou toque no ícone da Conta Google ou do Facebook, caso seu perfil na rede social esteja vinculado a essas contas.

Se sua conta estiver vinculada a serviços de terceiros, será necessário informar e-mail e senha para continuar.

Abra o app do Kwai e selecione o botão “Perfil” (Imagem: Victor Toledo/Tecnoblog)

4. Informe o número de telefone cadastrado na sua conta do Kwai

Informe o seu número de telefone para recuperar a conta do Kwai. Você receberá um código de verificação, que deve ser informado para que a rede social verifique seu perfil.

Não será possível recuperar a sua conta da plataforma, caso não tenha mais acesso ao número de telefone. A verificação via SMS é um protocolo de segurança do Kwai.

Informe seu número de telefone para recuperar a conta do Kwai (Imagem: Victor Toledo/Tecnoblog)

Por que não consigo recuperar a conta do Kwai?

Pode não ser possível recupera a sua conta do Kwai pelos seguintes motivos:

Conta registrada via Google ou Facebook: caso sua conta esteja vinculada a uma conta Google ou do Facebook, pode ser necessário recuperar o acesso a essas plataformas antes de recuperar a conta do Kwai. Você pode recuperar um Facebook antigo com a ajuda de um amigo ou solicitar a recuperação de conta Google, caso tenha esquecido seu e-mail;

Conta bloqueada pela plataforma: não é possível recuperar a conta no app se você teve o perfil bloqueado ou restringido pela rede social, em caso de violação dos termos de serviço da plataforma;

Conta excluída: se você pediu a desativação da conta do Kwai, e não solicitou a recuperação de conta em até 30 dias, a rede social excluiu definitivamente seu perfil cadastrado na plataforma de vídeos;

Número de telefone antigo: não é possível recuperar a conta do Kwai se você não tem mais acesso ao número de telefone cadastrado na plataforma. É necessário informar um código de verificação para ter acesso ao seu perfil.

Dá para recuperar a conta do Kwai pelo ID?

Não é possível recuperar a conta do Kwai pelo ID do seu perfil. É necessário informar o código enviado ao seu número de telefone, ou solicitar a recuperação de conta via Google ou Facebook para ter acesso novamente à sua conta na plataforma.

Posso entrar em contato com o suporte do Kwai para recuperar a conta?

Você pode entrar em contato com o Kwai pelo e-mail: customer-service@kwai.com, ou fazer uma reclamação sobre seu problema no Reclame Aqui.

Nesse caso, informe os dados do seu perfil e especifique qual o seu problema ao recuperar a conta do Kwai. Entretanto, isso não é garantia de que você terá acesso novamente ao seu perfil na rede social, devido às normas de segurança da plataforma de vídeos.
Como recuperar conta do Kwai

Como recuperar conta do Kwai
Fonte: Tecnoblog
Daybreak: OpenAI lança IA que prevê ataques cibernéticos

Daybreak: OpenAI lança IA que prevê ataques cibernéticos

Daybreak deve rivalizar com o Claude Mythos, da Anthropic (ilustração: Vitor Pádua/Tecnoblog)

Resumo

OpenAI lançou o Daybreak, uma inteligência artificial projetada para prever e prevenir ataques cibernéticos.
O Daybreak analisa o código-fonte de uma organização, simula ataques e identifica vulnerabilidades para aplicar correções automatizadas.
A novidade é uma resposta ao lançamento do Claude Mythos pela Anthropic, uma IA considerada “perigosa demais” pela própria empresa.

A OpenAI anunciou ontem (11/05) a chegada do Daybreak, uma inteligência artificial desenvolvida especialmente para o setor de segurança da informação corporativa. A ferramenta promete antecipar ameaças digitais, vasculhando sistemas em busca de vulnerabilidades e aplicando correções antes que cibercriminosos tenham a chance de explorá-las.

Não é uma novidade voltada para o público geral, mas preenche um vazio importante no portfólio da companhia liderada por Sam Altman, que até então não contava com uma solução dedicada à proteção de grandes infraestruturas. De quebra, o lançamento coloca a criadora do ChatGPT em disputa direta com a rival Anthropic, que há pouco lançou o Claude Mythos — IA considerada “perigosa demais” pela própria empresa.

Como o Daybreak funciona?

Segundo a OpenAI, a novidade vai além de um modelo de linguagem comum. Na verdade, é um pacote que une as versões mais recentes das IAs da empresa. Seu grande trunfo é a criação de um modelo feito sob medida para cada organização que contrata o serviço.

O processo começa com a leitura do código-fonte do cliente. Para isso, a ferramenta utiliza o agente do Codex Security — sistema voltado para revisão de programação lançado em março. Após essa varredura profunda, a IA veste o chapéu de um invasor: ela simula o pensamento hacker e mapeia as rotas com maior probabilidade de sucesso em um ataque real.

Nova IA da OpenAI foca em proteger infraestruturas corporativas (imagem: reprodução/OpenAI)

Com as vulnerabilidades identificadas, o Daybreak valida rapidamente quais delas representam riscos práticos no dia a dia da empresa. A etapa final é a ação corretiva automatizada. O sistema isola a ameaça, dispara alertas precisos para a equipe de TI e aplica as correções prioritárias.

Todo esse motor é alimentado por uma nova geração de modelos focados em lógica de programação e defesa de redes, incluindo o recém-anunciado GPT-5.5 e o modelo especializado GPT-5.5-Cyber.

Empresa quer rival para o Claude Mythos

Há pouco mais de um mês, a Anthropic agitou o mercado ao revelar o Claude Mythos. O modelo seria capaz de realizar capacidades analíticas tão impressionantes que a própria desenvolvedora o considerou perigoso demais para o público geral, temendo sua utilização na criação de malwares devastadores.

A estratégia da Anthropic foi restringir o Mythos a um grupo corporativo seleto. O plano de isolamento, porém, falhou. Investigações posteriores revelaram que a infraestrutura da companhia sofreu violações, concedendo acesso não autorizado aos recursos da ferramenta e gerando um enorme constrangimento.

Ciente do tropeço da concorrência, a OpenAI adotou um tom bem cauteloso. A dona do ChatGPT destacou que o desenvolvimento e a implementação do Daybreak estão sendo conduzidos em parceria estreita com especialistas da indústria e agências governamentais.

O objetivo central é garantir proteções rigorosas para que os modelos permaneçam exclusivamente nas mãos de defensores, evitando que a solução se transforme em um novo problema de segurança.
Daybreak: OpenAI lança IA que prevê ataques cibernéticos

Daybreak: OpenAI lança IA que prevê ataques cibernéticos
Fonte: Tecnoblog

Vivo pede desculpas e promete apuração rigorosa sobre golpe de técnico

Vivo pede desculpas e promete apuração rigorosa sobre golpe de técnico

Técnico da Vivo cancelou todos os serviços de consumidora (ilustração: Vitor Pádua / Tecnoblog)

Um caso envolvendo um técnico terceirizado da Vivo vem dando o que falar na internet. Agora à noite, a operadora emitiu uma nota repudiando a conduta diante de uma consumidora de São Paulo.

Em resumo, a arquiteta e apresentadora de TV Stephanie Ribeiro contou no Instagram que recebeu um técnico em sua casa para a instalação de serviços de telecomunicações. Em dado momento, o trabalhador ofereceu um repetidor de sinal. Na hora de pagar, Stephanie notou que o Pix cairia numa conta de pessoa física.

Funcionário deu chave Pix pessoal para pagamento de repetidor da Vivo (imagem: reprodução)

Era maracutaia. Quando entrou em contato com o gerente da loja da Vivo, foi orientada a não pagar nada. A partir daí, começaram as ameaças do técnico na residência dela.

Após a saída dele, a arquiteta notou que todos os serviços de telefonia foram cancelados. Ela acredita que se tornou alvo de alguma represália após identificar e relatar o golpe. Um dos emails da Vivo tentavam marcar a devolução dos equipamentos, normalmente cedidos durante a vigência do contrato.

Golpista teve acesso e usou dados de consumidora para cancelar serviços; Vivo diz que já os religou (imagem: reprodução)

A Vivo declarou, em nota enviada ao Tecnoblog, que os serviços da consumidora foram reativados e que iniciou uma “apuração rigorosa junto à empresa parceira responsável pelo técnico envolvido, que está adotando todas as medidas cabíveis”.

A empresa disse ainda que entrou em contato com Stephanie e lamentou o ocorrido.

Apesar da resposta rápida da prestadora neste caso, é importante ter em mente que o relato incendiou as redes sociais e outros clientes da Vivo disseram ter passado pela mesma situação. Ao menos um desses clientes disse que buscou a empresa, mas que a queixa não recebeu a devida atenção.

Vivo pede desculpas e promete apuração rigorosa sobre golpe de técnico

Vivo pede desculpas e promete apuração rigorosa sobre golpe de técnico
Fonte: Tecnoblog

FMI alerta: IA coloca em risco segurança do sistema financeiro global

FMI alerta: IA coloca em risco segurança do sistema financeiro global

Desigualdade pode tornar países em desenvolvimento um elo fraco na cadeia global (foto: Mackenzie Marco/Unsplash)

Resumo

O Fundo Monetário Internacional afirma que novos modelos de inteligência artificial representam um risco de cibersegurança para o sistema financeiro global.
Modelos avançados de IA podem reduzir tempo e custos para identificar e explorar vulnerabilidades.
O FMI recomenda supervisão humana, integração, governança e resiliência nas instituições para proteger os mercados globais de ataques cibernéticos.

O Fundo Monetário Internacional (FMI) afirma que novos modelos de inteligência artificial representam um risco de cibersegurança para o sistema financeiro global. A organização usa o Claude Mythos, da Anthropic, como exemplo do poder da tecnologia.

“Modelos avançados de IA podem reduzir drasticamente o tempo e os custos necessários para identificar e explorar vulnerabilidades, tornando mais provável a descoberta e o ataque simultâneos de brechas em sistemas amplamente usados”, diz a entidade em seu blog.

Por que o FMI está preocupado?

Claude Mythos, da Anthropic, é usado como exemplo dos novos riscos (ilustração: Vitor Pádua/Tecnoblog)

O FMI explica que o setor financeiro compartilha infraestruturas técnicas com as áreas de energia, telecomunicações e serviços públicos. Além disso, a dependência de um pequeno número de plataformas de software e provedores de computação na nuvem pode aumentar o impacto de um ataque.

“Esses elementos elevam o risco cibernético a um patamar de choque macrofinanceiro”, explica o FMI, citando quebras de sistemas de pagamento, restrições de liquidez e crises de confiança como potenciais problemas.

IA deve ser usada na defesa cibernética, diz FMI

A organização diz que a própria IA pode ajudar nessa tarefa. “A IA pode ajudar a reduzir vulnerabilidades na fase de desenvolvimento em vez de corrigi-las depois da implementação”, escreve a entidade.

Mesmo assim, o FMI defende que haja supervisão humana, integração e governança nas instituições. A instituição também enfatiza a necessidade de resiliência.

“As defesas serão inevitavelmente quebradas. Por isso, a resiliência também deve ser uma prioridade, especialmente para limitar o alcance dos incidentes e garantir velocidade na recuperação”, escreve o FMI. “Controles para interromper a disseminação dos ataques podem impedir que vulnerabilidades locais escalem até se tornar falhas generalizadas nos sistemas.”

O FMI também recomenda uma coordenação internacional para proteger os mercados globais de ataques cibernéticos e tornar os sistemas mais resilientes. O órgão alerta que uma supervisão inconsistente pode enfraquecer sistemas globalmente interconectados.

“Economias emergentes e em desenvolvimento, que frequentemente têm restrições de recursos mais graves, podem estar expostas de maneira desproporcional a ataques”, explica o fundo, que pede mais coordenação internacional e um maior compartilhamento de informações.
FMI alerta: IA coloca em risco segurança do sistema financeiro global

FMI alerta: IA coloca em risco segurança do sistema financeiro global
Fonte: Tecnoblog

Instagram encerra hoje suporte a mensagens criptografadas

Instagram encerra hoje suporte a mensagens criptografadas

Instagram encerra hoje suporte a mensagens criptografadas (imagem: Vitor Pádua/Tecnoblog)

Resumo

Instagram encerrou suporte à criptografia de ponta a ponta (E2EE) nas DMs neste 8 de maio de 2026;

Meta justificou a remoção citando baixa adesão dos usuários, mas há suspeita de que pressões de autoridades tenham impulsionado a decisão;

mudança não afeta o WhatsApp, que mantém o recurso ativo, nem o Facebook Messenger, onde a função permanece opcional.

Houve uma época em que era “moda” aplicar criptografia de ponta a ponta (E2EE, na sigla em inglês) em serviços de mensagens. Com as DMs do Instagram não foi diferente. Mas, agora, a Meta deu um passo para trás: desde esta sexta-feira (08/05) que as mensagens do Instagram não suportam mais E2EE.

A criptografia de ponta a ponta é um mecanismo de segurança importante porque permite que apenas o remetente e o destinatário visualizem a mensagem.

Se, no meio do caminho, a mensagem for interceptada por um hacker ou um malware, por exemplo, seu conteúdo estará criptografado, impedindo a sua leitura (a não ser em caso de quebra da criptografia, o que é incomum).

Apesar disso, o recurso nunca foi ativado por padrão no Instagram. Cabia ao usuário habilitar a criptografia de ponta a ponta nas DMs (mensagens diretas do serviço). Mas, com a mudança, não é mais possível fazer isso, como informa esta página de ajuda do Instagram:

Não ofereceremos mais suporte para as mensagens criptografadas de ponta a ponta no Instagram após 8 de maio de 2026.

Se você tiver conversas afetadas por essa alteração, verá instruções sobre como baixar quaisquer mídias ou mensagens que você queira manter.

Se você estiver em uma versão antiga do Instagram, também poderá precisar atualizá-lo antes de baixar as conversas afetadas.

Mensagens do Instagram (imagem: reprodução/Meta)

Por que a Meta desativou a criptografia de ponta a ponta do Instagram?

Em março, a Meta explicou ao jornal The Guardian que a tecnologia de E2EE seria removida do Instagram porque poucos usuários a ativavam nas mensagens (eu mesmo não conheço ninguém que usava essa proteção).

Mas parece haver outras razões por trás da decisão. Como relata a BBC, a Meta vinha sendo pressionada sobre o mecanismo por parte de autoridades ou grupos de proteção à infância. Isso porque a criptografia das mensagens dificultava a investigação de crimes relacionados ao aliciamento de menores de idade, por exemplo. Parece que a Meta cedeu à pressão.

Por outro lado, há quem suspeite que, com esse movimento, a Meta passe a ter mais facilidade para alterar as suas políticas de privacidade de modo a permitir que algoritmos acessem as mensagens trocadas via Instagram para gerar publicidade direcionada ou treinar algoritmos de inteligência artificial.

É válido deixar claro que a criptografia de ponta a ponta continua funcionando no WhatsApp e no Facebook Messenger, neste último, de modo opcional.
Instagram encerra hoje suporte a mensagens criptografadas

Instagram encerra hoje suporte a mensagens criptografadas
Fonte: Tecnoblog

Golpe do sequestro de reserva usa dados reais de hotéis para enganar brasileiros

Golpe do sequestro de reserva usa dados reais de hotéis para enganar brasileiros

Golpe utiliza dados precisos de hospedagens para aumentar a taxa de sucesso (ilustração: Vitor Pádua/Tecnoblog)

Resumo

Com a proximidade das férias de meio de ano e dos próximos feriados, o aumento no volume de viajantes em plataformas de reservas acendeu um alerta no setor de segurança cibernética. Pesquisadores da Norton identificaram um novo golpe convincente, batizado de “Sequestro de Reservas”, que mira os consumidores logo após a confirmação da hospedagem. Diferentemente do phishing tradicional, esta tática utiliza dados reais da viagem para enganar as vítimas e induzi-las a realizar pagamentos indevidos.

Para entender a mecânica e o alcance dessa ameaça, o Tecnoblog conversou com o diretor de IA e inovação da Norton, Iskander Sanchez-Rola. O executivo detalhou como a operação funciona e forneceu respostas que mapeiam o impacto do golpe no Brasil, revelando que o país já é um dos principais alvos da fraude.

Golpe altamente direcionado

De acordo com os dados apresentados pela Norton, o impacto no país é expressivo. “O Brasil ocupa a terceira posição entre os países com maior número de detecções de golpes nesse tipo de campanha, com várias centenas de casos — aproximadamente 1.000”, revela o executivo.

No cenário global, a companhia estima que a campanha já mirou cerca de 12 mil clientes. A maior parte fica no Reino Unido e na Alemanha, seguidos pelo Brasil, com França e Itália completando a lista. A análise técnica da Norton leva em consideração os quatro primeiros meses de 2026.

Como os bandidos obtêm os dados reais das reservas?

A sofisticação do golpe está na origem do vazamento dos dados, que não ocorre nos dispositivos dos usuários, mas sim na cadeia de prestadores de serviço. O diretor de IA e inovação na Norton explica que a dinâmica da invasão é baseada no comprometimento de contas de terceiros: “Nesse tipo de ataque, os cibercriminosos obtêm acesso às informações ao comprometer contas de parceiros em plataformas como o Booking.com, incluindo hotéis e outros provedores de hospedagem”.

Apesar da escrita em inglês, o uso de dados reais ajuda a enganar as vítimas (imagem: reprodução/Norton)

Com o acesso aos painéis administrativos dos hotéis, os invasores coletam dados autênticos – como datas da estadia e referências de pagamento. Em seguida, utilizam essas informações para elaborar mensagens que aparentam ser legítimas, muitas vezes enviadas pelos próprios canais da plataforma de reservas ou por email que imitam a identidade visual do hotel.

O objetivo é enviar solicitações urgentes de pagamento sob a falsa ameaça de cancelamento, enganando o usuário que, ao ver dados tão precisos sobre sua viagem, baixa a guarda e confia no remetente. Embora o Brasil seja um alvo central, as mensagens fraudulentas são principalmente escritas em inglês, mesmo quando direcionadas a brasileiros, destaca a Norton.

Como se proteger?

Por ser um golpe altamente direcionado, o sequestro de reservas não alcança os mesmos volumes de campanhas de fraude em massa. No entanto, sua taxa de convencimento exige cautela.

Para evitar cair na cilada, a principal recomendação é manter o ceticismo com qualquer mensagem recebida após o fechamento da reserva, especialmente as que pedem ações rápidas. Caso receba uma notificação exigindo validação de cartão de crédito ou pagamentos adicionais através de links externos, não conclua a transação.

O Tecnoblog separou mais algumas dicas de segurança:

Contate o hotel: se houver qualquer dúvida sobre uma cobrança, use um canal de comunicação independente (como o telefone oficial listado no site do hotel) para verificar a veracidade da solicitação.

Verifique a URL: golpistas costumam criar sites com domínios quase idênticos aos originais, mudando apenas um caractere.

Atenção aos links externos: plataformas como Booking ou Airbnb recomendam que toda a transação financeira seja feita nos próprios aplicativos ou sites.

Ative o 2FA: mantenha a autenticação de dois fatores ativa em todas as suas contas de viagem e e-mail. Isso dificulta que terceiros acessem suas informações de reserva caso obtenham sua senha.

Golpe do sequestro de reserva usa dados reais de hotéis para enganar brasileiros

Golpe do sequestro de reserva usa dados reais de hotéis para enganar brasileiros
Fonte: Tecnoblog

Sensor de impressão digital: o que é e como funciona o hardware de biometria

Sensor de impressão digital: o que é e como funciona o hardware de biometria

Saiba como os sensores de impressão digital se tornaram um importante aliado da segurança de celulares (imagem: Eng HS/Unsplash)O sensor de impressão digital utiliza a biometria para substituir senhas complexas por um toque rápido em celulares e notebooks. Por meio do mapeamento das cristas da pele, a tecnologia garante uma autenticação ágil, transformando a identidade biológica em uma chave digital única.O funcionamento ocorre quando o leitor de digital captura pontos específicos da pele, chamados minúcias, para criar um molde digital criptografado. Ao encostar o dedo no sensor, o sistema processa as informações em milissegundos, validando o acesso apenas se os dados coincidirem com o molde salvo.Atualmente, existem três tipos principais de sensores: os capacitivos, comuns em botões, e os ópticos, que iluminam a digital sob a tela. Já os ultrassônicos emitem ondas sonoras para criar imagens em 3D, oferecendo o nível mais alto de precisão e proteção contra fraudes.A seguir, conheça mais sobre os sensores de impressão digital, como eles funcionam detalhadamente e os diferentes tipos. Também saiba quais dispositivos costumam adotar esta tecnologia de segurança.ÍndiceO que é sensor de impressão digital?Qual é a função do sensor de impressão digital?Como funciona o sensor de impressão digitalO que fazer quando o sensor de impressão digital não funciona?Quais são os tipos de sensor de impressão digital?Quais dispositivos usam sensores de impressão digital?Existem alternativas aos sensores de impressão digital?O que é sensor de impressão digital?O sensor de impressão digital é um dispositivo de biometria que mapeia as cristas papilares do dedo para autenticar o acesso do usuário. Essa tecnologia converte padrões físicos em dados digitais criptografados, garantindo segurança ágil em smartphones e notebooks modernos.Qual é a função do sensor de impressão digital?O sensor de impressão digital atua na captura e processamento do padrão único de sulcos da pele para garantir uma autenticação ágil e segura em diversos sistemas. Essa tecnologia substitui senhas complexas por biometria e simplifica a verificação de identidade com alta precisão técnica e praticidade.No dia a dia, o recurso gerencia desde o desbloqueio de smartphones e notebooks até a validação de transações financeiras e controle de ponto. Além disso, sua confiabilidade é essencial para a segurança pública e a perícia forense moderna. Os sensores de impressão digital usam as minúcias das pontas dos dedos como uma senha única (Imagem: Reprodução/Pixabay)Como funciona o sensor de impressão digitalO sensor biométrico mapeia os padrões únicos de elevações e depressões da pele, convertendo padrões biológicos em um “templete” matemático criptografado. Esse molde digital serve como a identidade única que o sistema consultará em cada tentativa de desbloqueio ou acesso.No cadastramento, o hardware identifica as chamadas minúcias, pontos específicos onde as linhas da digital terminam ou se dividem. Essas coordenadas técnicas são isoladas e protegidas em uma área segura do processador para evitar vazamentos.Quando o dedo toca o sensor, o sistema inicia o “matching”, comparando a leitura atual com os dados armazenados quase instantaneamente. Algoritmos de precisão analisam se os pontos de contato batem perfeitamente com o registro original de segurança.Essa verificação pode ser individual (1:1) ou buscar em um banco de dados maior (1:N), dependendo da aplicação do dispositivo. O processo dura milissegundos, garantindo que o acesso seja liberado com agilidade ou bloqueado contra fraudes. Funcionamento de um sensor óptico de impressão digital (imagem: Reprodução/Medium)O que fazer quando o sensor de impressão digital não funciona?Existem algumas formas de solucionar eventuais problemas com o leitor biométrico do smartphone ou notebook. As principais são:Higienização técnica: utilize um pano de microfibra com álcool isopropílico para remover a oleosidade acumulada no sensor. Evite materiais abrasivos que risquem o componente;Reinicialização do sistema: force o reinício do aparelho para limpar erros temporários de software (glitches). Esse processo reinicia os drivers que fazem a ponte entre o hardware e o sistema operacional;Recadastramento digital: apague as digitais registradas nas configurações de segurança e cadastre-as novamente. Isso renova o banco de dados e corrige falhas de identificação causadas por mudanças na pele;Atualização de firmware: verifique se existem atualizações pendentes nas configurações do dispositivo. Fabricantes lançam correções constantes (patches) para otimizar o desempenho do leitor biométrico;Teste em Modo Seguro: inicie o dispositivo no Safe Mode para descartar interferências de apps de terceiros. Se o sensor funcionar normalmente aqui, algum aplicativo instalado recentemente é o culpado;Barreiras físicas: verifique se a película protetora está bem aderida ou se a capa não obstrui o sensor. Mãos excessivamente úmidas ou com resíduos de hidratante também impedem o escaneamento;Reset de fábrica: faça um backup dos arquivos importantes e realize o hard reset para restaurar os padrões de fábrica. Esta medida extrema elimina erros profundos que impedem a comunicação dos componentes;Assistência especializada: caso nenhuma etapa anterior funcione, procure o suporte oficial da fabricante. Problemas persistentes podem indicar danos físicos no módulo, exigindo a substituição técnica da peça. Sujeira ou eventuais glitches podem impedir o uso do sensor de impressão digital em celulares e notebooks (imagem: Lukenn Sabellano/Unsplash)Quais são os tipos de sensor de impressão digital?Existem diferentes tecnologias de leitor de digital:Óptico: atua como uma câmera de alta resolução que fotografa as digitais iluminadas por LEDs. É o modelo mais acessível, porém mais suscetível a fraudes por utilizar somente imagens em 2D;Capacitivo: usa microcapacitores elétricos para medir a voltagem entre os relevos e sulcos do dedo. É o padrão da indústria pela sua alta velocidade e dificuldade de ser enganado por réplicas;Ultrassônico: emite ondas sonoras que criam um mapa 3D detalhado, atravessando até o vidro da tela. É o método mais seguro da atualidade e funciona com precisão mesmo em dedos suados ou sujos;Térmico: mapeia a digital, detectando a diferença de temperatura entre a pele em contato com o sensor e o ar. Trata-se de um componente muito compacto e eficiente, que consome o mínimo de bateria;Swipe (Varredura): uma variação do sensor capacitivo que exige que a pessoa deslize o dedo sobre uma superfície estreita. Comum em notebooks antigos, caiu em desuso pela falta de praticidade se comparado aos sensores de toque;Radiofrequência (RF): emite sinais de rádio de baixa intensidade para ler as camadas subdérmicas (abaixo da pele). É uma solução de nicho, voltada para durabilidade extrema em ambientes industriais ou agressivos. Diversos notebooks modernos já contam com sensores de impressão digital para a segurança (imagem: TheRegisti/Unsplash)Quais dispositivos usam sensores de impressão digital?Essas são as categorias de dispositivos que utilizam sensores de impressão digital:Smartphones: localizados sob a tela ou no botão na lateral, os sensores validam o acesso ao sistema e autorizam pagamentos por aproximação via NFC com rapidez;Notebooks e tablets: integrados ao botão de energia ou ao teclado, eles facilitam o login biométrico e eliminam a necessidade de digitar senhas complexas a todo momento;Scanners USB dedicados: periféricos de alta precisão utilizados em empresas e órgãos públicos para captar detalhes da pele e garantir a identificação civil segura;Controle de acesso físico: leitores instalados em portas ou paredes que gerenciam a entrada em prédios e o registro de ponto de funcionários, sendo praticamente impossíveis de burlar;Terminais de pagamento e ATMs: sensores embutidos em máquinas de cartão e caixas eletrônicos que cruzam dados para validar transações, reforçando a segurança bancária.Existem alternativas aos sensores de impressão digital?Sim, além do leitor de digital para autenticação, o reconhecimento facial e a leitura de íris ganharam espaço nos celulares modernos. Esses sensores de smartphone mapeiam pontos tridimensionais e padrões oculares via luz infravermelha para garantir autenticação rápida.Uma alternativa emergente é a biometria comportamental, que identifica o usuário pelo ritmo de digitação ou inclinação ao segurar o dispositivo. Essa tecnologia foca na segurança passiva, monitorando padrões de uso contínuos em vez de uma entrada única. Senhas complexas e tokens de segurança físicos continuam como métodos de contingência essenciais para a proteção de dados. Esses protocolos tradicionais são fundamentais para situações onde a leitura digital ou facial pode falhar temporariamente.Sensor de impressão digital: o que é e como funciona o hardware de biometria

Sensor de impressão digital: o que é e como funciona o hardware de biometria
Fonte: Tecnoblog

Tinder terá polêmica verificação por íris para combater perfis de IA

Tinder terá polêmica verificação por íris para combater perfis de IA

Tinder ganha nova camada de segurança, mas serviço é proibido no Brasil (imagem: Unsplash/Good Faces Agency)

Resumo

Tinder anuncia reconhecimento de íris para combater perfis falsos com IA.
O reconhecimento de íris ocorre via World ID, parceria com a Tools for Humanity, empresa cofundada por Sam Altman, CEO da Open AI.
A novidade foi testada no Japão e chega em outras partes do mundo em breve, com bônus e selo de verificação para usuários que fizerem a checagem.
No Brasil, o World ID foi proibido em janeiro de 2025 pela Autoridade Nacional de Proteção de Dados.

O Tinder anunciou uma nova ferramenta para combater casos de catfish utilizando inteligência artificial na plataforma: o reconhecimento de íris via World ID. A novidade fica disponível a partir do serviço World graças a uma parceria com a Tools for Humanity, empresa cofundada por Sam Altman, CEO da Open AI.

Nos países em que estará disponível, o reconhecimento de íris do Tinder será no próprio app, com direito a bônus para usados os usuários que fizerem a checagem. Eles ganharão selo de verificado. Não há informações sobre banimento de contas sem essa confirmação.

O recurso foi testado no Japão e chega em outras partes do mundo “em breve”. Essa tecnologia, vale lembrar, está proibida no Brasil, após decisão da ANPD. Ou seja: nada de World ID no Tinder BR, pelo menos por enquanto.

Dispositivo da World é uma das opções para criar World ID, disponível também via app (foto: Thássius Veloso/Tecnoblog)

IA em golpes de namoro

O reconhecimento de íris é um “passo natural” da plataforma, de acordo com o Match Group, dono do Tinder. Vale lembrar que o app de namoro já exige um vídeo de verificação de humanidade para seus usuários, e o World ID vem como uma camada extra de combate a golpes.

Segundo a Comissão Federal de Comércio dos Estados Unidos, usuários de apps de namoro perderam US$ 1 bilhões em fraudes somente em 2025, o que dá cerca de R$ 5 bilhões. Além disso, trazendo para a realidade brasileira, a Meta processou duas empresas e duas pessoas por produzirem deepfakes do médico Drauzio Varella para vender medicamentos falsos na internet.

Deepfakes com IA levam empresas a buscarem novas soluções de segurança (Imagem: Vitor Pádua/Tecnoblog)

Segundo a BBC, uma usuária do Tinder no Reino Unido afirmou que 30% das contas visualizadas ao navegar pelo app são de bots, com descrições, melhorias e até mesmo chat com IA. Um levantamento da Norton divulgado em janeiro também reforça esse relato, apontando que mais da metade dos usuários de aplicativos de namoro nos EUA já se encontraram em situações do tipo.

Por que o World ID foi proibido no Brasil?

No Brasil, o serviço que oferece a criação da World ID não está disponível desde o início de 2025, por decisão da ANPD. Isso porque a proposta do então Worldcoin era oferecer dinheiro aos participantes do projeto que fizessem a leitura de íris. A Coordenação-Geral de Fiscalização CGF) da autarquia federal entendeu que essa oferta “interfere na livre manifestação da vontade do indivíduo” e pode influenciar pessoas em posição de vulnerabilidade.

Por aqui, continua valendo o Face Check, verificação facial anunciada em dezembro de 2025. A ferramenta funciona de forma semelhante ao reconhecimento feito em apps de banco, e promete reforçar a segurança contra perfis falsos, deepfakes e entrada de menores de idade.

Tinder terá polêmica verificação por íris para combater perfis de IA

Tinder terá polêmica verificação por íris para combater perfis de IA
Fonte: Tecnoblog

Firefox 150 corrige 271 falhas após análise de IA da Anthropic

Firefox 150 corrige 271 falhas após análise de IA da Anthropic

Mozilla usou inteligência artificial para varrer o código do navegador (ilustração: Vitor Pádua/Tecnoblog)

Resumo

Firefox 150 corrigiu 271 falhas de segurança após análise do Claude Mythos Preview, nova IA da Anthropic.
O Claude Mythos teve acesso antecipado ao código do navegador e realizou o trabalho de pesquisadores.
A Mozilla, no entanto, levanta um alerta para o ecossistema open source, já que hackers também podem acessar a IA com outros interesses.

A Mozilla lançou o Firefox 150 ontem (21/04), mas desta vez com um diferencial nos bastidores: 271 falhas de segurança foram corrigidas após análise de uma IA. O feito foi possível graças ao acesso antecipado ao Claude Mythos Preview, o mais novo e avançado modelo de IA da Anthropic, que vasculhou todo o código do navegador.

A parceria entre as duas empresas já vinha rendendo frutos. No mês passado, a equipe usou um modelo anterior da Anthropic para encontrar 22 bugs críticos no código do Firefox 148. O salto expressivo em poucas semanas, no entanto, revela o real poder de fogo do Mythos.

Em uma publicação no blog oficial, a fundação indicou que a nova ferramenta consegue compreender a complexa lógica de programação tão bem quanto os melhores pesquisadores do mercado.

IA da Anthropic ajudou a poupar recursos

Historicamente, a vantagem sempre pendeu para o lado dos invasores. Como explicou o diretor de tecnologia do Firefox, Bobby Holley, em entrevista à revista Wired, eles só precisam achar uma única brecha esquecida no sistema para causar um desastre, enquanto a defesa precisa blindar toda a estrutura.

Antes de IAs como a Mythos entrarem em cena, as defesas combinavam isolamento de processos e testes automatizados, o que nem sempre funciona para analisar a fundo o código. A saída até aqui era contratar especialistas humanos, gastando mais tempo e dinheiro. A nova inteligência artificial, no entanto, consegue fazer esse trabalho analítico pesado em menos tempo, barateando a descoberta de falhas.

A própria equipe da Mozilla relatou uma “vertigem” ao receber o relatório com a avalanche de 271 bugs simultâneos para consertar. Desde fevereiro, os desenvolvedores precisaram redirecionar os esforços exclusivamente para solucionar essas falhas.

Modelo da Anthropic pode automatizar a busca por falhas (ilustração: Vitor Pádua/Tecnoblog)

Alerta para o ecossistema de código aberto

Se até uma gigante como a Mozilla precisou mobilizar uma força-tarefa, o cenário acende um alerta para o software livre. Grande parte da infraestrutura da internet, por exemplo, roda sobre projetos de código aberto (open source), muitos deles mantidos por grupos de voluntários.

O executivo da Mozilla Raffi Krikorian publicou um artigo no The New York Times alertando para o risco dessa desigualdade. Se cibercriminosos equipados com o Mythos mirarem em códigos públicos e vulneráveis, o estrago pode ser gigantesco.

Para evitar um colapso, a solução passa pela cooperação da indústria. O portal Ars Technica destaca que grandes corporações já planejam realocar milhares de engenheiros para auditar os próprios sistemas com IA. Contudo, a Mozilla levanta a bandeira de que as big techs precisam fornecer ferramentas acessíveis e capacitação para a comunidade open source. A meta é garantir que nenhum projeto crucial da internet vire um alvo indefeso nesta nova era da cibersegurança.
Firefox 150 corrige 271 falhas após análise de IA da Anthropic

Firefox 150 corrige 271 falhas após análise de IA da Anthropic
Fonte: Tecnoblog

Uber: código para confirmar viagens passa a ser fixo

Uber: código para confirmar viagens passa a ser fixo

Código evita embarque no carro errado (imagem: Vitor Pádua/Tecnoblog)

Resumo

A Uber vai alterar o código de confirmação de viagens para uma combinação fixa, gerada aleatoriamente no primeiro uso e válida para as próximas corridas, com opção de o passageiro alterar a combinação.
O recurso segue opcional: pode ser ativado por usuários para corridas em horários selecionados ou por motoristas para solicitar a combinação nos períodos escolhidos.
A Uber recusa combinações fáceis de adivinhar, como 1234 e 0000; o código é exigido para iniciar a corrida e evita desencontros entre passageiro e motorista.

A Uber fará uma alteração no seu código para confirmar viagens: ele vai passar a ser uma combinação fixa, podendo ser decorada pelo passageiro para iniciar uma corrida. A mudança ocorrerá nos próximos dias, segundo a empresa.

Até agora, o código de segurança da Uber era aleatório e mudava a cada viagem, obrigando o cliente a checar o novo número. “Entendemos que nossos usuários enfrentam situações em que o tempo é precioso — quando a bateria do celular está acabando após já ter solicitado a corrida ou quando querem minimizar o tempo parado dentro do veículo para comunicar o código”, diz a empresa.

Código continuará sendo opcional (imagem: Vitor Pádua/Tecnoblog)

O recurso continua sendo opcional e pode ser programado para todas as corridas ou apenas em horários específicos. A configuração pode ser ativada pelos usuários (que passam a informar o código nos horários selecionados) ou pelos motoristas (que passam a perguntar a combinação nos períodos escolhidos).

Como o novo código da Uber vai funcionar?

Segundo o comunicado enviado pela empresa, o primeiro código será gerado aleatoriamente e continuará cadastrado para as próximas viagens. O usuário terá a opção de alterá-lo por uma combinação de sua preferência.

A Uber recomenda não usar informações pessoais na combinação. Além disso, sequências fáceis de adivinhar, como 1234 ou 0000, são recusadas pelo aplicativo.

Para que serve o código da Uber?

O código é necessário para iniciar uma corrida. É uma forma de garantir que passageiro e motorista estão na viagem certa. Isso evita, por exemplo, que o condutor inicie a viagem sem o usuário — coisa que pode acontecer até mesmo por acidente — ou mesmo que um cliente entre no carro errado.

Como explica a Uber, a ferramenta é pensada para situações como “saídas de eventos, aeroportos, rodoviárias e outros locais com grande aglomeração de pessoas”.
Uber: código para confirmar viagens passa a ser fixo

Uber: código para confirmar viagens passa a ser fixo
Fonte: Tecnoblog