Category: Segurança e Privacidade

Reddit exigirá login após 20 anos de acesso aberto

Reddit exigirá login após 20 anos de acesso aberto

Reddit exigirá login para ver conteúdo (imagem: Vitor Pádua/Tecnoblog)

Resumo

O Reddit vai exigir login de usuários para acessar conteúdo da plataforma, após quase 20 anos de acesso aberto.
A mudança visa reduzir o scraping não autorizado e permitir anúncios mais personalizados.
A empresa pretende testar diferentes formas de restringir a navegação deslogada antes de implementar a mudança globalmente.

O Reddit começará a exigir login para que usuários consigam ver posts e navegar pela plataforma. A mudança encerra quase duas décadas em que grande parte do conteúdo podia ser acessado diretamente pela web, mesmo sem uma conta.

O anúncio foi feito pelo CEO Steve Huffman durante a divulgação de resultados financeiros do terceiro trimestre de 2026. Segundo o The Verge, os primeiros testes ocorrerão nos próximos meses em mercados selecionados fora dos Estados Unidos, ainda sem previsão para uma implementação global.

Segundo Huffman, a empresa pretende testar diferentes formas de restringir a navegação deslogada antes de decidir como o sistema funcionará definitivamente. Hoje, grande parte das páginas do fórum ainda pode ser aberta sem cadastro ou autenticação.

Como alternativa para quem não quiser associar algo ao próprio perfil, o Reddit também está reconstruindo o modo anônimo dentro do app oficial.

Scraping é uma das razões

Um dos principais motivos citados pela empresa é a proteção de seus dados contra scraping de IA não autorizado. Segundo Huffman, a maior parte desse tipo de acesso ocorre por páginas abertas a visitantes deslogados.

A empresa quer dificultar a coleta automatizada por robôs e outros serviços externos, mas continuará permitindo o acesso ao conteúdo por meio de acordos comerciais. Atualmente, o Reddit mantém contratos de licenciamento inclusive com Google e OpenAI, inclusive para que informações em posts de dentro dos fóruns apareça nas respostas de chatbots.

Huffman afirmou ainda que o login ajudará a empresa a cumprir regras de segurança e oferecer uma experiência mais personalizada.

Usuários logados importam mais para publicidade

Login também responde à demanda por rentabilidade na plataforma (imagem: Brett Jordan/Unsplash)

O Reddit reconhece que a mudança tem impacto no negócio de publicidade, mas positivamente. Mais de 80% da monetização do Reddit já vem de usuários ativos diários que utilizam o aplicativo ou estão logados, segundo o Huffman.

O executivo afirma que a empresa não precisa saber necessariamente a identidade real de cada usuário, mas ter uma sessão associada a uma conta permite entender melhor a navegação e mostrar anúncios mais relevantes. No terceiro trimestre, a receita publicitária da empresa cresceu 54% em relação ao ano anterior, para US$ 847 milhões (cerca de R$ 4,5 bilhões).

O anúncio também ocorre em momento de queda de visitas que chegam por buscadores, como o Google. Em outubro, as referências vindas de pesquisas caíram, em média, mais de 1 milhão por semana.
Reddit exigirá login após 20 anos de acesso aberto

Reddit exigirá login após 20 anos de acesso aberto
Fonte: Tecnoblog
Anatel ordena que clientes de telefonia móvel façam biometria

Anatel ordena que clientes de telefonia móvel façam biometria

Anatel quer dificultar ativação e transferência de linhas com dados de terceiros (foto: Thássius Veloso/Tecnoblog)

Resumo

Anatel tornou obrigatória a validação por reconhecimento facial para pessoas físicas e MEIs.
Medida tenta impedir fraudes com linhas abertas ou transferidas usando dados de terceiros.
Operadoras poderão consultar bases biométricas públicas ou privadas.

A Anatel tornou obrigatória a validação biométrica para ativar e manter linhas de celular. A nova regra, aprovada pela Superintendência de Planejamento e Regulamentação e divulgada nesta quarta-feira (28/10), vale para pessoas físicas e microempreendedores individuais (MEI) e será implantada gradualmente até o fim de 2028.

Segundo a documentação, o reconhecimento facial será exigido para clientes em novas ativações, portabilidade, troca de chip e alterações cadastrais ou contratuais solicitadas pelo consumidor. Quem já tem uma linha também precisará passar pelo procedimento até 31 de dezembro de 2028. Pessoas jurídicas que não sejam MEI ficam fora da exigência.

Por que a Anatel vai exigir biometria?

O objetivo é dificultar a abertura e a transferência de linhas usando dados falsos ou de terceiros. Uma das fraudes mais conhecidas é o SIM swap, em que criminosos conseguem transferir o número da vítima para outro chip e passam a receber ligações e códigos de autenticação enviados por SMS.

A biometria é mais uma barreira nesse processo. A Anatel já tornou obrigatória a confirmação por SMS nas portabilidades e anunciou o Anatel Protege, ferramenta para impedir a abertura de linhas vinculadas ao CPF do usuário.

O uso de biometria no setor, no entanto, não é novidade. Desde 2021, operadoras já adotam o chamado ID Digital na ativação de algumas linhas pré-pagas, com envio de selfie e documento para validar o cadastro. A nova norma amplia esse tipo de verificação para outras operações.

Reconhecimento facial será feito pelos canais digitais das operadoras (imagem: Vitor Pádua/Tecnoblog)

Como a biometria vai funcionar?

A norma técnica da Anatel prevê validação do CPF, captura do rosto e uma prova de vida para confirmar que há uma pessoa real diante da câmera. Depois, a imagem será comparada com uma base biométrica já existente, pública ou privada.

Se o reconhecimento não funcionar, haverá alternativas, incluindo nova tentativa, atendimento presencial ou comparação da selfie com a fotografia de um documento oficial.

A Vivo, por exemplo, já utiliza um processo similar em alguns atendimentos. Em solicitações feitas por telefone ou WhatsApp, a operadora pode enviar um SMS com um link para confirmar a identidade. O cliente precisa mostrar o rosto e aguardar alguns segundos pela validação antes que uma alteração de plano, por exemplo, possa prosseguir.

E o que acontece com os dados?

A medida busca dificultar fraudes, mas também cria mais uma situação em que consumidores terão de fornecer dados biométricos para acessar um serviço. As prestadoras também poderão acrescentar outras verificações para identificar fraudes.

A norma determina que a coleta seja limitada ao necessário, exige cumprimento da LGPD e proíbe o compartilhamento irregular com terceiros. Os sistemas também deverão manter registros auditáveis das verificações.

Confira o cronograma

30 de setembro de 2027: prazo para adoção da biometria em novas ativações de linhas pré-pagas.

31 de dezembro de 2027: a obrigação passa a incluir novas linhas pós-pagas, portabilidade, troca de chip e alterações cadastrais ou contratuais solicitadas pelo consumidor.

Durante 2028: as operadoras deverão recadastrar clientes que ainda não passaram pela validação. O prazo termina em 31 de dezembro.

1º de janeiro de 2029: linhas ainda sem biometria serão suspensas por 120 dias. O cancelamento poderá ocorrer a partir de 1º de maio se o usuário não regularizar o cadastro.

Anatel ordena que clientes de telefonia móvel façam biometria

Anatel ordena que clientes de telefonia móvel façam biometria
Fonte: Tecnoblog

Google quer usar seus dados no Gmail e Fotos para anúncios; veja como evitar

Google quer usar seus dados no Gmail e Fotos para anúncios; veja como evitar

Google muda termos e abre brecha para usar dados de usuários em publicidade (imagem: Vitor Pádua/Tecnoblog)

O Google passou a permitir que as suas informações em serviços como Gmail, Google Drive e Fotos influenciem nos anúncios personalizados. A mudança vale para usuários que optarem por compartilhar dados desses serviços com outros produtos da empresa, como recursos de inteligência artificial da Busca.

A nova regra entrou em vigor na semana passada, de acordo com o Android Authority. O Google continua afirmando que não usa diretamente o conteúdo dos usuários nesses serviços para publicidade, mas a regra deixa de valer quando o usuário dispõe os dados em ferramentas do Google que oferecem publicidade personalizada.

A alteração é relacionada à expansão da Inteligência Personalizada, recurso que permite conectar informações de diferentes apps do Google para oferecer respostas e recomendações mais contextualizadas.

Na busca, por exemplo, o Modo IA com Apps Conectados pode consultar informações de e-mais ou fotos para responder a perguntas com base no contexto do usuário. Uma reserva recebida pelo Gmail também pode ser usada para recomendar restaurantes próximos ao hotel.

Exceção na política de privacidade

Busca do Google recebeu ferramenta de Apps Conectados para personalizar pesquisas (ilustração: Vitor Pádua/Tecnoblog)

Com a nova política, parte das informações processadas nessa integração também passam a influenciar a publicidade exibida pelo Google. Apesar dos dados passarem a ajudar o algoritmo no direcionamento de publicidade, o Google diz que a mudança ainda não permite que anunciantes tenham acesso às mensagens, arquivos do Drive ou fotos na nuvem.

Identificadores como nome ou endereço de e-mail, além de fatores considerados sensíveis, como raça, religião, orientação sexual ou informações de saúde, também ficam de fora.

Apesar de também ser usado para pesquisas — e fazer buscas no Google eventualmente —, o app do Gemini não possui anúncios (ainda). Portanto, usá-lo com a Inteligência Personalizada não deve expor as mesmas informações, ao menos se considerarmos à risca os termos da empresa.

Como impedir uso dos dados pela personalização

Usuários podem conectar apps do Google ao serviço de busca (imagem: Felipe Faustino/Google)

É possível desconectar os aplicativos do Google usados pelo recurso de personalização na Busca. Siga os passos:

Acesse a Conta do Google

Entre em Dados e privacidade

Na seção “Personalização e atividade”, clique em Personalizar a Pesquisa

Encontre a opção Apps de Conteúdo Conectados

Desconecte Google Workspace e Google Fotos

As opções já estão disponíveis tanto nas configurações do aplicativo do Google para Android e iOS, quanto no site

Também é possível desativar completamente Recomendações personalizadas nos serviços da Pesquisa na mesma área. Nesse caso, a Busca, Maps, Shopping, Voos, Hotéis, Tradutor e Google Notícias deixam de usar o histórico e outros dados da conta para oferecer recomendações personalizadas.

Desconectar apps não apaga dados salvos

Retirar os acessos impede novas consultas pelos recursos de personalização, mas não exclui informações que já tenham sido salvas. Dados anteriores odem permeanecer no Histórico dos serviços da Pesquisa, que armazena interações feitas nos produtos da empresa.

Para apagar esses registros, o usuário precisa acessar a página Minha atividade, abrir Histórico dos serviços da Pesquisa e excluir manualmente as atividades desejadas ou escolher a opção Desativar e excluir atividade.

Google quer usar seus dados no Gmail e Fotos para anúncios; veja como evitar

Google quer usar seus dados no Gmail e Fotos para anúncios; veja como evitar
Fonte: Tecnoblog

Meta adia mudança nos termos após reação negativa

Meta adia mudança nos termos após reação negativa

Novos termos atingem empresas que usam produtos de publicidade da Meta (ilustração: Vitor Pádua/Tecnoblog)

Resumo

A Meta adiou de 30 de outubro para 20 de novembro a chegada de seus novos termos comerciais.
Anunciantes afirmam que regras poderiam permitir coleta ampla de conteúdo para produtos de IA.
A empresa nega mudança em suas práticas de rastreamento.

A Meta adiou seus novos termos comerciais após críticas de anunciantes e entidades. O texto permitiu interpretações de que abriria caminho para a coleta de conteúdo para treinar IAs sem a necessidade de negociar licenças com seus produtores. As regras, que começariam a valer em 30 de outubro, agora estão previstas para entrar em vigor em 20 de novembro.

Em nota enviada ao Tecnoblog, a empresa afirma que decidiu ampliar o prazo para responder às preocupações levantadas por parceiros e esclarecer melhor como seus rastreadores funcionam.

Por que as novas regras foram tão criticadas?

A primeira versão das novas regras dizia que a Meta poderia usar ferramentas automatizadas, como rastreadores e bots, para acessar páginas e conteúdos de contas empresariais. O texto também afirmava que esses materiais poderiam ser usados para desenvolver, melhorar, pesquisar e treinar produtos da empresa.

Especialistas alertaram que isso poderia dar à Meta uma base para coletar conteúdo de sites ligados a empresas que usam suas plataformas. Depois das críticas, a companhia modificou os termos e retirou referências explícitas ao treinamento de produtos. A alteração, porém, não encerrou as preocupações.

A nova versão ainda parece permitir a coleta de conteúdo de sites associados a contas comerciais para uso no desenvolvimento de produtos da Meta, que podem incluir ferramentas de IA.

A pressão aumentou para que autoridades antitruste da União Europeia e do Reino Unido suspendessem a chegada da mudança. Segundo a Reuters, um dos argumentos é que empresas dependentes de Facebook, Instagram e outros serviços poderiam acabar concedendo à Meta direitos sobre conteúdos disponíveis em seus sites.

Nos Estados Unidos, a News/Media Alliance, entidade que representa mais de 2 mil jornais, revistas e veículos digitais, afirma que as regras podem prejudicar o mercado de licenciamento de conteúdo e pede a retirada das cláusulas.

O que diz a Meta?

Meta afirma que mudança não altera a forma como seus rastreadores acessam sites (ilustração: Vitor Pádua/Tecnoblog)

A Meta contesta a interpretação de que os novos termos ampliam seus direitos sobre conteúdos publicados na internet e afirma que as regras não mudam como seus rastreadores acessam sites. Ao Tecnoblog, a empresa disse que o adiamento servirá para esclarecer as mudanças.

“Estamos prorrogando a data de entrada em vigor dos nossos termos atualizados para 20 de novembro, para que tenhamos mais tempo para esclarecer aos nossos parceiros e stakeholders o que muda e o que não muda”, afirma.

A plataforma também diz que os “proprietários de conteúdo continuarão podendo usar o robots.txt para sinalizar suas preferências.” O robots.txt é um arquivo usado por sites para indicar quais áreas podem ou não ser acessadas por rastreadores automatizados.

O adiamento não significa que a empresa tenha desistido dos novos termos. Até o momento, a Meta apenas transferiu a entrada em vigor para 20 de novembro. As três semanas adicionais podem abrir espaço para novos ajustes enquanto a companhia responde às críticas levantadas.
Meta adia mudança nos termos após reação negativa

Meta adia mudança nos termos após reação negativa
Fonte: Tecnoblog

Nintendo Switch 2 é desbloqueado via software pela primeira vez

Nintendo Switch 2 é desbloqueado via software pela primeira vez

Jailbreak funciona no firmware 23.0.1, versão mais recente do Switch 2 (foto: Lucas Lima/Tecnoblog)

Resumo

Pesquisador demonstrou o primeiro jailbreak por software do Nintendo Switch 2, sem necessidade de instalar modchip.
Método permite rodar homebrew, modificar jogos, fazer backup de saves e estudar o hardware do console.
Exploit desaparece após reiniciar o aparelho e ainda não oferece firmware personalizado ou acesso completo ao sistema.

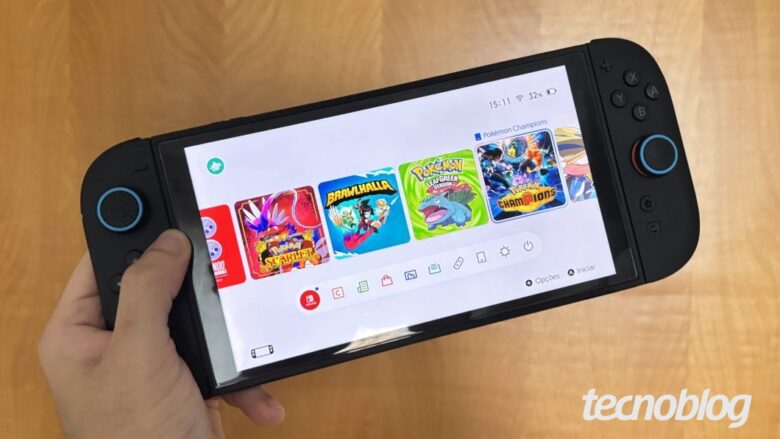
O Nintendo Switch 2 foi desbloqueado pela primeira vez via software, pouco mais de um ano após o lançamento. Batizado de ns2jb, o método permite executar código não autorizado sem instalar modchips ou realizar modificações físicas no console.

A descoberta foi apresentada pelo pesquisador Sammy Hajhamid, conhecido como “pepsipu”, e funciona na versão 23.0.1 do sistema, atualmente o firmware mais recente do Switch 2. O jailbreak, no entanto, possui limitações e não oferece o mesmo nível de acesso que usuários conseguiram ao desbloquear o Switch original.

Como funciona o jailbreak do Nintendo Switch 2?

Método dispensa qualquer alteração física no console (foto: Divulgação/Nintendo)

O processo é feito apenas por software e não exige abrir o videogame ou soldar componentes na placa. Segundo o pesquisador, o ns2jb aproveita falhas encontradas no SmileBASIC 4, aplicativo de programação criado para o primeiro Switch e executado no Switch 2 graças à retrocompatibilidade.

Uma das vulnerabilidades permite executar código não autorizado e alcançar componentes privilegiados do sistema, incluindo o módulo responsável pelo gerenciamento de arquivos, permissões bloqueadas para desenvolvedores independentes.

O método ainda é complexo e precisa ser executado de novo sempre que o Switch 2 é reiniciado. Relatos desta quinta-feira (22/10) indicam que o SmileBASIC 4 foi removido de algumas regiões da Nintendo eShop, especialmente na Europa, enquanto ainda aparecia disponível em outros mercados.

O que o desbloqueio permite fazer?

O método abre possibilidades para pesquisas e desenvolvimento de softwares não oficiais, conhecidos como homebrew. Entre os recursos identificados estão a execução desses programas, o backup de arquivos de salvamento, a modificação de jogos e a análise do hardware e do sistema do Switch 2.

Essa técnica também permite acessar diversos periféricos do console, o que pode contribuir para o desenvolvimento de ferramentas e projetos experimentais. Para demonstrar o funcionamento, o pesquisador modificou Mario Kart World e adicionou personagens que não fazem parte do jogo original.

i jailbroke the nintendo switch 2so i modded cinnamoroll, peter griffin, hatsune miku, and more into Mario Kart World, a switch 2 exclusivenow watch my friends and i get cooked by botslearn more and get the exploit https://t.co/ykjgyfrFRp pic.twitter.com/BOcFhejRz1— pepsipu (@pepsipu) October 22, 2026

A situação lembra os primeiros passos da cena de desbloqueio do Switch original. Em 2018, uma falha no chip Tegra X1 acabou abrindo caminho para homebrew e emulação no console da Nintendo, uma das empresas mais ativas contra a pirataria digital.

O jailbreak atual não oferece controle completo, não instala um firmware personalizado e não consegue executar cópias de jogos comerciais. O método é classificado como “tethered”, ou seja, as alterações desaparecem da memória e o sistema volta ao normal quando o console é desligado ou reiniciado.

IA ajudou no processo

O desenvolvimento também chamou atenção pelo uso do Codex, da OpenAI. Agentes de IA ajudaram a analisar o console enquanto recebiam imagens da tela e enviavam comandos remotamente, contribuindo para identificar vulnerabilidades.

Isso não significa que a tecnologia tenha desbloqueado o console sozinha. O próprio pesquisador esclareceu que o jailbreak exigiu cerca de duas semanas de trabalho. Já a modificação de Mario Kart World usada na demonstração foi desenvolvida com ajuda de IA em um dia.

Mario Kart World foi modificado para demonstrar as capacidades do desbloqueio (imagem: reprodução/Sammy Hajhamid)

Desbloqueio do Switch 2 traz riscos

Vale lembrar que o desbloqueio do console é um método não oficial. O acordo de uso do Switch 2 proíbe explicitamente tentativas de contornar ou modificar as proteções do console e prevê que alterações não autorizadas podem fazer com que o aparelho ou parte de seus recursos fique inutilizável.

Isso não significa que a Nintendo esteja banindo usuários do ns2jb, ao menos por enquanto. Ainda assim, testar o jailbreak em um aparelho conectado à eShop ou aos serviços online envolve riscos.
Nintendo Switch 2 é desbloqueado via software pela primeira vez

Nintendo Switch 2 é desbloqueado via software pela primeira vez
Fonte: Tecnoblog

Meta leva multa de US$ 25 bilhões em processo do Cambridge Analytica

Meta leva multa de US$ 25 bilhões em processo do Cambridge Analytica

Meta é condenada a pagar multa de US$ 25 bilhões por envolvimento no escândalo da Cambridge Analytica (ilustração: Vitor Pádua/Tecnoblog)

Resumo

Meta foi condenada a pagar US$ 25 bilhões por não proteger dados de usuários e permitir discurso de ódio, de acordo com a justiça dos EUA.
A multa, uma das maiores aplicadas a uma empresa nos EUA, é resultado de um processo que apontou mais de 43 milhões de violações, incluindo o escândalo da Cambridge Analytica.
A Meta afirmou que irá recorrer da decisão, que considerou que a empresa enganou usuários sobre esforços para proteger dados e combater desinformação.

Uma decisão judicial no estado do Novo México, nos Estados Unidos, condenou a Meta a pagar US$ 25 bilhões (R$ 75 bilhões, na cotação atual) em multas. A corte concluiu que a empresa de Mark Zuckerberg enganou os usuários de suas redes sociais quanto aos esforços para proteger seus dados e combater a desinformação e a disseminação de discursos de ódio. A denúncia foi feita em 2021, após o escândalo do Cambridge Analytica.

A empresa teve acesso ilegal a informações de mais de 50 milhões de perfis e atuou na campanha de Donald Trump para seu primeiro mandato na presidência dos EUA. Na decisão, o juiz responsável afirmou que foi encontrado um “número extraordinário de violações intencionais” por parte da Meta, além do envolvimento direto de lideranças do Facebook.

Essa é uma das maiores multas aplicadas a uma empresa na história dos Estados Unidos, de acordo com a Procuradoria-Geral do Novo México. A Meta, por sua vez, afirmou em nota que a decisão visa “impor novas regras para o que as pessoas podem dizer na internet”. Ela disse que irá recorrer da decisão.

Entenda o escândalo da Cambridge Analytica

Em 2018, uma investigação da imprensa dos EUA apontou para o uso ilegal de mais de 50 milhões de contas nos Estados Unidos. Mais tarde, o próprio Facebook reconheceu que cerca de 87 milhões de usuários haviam sido afetados – mais de 70 milhões nos Estados Unidos. Como o Tecnoblog mostrou à época, quase 500 mil brasileiros também tiveram seus dados comprometidos.

Os dados utilizados pela Cambridge Analytica tiveram origem em um aplicativo de quizz disponibilizado no próprio Facebook, o “thisisyourdigitallife”. Cerca de 270 mil perfis participaram do teste, criado pelo psicólogo Aleksandr Kogan. As informações levantadas foram, então, repassadas ilegalmente à empresa, que os utilizou para fins políticos.

A empresa do Reino Unido prestava serviços de consultoria em redes sociais para diferentes políticos em corridas eleitorais.

Condenação indica participação ativa da Meta

Meta sofre nova derrota nos tribunais dos Estados Unidos (ilustração: Vitor Pádua/Tecnoblog)

A decisão judicial já havia sido anunciada em setembro, mas a punição saiu apenas nesta quarta-feira (21/10), praticamente cinco anos após a denúncia formal e oito anos após o escândalo da Cambridge Analytica vir à tona. A justificativa para os cerca de R$ 75 bilhões em multas dá conta de uma participação ativa da Meta, com mais de 42 milhões de violações registradas.

De acordo com o juiz responsável, Raúl Torrez, a sentença vai além do escândalo em si, e mostra que nenhuma empresa pode enganar seus consumidores quanto ao uso de suas informações pessoais sem “enfrentar consequências significativas”.
Meta leva multa de US$ 25 bilhões em processo do Cambridge Analytica

Meta leva multa de US$ 25 bilhões em processo do Cambridge Analytica
Fonte: Tecnoblog

Muse: agente de IA da Meta expôs contratos e planilhas na internet

Muse: agente de IA da Meta expôs contratos e planilhas na internet

Compartilhamento por link é única opção de envio disponível no Meta Muse (imagem: divulgação/Meta)

Resumo

O recurso Meta Muse, que permitia compartilhar conversas no chat da Meta, foi pausado após a descoberta de quase 7 mil links de conversas expostos na internet.
A falha de segurança permitia acessar desde o assunto do chat até páginas inteiras com potenciais dados sensíveis, incluindo contratos com nomes e valores, planilhas e calendários internos de empresas.
A Meta afirmou que pausou o recurso enquanto ajusta a segurança e que a descoberta é de interesse do seu Programa de Recompensa por Bugs para “aprimorar o produto”.

O agente de IA Muse expôs quase 7 mil conversas na internet devido ao recurso de compartilhamento. A falha de segurança foi descoberta pela empresa de segurança digital Claroc e informada à Meta, que suspendeu a ferramenta. As URLs deveriam conter apenas trechos de conversas e arquivos, mas a segurança frágil permitia acessar desde o assunto do chat até páginas inteiras com potenciais dados sensíveis.

O caso foi noticiado pelo site Ars Technica, que cobrou uma posição oficial. Em nota, a Meta afirmou que a descoberta é de interesse do seu Programa de Recompensa por Bugs e que situações do tipo são importantes para “aprimorar o produto”. A companhia de Mark Zuckerberg informou que pausou o recurso enquanto não realiza ajustes.

Recurso “inocente” acaba expondo dados sensíveis

Meta Muse é a nova IA agêntica anunciada por Zuckerberg em setembro (ilustração: Vitor Pádua/Tecnoblog)

O link para mandar um documento para o seu colega de trabalho é um dos recursos mais utilizados na rotina de quem lida com ambientes digitais. Seja um calendário, um texto escrito em serviços como Google Docs ou mesmo apresentações de Power Point, é bastante comum recorrer à ferramenta. Serviços como o Google Drive costumam conter algumas camadas de segurança, como autenticação via login e senha.

O Meta Muse só compartilha conversas e arquivos dessa maneira. A interação é publicada como uma página aberta pronta para ser enviada, que pode ser vista por qualquer pessoa com o link em mãos. Além disso, é possível achar essas páginas por meio de um título simples, baseado no tema da conversa. Isso porque as URLs ficam disponibilizadas no domínio público cf.metaaiusercontent.com.

Entre os exemplos de dados expostos estão desde contratos com nomes e valores até planilhas e calendários internos de empresas reais. Segundo a Claroc, apenas algumas centenas desses quase 7 mil links foram analisados, o que já seria suficiente para mostrar o tamanho do problema.

Vale lembrar que a Meta anunciou o Muse tendo a privacidade como um dos pilares ao utilizar máquinas virtuais próprias para cada usuário, evitando que a própria empresa tivesse acesso às interações.

Recurso continuou ativo após a descoberta do problema

Calendário de férias de uma empresa compartilhado por um funcionário foi um dos exemplos de vazamento (imagem: reprodução/Claroc)

O aviso foi enviado à Meta em 8 de outubro. Desde então, a equipe da Claroc afirma ter acessado o material mais uma vez, no dia 18, quando ainda foi possível encontrar novas URLs de conversas com o Muse. Além do levantamento em si, a Claroc também sugeriu algumas medidas de segurança.

A Meta só afirmou ter pausado novos compartilhamentos nesta terça-feira (20/10), após questionamento do portal Ars Technica. Portanto, foram pelo menos 12 dias em que a funcionalidade continuou disponível.

Vale lembrar que, por enquanto, o Meta Muse só está disponível nos Estados Unidos e no Canadá, e ainda não há previsão de chegada em outros mercados como o Brasil.
Muse: agente de IA da Meta expôs contratos e planilhas na internet

Muse: agente de IA da Meta expôs contratos e planilhas na internet
Fonte: Tecnoblog

ChatGPT ganha função que protege as conversas dos olhares fofoqueiros

ChatGPT ganha função que protege as conversas dos olhares fofoqueiros

ChatGPT permite trancar conversas com PIN ou biometria (ilustração: Vitor Pádua/Tecnoblog)

Resumo

O ChatGPT lançou um recurso de privacidade que permite aos usuários trancar conversas sensíveis, escondendo-as do histórico, protegendo-as com um PIN ou reconhecimento facial.
As conversas trancadas não são criptografadas de ponta a ponta, e a OpenAI pode acessá-las; esquecer o PIN resultará na perda irreversível das interações bloqueadas.
O recurso está disponível para todas as modalidades e assinaturas do ChatGPT, exceto em casos de assuntos legais ou de compliance, e não impede o uso das interações para treinamento da IA.

O ChatGPT ganhou um novo recurso de privacidade: as conversas trancadas. Usuários da inteligência artificial da agora podem selecionar interações sensíveis para escondê-las do histórico do serviço, de modo que quem está por perto não consegue saber de imediato o teor da conversa.

O conteúdo fica protegido por um PIN, e pode ser desbloqueado também com a biometria no smartphone.

A OpenAI explica que mesmo as conversas trancadas não contam com nenhum tipo de criptografia de ponta a ponta, assim como ocorre com todos os chats do ChatGPT. A nova função também não muda a forma como a empresa acessa e utiliza as informações.

Privacidade em situações presenciais

Conversas trancadas no ChatGPT não funcionam como camada extra de segurança (ilustração: Vitor Pádua/Tecnoblog)

A possibilidade de trancar o chat impede, basicamente, que olhares curiosos tenham acesso ao conteúdo que você está perguntando à IA. Também dá privacidade para usuários de contas Business, que não podem ter seu PIN resetado pelo administrador do workspace.

Há exceções de acordo com a empresa, e as conversas não ficam impedidas de serem abertas em casos envolvendo assuntos legais ou compliance.

O que acontece se esquecer o PIN?

A OpenAI diz que você não perde as mensagens caso erre o PIN, mas, caso precise resetá-lo, todas essas conversas serão apagadas. Uma saída é recorrer à biometria do seu celular no app, por exemplo.

Vale se atentar ao risco caso as interações contenham alguma informação relevante ou arquivos importantes gerados pelo ChatGPT.

Como definir seu PIN?

O próprio ChatGPT pede a criação de um PIN ao ativar o recurso (imagem: divulgação/OpenAI)

O PIN escolhido é um só para toda a sua conta. O próprio chat solicita a criação da chave ao trancar uma conversa pela primeira vez. Após definir os quatro dígitos, a senha vale para todas as interações protegidas com o recurso.

Em caso de erros sucessivos, as conversas ficam bloqueadas por um curto período, justamente para evitar que terceiros acessem o conteúdo.

Se você não tiver mais acesso ao PIN correto e nem à biometria, a única forma de trancar uma nova conversa será resetando a chave – e, consequentemente, deletando o que você já havia protegido anteriormente. Para isso, siga o passo a passo:

Vá em “configurações” e “PIN”.

Selecione “resetar PIN” e verifique sua identidade para prosseguir.

Aqui, é necessário consentir com a perda dos conteúdos protegidos. Depois, basta selecionar “resetar PIN e deletar” ou “deletar tudo e resetar”, a depender do seu dispositivo.

É importante dizer que a troca da chave em si não significa perder os arquivos. Caso você lembre seu PIN anterior, basta trocar para uma sequência mais fácil de memorizar para seguir com seus conteúdos protegidos.

O recurso de conversas trancadas fica disponível para praticamente todas as modalidades e assinaturas do ChatGPT, e deve chegar gradualmente para os usuários.
ChatGPT ganha função que protege as conversas dos olhares fofoqueiros

ChatGPT ganha função que protege as conversas dos olhares fofoqueiros
Fonte: Tecnoblog

Falha em certificados digitais coloca internet em alerta

Falha em certificados digitais coloca internet em alerta

Certificados falsos poderiam ser usados para se passar por sites e serviços legítimos (Imagem: Vitor Pádua/Tecnoblog)

Resumo

Oito certificados tiveram suas chaves privadas comprometidas.
Falha poderia permitir a criação de certificados falsos para se passar por sites e interceptar conexões.
Principais navegadores já reagiram, mas sistemas Linux, aplicativos e dispositivos de IoT podem levar mais tempo para serem protegidos.

A descoberta de oito certificados digitais comprometidos da autoridade certificadora eMudhra colocou empresas e pesquisadores de segurança em alerta. As chaves privadas eram tão fracas que poderiam ser recuperadas e usadas para emitir certificados falsos capazes de se passar por sites e serviços legítimos.

Seis dos certificados intermediários afetados eram usados para TLS, tecnologia por trás das conexões HTTPS, enquanto outros dois eram destinados à assinatura de código. Mozilla, Google, Apple e Microsoft receberam o alerta no sábado (17), e fabricantes começaram a bloquear os certificados comprometidos pouco depois.

Por que os certificados comprometidos são perigosos?

Exploração da falha exigiria interceptar o tráfego entre usuário e serviço (imagem: Vitor Pádua/Tecnoblog)

O HTTPS usa certificados digitais para comprovar que o usuário está realmente conectado ao site que pretende acessar. Eles funcionam como uma espécie de documento de identidade reconhecido pelo navegador e ajudam a impedir que outro servidor se passe pelo original.

Com acesso às chaves privadas, alguém poderia criar certificados falsos para sites e serviços que seriam aceitos como legítimos por sistemas vulneráveis. Um pesquisador identificado como Wayne demonstrou ter acesso às oito chaves ao usá-las para assinar digitalmente uma mensagem enviada às empresas responsáveis pelos principais navegadores e sistemas. Segundo a Mozilla, seus engenheiros conseguiram recuperar as mesmas chaves pouco depois, confirmando a falha.

Isso não significa que um invasor poderia interceptar qualquer conexão pela internet. Segundo o Ars Technica, ainda seria necessário interceptar o tráfego entre a vítima e o serviço para explorar os certificados em um ataque.

Como os navegadores reagiram à falha?

A Mozilla afirma que concluiu o bloqueio dos certificados no Firefox menos de três horas após receber o alerta. A empresa também lançou o Firefox 158.0.1 para ampliar a proteção aos usuários. Chrome e outros navegadores também passaram a rejeitar os certificados comprometidos.

Havia uma exceção no momento da publicação: o Microsoft Edge no Windows 10 ainda conseguia estabelecer conexão com alguns servidores vulneráveis. A Microsoft foi questionada sobre o caso, mas não detalhou quando aplicaria o bloqueio nesse sistema.

Até o momento, não há relatos públicos de certificados fraudulentos utilizados em ataques. Esse tipo de medida já foi adotado em outras situações. O Chrome, por exemplo, deixou de confiar em certificados da Entrust após o Google apontar problemas na atuação da autoridade certificadora.

Correção pode demorar em sistemas e dispositivos antigos

O principal problema agora está fora dos navegadores. Distribuições Linux, aplicativos e dispositivos conectados podem continuar confiando nas credenciais comprometidas até receberem atualizações. O engenheiro de criptografia Filippo Valsorda disse ao Ars Technica que o trabalho de limpeza pode ser maior do que o provocado pelo Heartbleed, grave vulnerabilidade descoberta em 2014, pela variedade de sistemas que precisam ser atualizados.

Para usuários comuns, a principal recomendação é manter navegador, sistema operacional e aplicativos atualizados. Serviços como Signal e WhatsApp não dependem do TLS para proteger o conteúdo das mensagens e, por isso, não são afetados da mesma forma.
Falha em certificados digitais coloca internet em alerta

Falha em certificados digitais coloca internet em alerta
Fonte: Tecnoblog

Meta admite que seus óculos gravaram conversas mesmo sem comando

Meta admite que seus óculos gravaram conversas mesmo sem comando

Ray-Ban Meta Gen 2 Wayfarer (imagem: divulgação)

Resumo

Os óculos Ray-Ban Meta registraram áudios e transcrições sem comando de ativação.
A Meta confirmou uma falha nos dispositivos que permitia gravações mesmo sem ativação e afirmou que a falha foi corrigida.
Os usuários podem gerenciar e excluir registros de voz por meio das configurações do aplicativo Meta AI.

A Meta confirmou uma falha nos óculos inteligentes Ray-Ban Meta que permitia aos dispositivos registrarem conversas mesmo sem o comando de ativação “Hey Meta”. Os áudios capturados apareciam posteriormente no aplicativo Meta AI acompanhados de transcrições em texto.

Os relatos circularam no Reddit após uma atualização recente de firmware dos óculos, segundo o TechSpot. A empresa não explicou o que provocou as gravações, mas disse que a falha já foi corrigida.

“Este problema foi resolvido. As pessoas podem gerenciar, revisar e excluir registros de voz de suas interações com o Meta AI por meio das configurações a qualquer momento”, afirmou a empresa. Os óculos Ray-Ban Meta são vendidos no Brasil com preços a partir de R$ 3.699.

Óculos registravam áudio sem ativação

Um dos relatos vem de um usuário que diz ter encontrado conversas mesmo quando o recurso “Respond without Hey Meta”, que permite continuar algumas interações sem repetir a frase de ativação, estava desativado.

Ele afirma que a luz branca indicadora chegou a acender durante algumas dessas gravações. Esse LED é utilizado pelo dispositivo para indicar quando determinados recursos de captura estão em funcionamento e tem sido o ponto central entre os mecanismos de segurança da empresa.

O proprietário alega que recebeu orientações do suporte da Meta, que indicavam para desativar as permissões de câmera e microfone, a detecção de uso dos óculos, apagar o histórico de comandos e interromper temporariamente as atualizações automáticas.

Segundo o usuário, as medidas afetariam algumas das principais funções do dispositivo. Ele também afirmou estar conversando com advogados sobre a possibilidade de uma ação coletiva contra a Meta.

Meta enfrenta problemas de privacidade

O episódio se soma a outros problemas de privacidade envolvendo os óculos com câmera e microfone da Meta. Usuários passaram a se aproveitar da “discrição” da câmera nos óculos para fazer conteúdo para redes sociais gravando outras pessoas sem consentimento.

Relatos de trabalhadores terceirizados responsáveis pela revisão de gravações produzidas pela IA dos dispositivos indicam que a câmera estaria captando os consumidores em situações privadas, incluindo relações sexuais. O material, segundo o TechSpot, era analisado durante trabalhos de treinamento de sistema de inteligência artificial da Meta.

Mark Zuckerberg em apresentação do Ray-Ban Meta (foto: Thássius Veloso/Tecnoblog)

As polêmicas têm forçado a companhia a atualizar sucessivamente seus mecanismos de segurança, especialmente no que diz respeito ao LED que sinaliza uma gravação em andamento.

Os óculos passaram a bloquear gravações quando o sistema identifica que a luz está coberta ou que tenha sido danificada, por exemplo. A empresa afirmou ao Tecnoblog, em setembro, que desativou 0,1% dos óculos vendidos, que estariam adulterados.

Ainda assim, os óculos são alvo de discussões sobre regras e leis ao redor do mundo, principalmente contra a entrada dos dispositivos em determinados espaços. No Brasil, o Tribunal Superior Eleitoral (TSE) já os incluiu entre os itens proibidos nas cabines de votação, por exemplo, e o Instituto de Defesa de Consumidores (Idec) acionou o Ministério Público Federal por uma investigação sobre os riscos dos dispositivos.

Meta admite que seus óculos gravaram conversas mesmo sem comando

Meta admite que seus óculos gravaram conversas mesmo sem comando
Fonte: Tecnoblog