Category: Segurança e Privacidade

FBI fecha fazendas de notebooks usadas em fraude norte-coreana

FBI fecha fazendas de notebooks usadas em fraude norte-coreana

Autoridades afirmam que salários obtidos financiam programas militares (imagem: stephan/Flickr)

Resumo

O FBI fez buscas em mais de 40 residências no Texas e apreendeu cerca de 187 dispositivos.
As máquinas permitiam que norte-coreanos trabalhassem remotamente em empresas americanas usando identidades falsas ou roubadas.
Em ação separada, a Justiça dos EUA anunciou acusações contra 14 pessoas e a prisão de dois americanos.

O FBI realizou buscas em mais de 40 residências no Texas usadas ou suspeitas de funcionar como “fazendas de notebooks” para trabalhadores norte-coreanos. A operação apreendeu cerca de 187 dispositivos que, segundo as autoridades, ajudavam a obter empregos remotos em empresas americanas com identidades falsas ou roubadas.

O governo dos EUA alega que os salários recebidos nesses esquemas ajudam a financiar o regime da Coreia do Norte, contornando sanções internacionais. A ação ocorreu entre 21 e 25 de setembro e foi divulgada na terça-feira (13/10). Entre os equipamentos estavam notebooks e dispositivos que permitem controlar teclado, tela e mouse remotamente.

Como funcionam as fazendas de notebooks?

Acesso remoto permitia operar computadores nos EUA (imagem: Sergey Zolkin/Unsplash)

As fazendas são mantidas por facilitadores nos Estados Unidos. São eles que recebem os computadores enviados pelos empregadores, deixam as máquinas conectadas à internet e instalam recursos de acesso remoto. Os operadores, que estão em outros países, passam a trabalhar nesses equipamentos como se estivessem em território americano.

O endereço local ajuda a disfarçar a localização real de quem executa as tarefas. Segundo o New York Times, o FBI decidiu interromper a rede no Texas, sem esperar acusações formais. Não houve prisões nessa etapa. Os envolvidos foram avisados que poderiam enfrentar punições criminais se continuassem colaborando com as fraudes.

O FBI afirma que os facilitadores nem sempre sabem para quem estão trabalhando. Os recrutadores procuram pessoas em dificuldades financeiras e oferecem serviços aparentemente simples, como receber encomendas ou manter notebooks ligados em casa, em troca de pagamento.

O esquema atingiu até empresas de segurança. A KnowBe4 admitiu ter contratado um funcionário norte-coreano com identidade roubada e foto alterada com inteligência artificial. A Amazon também identificou o que seria um infiltrado após detectar um atraso na digitação: o notebook estava nos Estados Unidos, mas era controlado remotamente, com tráfego rastreado até a China. Uma facilitadora mantinha o equipamento conectado e a latência serviu como sinal para uma investigação.

Outra denúncia envolve mais de 70 empresas

O Departamento de Justiça também fez a denúncia de um esquema que afetou mais de 70 empresas entre 2019 e 2025 e gerou aproximadamente US$ 3 milhões (cerca de R$ 15,1 milhões em conversão direta), que teriam sido encaminhados à entidades norte-coreanas.

Vale lembrar que os EUA já aplicaram sanções contra facilitadores e empresas de fachada envolvidos nesses esquemas.

FBI fecha fazendas de notebooks usadas em fraude norte-coreana

FBI fecha fazendas de notebooks usadas em fraude norte-coreana
Fonte: Tecnoblog
Meta confirma roubo de código e dados pessoais no GitHub

Meta confirma roubo de código e dados pessoais no GitHub

Meta oferece suporte aos afetados pelo incidente (ilustração: Vitor Pádua/Tecnoblog)

Resumo

Os invasores usaram credenciais roubadas para acessar repositórios da Meta no GitHub.
Roubo atingiu código e dados pessoais de cerca de 1.500 pessoas.
Empresa bloqueou o acesso e oferece monitoramento aos afetados.

A Meta confirmou o roubo de código e dados pessoais de cerca de 1.500 pessoas, principalmente funcionários nos Estados Unidos. Invasores usaram credenciais roubadas de um funcionário para acessar repositórios da companhia no GitHub.

A empresa afirma que não houve invasão de sistemas internos nem exploração de vulnerabilidades em seus produtos.

O que foi exposto no vazamento?

Segundo a SecurityWeek, os alertas aos afetados começaram nesta terça-feira (13). A Meta afirma que 99% do material retirado era código empresarial e 1% eram dados pessoais que foram armazenados por engano nos repositórios, contrariando a política interna da companhia. Não foi divulgado quais categorias de informações privadas foram expostas.

A empresa bloqueou o acesso dos invasores, acionou autoridades e renovou credenciais encontradas nos repositórios, além de realizar varreduras para identificar os dados armazenados indevidamente e oferecer suporte aos afetados.

Por que apagar um arquivo não basta?

Projetos no GitHub podem ter acesso público ou restrito (imagem: Emile Perron/Unsplash)

O GitHub é uma plataforma de hospedagem e gerenciamento de código. Os projetos ficam organizados em repositórios, que podem ter acesso público ou privado. Esses ambientes preservam o histórico de alterações dos arquivos, permitindo acompanhar versões e colaborar no desenvolvimento de software.

Na documentação oficial de segurança, o GitHub alerta que credenciais podem se espalhar por cópias dos repositórios e até sistemas de backup, dificultando a remoção completa das informações expostas.

Por isso, apagar um arquivo da versão mais recente não basta para resolver uma exposição. O conteúdo pode continuar acessível. Se uma credencial for comprometida, é necessário trocá-la para impedir novos acessos. A plataforma oferece ferramentas para detectar credenciais nos repositórios, mas a proteção pode exigir configurações extras.

Dropbox e Twitter também tiveram código exposto

Em 2022, o Dropbox confirmou o roubo de 130 repositórios privados no GitHub após um ataque de phishing. Os invasores enviaram mensagens que se passavam pela CircleCI, plataforma usada pelos desenvolvedores da empresa, e induziram um funcionário a fornecer informações de autenticação em uma página falsa. O material roubado incluía protótipos e ferramentas internas. Segundo o Dropbox, os arquivos e as senhas dos usuários não foram comprometidos.

Já em 2023, trechos do código do Twitter foram publicados no GitHub. A rede social solicitou a retirada por violação de direitos autorais e buscou identificar o responsável.
Meta confirma roubo de código e dados pessoais no GitHub

Meta confirma roubo de código e dados pessoais no GitHub
Fonte: Tecnoblog

Funcionária é demitida após recusar “sentinela” que tira foto a cada 3 minutos

Funcionária é demitida após recusar “sentinela” que tira foto a cada 3 minutos

Sistema faria uma captura pela webcam a cada três minutos durante o expediente (Imagem: Vitor Pádua/Tecnoblog)

Resumo

Funcionária afirma que empresa exigiu cerca de 160 fotos pela webcam durante cada expediente.
Sistema Sentinel AI usaria reconhecimento facial para confirmar a presença do trabalhador.
Processo alega que pedido médico para reduzir o monitoramento foi rejeitado pela companhia.

Uma funcionária afirma ter sido demitida após se recusar a aceitar um sistema de monitoramento que tiraria cerca de 160 fotos de seu rosto por dia. O caso virou uma ação judicial em Nova Jersey, nos Estados Unidos. Segundo o processo, Glennis Von Sander-Timinski trabalhava de casa na Sutherland Healthcare Solutions desde 2018.

Em agosto, a companhia informou que adotaria uma ferramenta chamada Sentinel AI, que usaria a webcam do notebook para registrar uma imagem a cada três minutos durante um expediente de oito horas. Segundo o processo, o sistema também utilizaria reconhecimento facial para confirmar se a funcionária estava perto do computador.

Por que a funcionária foi contra o monitoramento?

De início, ela solicitou uma adaptação por preocupação com a privacidade e com os efeitos do sistema sobre a sua saúde. Seu médico enviou uma recomendação para que as capturas fossem menos frequentes, afirmando que o monitoramento estava aumentando o estresse e agravando sintomas de ansiedade.

A ação alega que a empresa não aceitou reduzir a frequência. A funcionária teria recebido como alternativas aceitar o monitoramento, voltar ao trabalho presencial ou deixar a empresa. A ação estima que o deslocamento consumiria aproximadamente seis horas por dia. Ela acabou demitida em 8 de setembro.

Os advogados alegam que a companhia não ofereceu uma adaptação razoável prevista pela legislação de Nova Jersey. O processo ainda está em andamento, portanto as acusações não representam uma decisão legal sobre a conduta da empresa. Caberá à Justiça determinar se houve violação da legislação estadual.

Alguns estados americanos começaram a impor limites a esse tipo de prática. No Maine, uma lei que entrou em vigor em 2026 proíbe o monitoramento dentro de casa, em bens pessoais ou no veículo particular do funcionário, exceto quando necessário para o trabalho. Empresas também precisam avisar os empregados antes de iniciar a vigilância.

Vigilância de funcionários ficou mais sofisticada

Ferramentas podem acompanhar atividades em dispositivos corporativos (Imagem: BongkarnThanyakij/iStock)

Empresas já podem acompanhar localização, produtividade, comunicações e atividades realizadas em dispositivos corporativos. Algumas ferramentas também conseguem acessar câmeras de notebooks e celulares fornecidos pelos empregadores.

Recursos semelhantes aparecem até em softwares muito usados no ambiente corporativo. O Microsoft Teams, por exemplo, pode identificar quando um funcionário está no escritório ao detectar a conexão com a rede Wi-Fi da empresa. A Microsoft também precisou alterar o Microsoft 365 após críticas de que a plataforma permitia acompanhar atividades como envio de e-mails e participação em chats corporativos.

O caso lembra outro episódio em que uma empresa americana foi condenada na Holanda depois de demitir um funcionário que se recusou a manter a webcam ligada durante o expediente remoto.
Funcionária é demitida após recusar “sentinela” que tira foto a cada 3 minutos

Funcionária é demitida após recusar “sentinela” que tira foto a cada 3 minutos
Fonte: Tecnoblog

Dois antivírus no PC? Isso pode acabar mal, alerta veterano da Microsoft

Dois antivírus no PC? Isso pode acabar mal, alerta veterano da Microsoft

Dois antivírus no PC? Isso pode acabar mal, alerta veterano da Microsoft (imagem: Vitor Pádua/Tecnoblog)

Resumo

O engenheiro da Microsoft Raymond Chen relatou um caso em que dois antimalwares entraram em conflito no Windows.

Nessas circunstâncias, um pode tentar interceptar funções do outro por considerá-las suspeitas, causando o “caos” no Windows.

A recomendação é utilizar apenas um programa de segurança por vez; o Microsoft Defender costuma se desativar automaticamente quando outro antivírus é instalado.

Se usar um antivírus é bom, contar com dois é melhor? Não é bem assim. Quem explica o motivo é Raymond Chen, o veterano engenheiro de software da Microsoft que há anos publica histórias de bastidores da companhia. Esta é mais uma delas.

Não é que todo mundo tenha o ímpeto de usar duas (ou mais) soluções de segurança similares no mesmo computador. Na verdade, o comportamento padrão é o de utilizar apenas uma solução e, quando houver necessidade de uso de uma nova, a anterior deverá ser removida.

Mas toda regra tem sua exceção. Pois bem, Chen relata o caso de um colega da equipe de suporte corporativo da Microsoft que se deparou com um caso do tipo envolvendo um cliente da companhia.

O computador desse cliente apresentava uma falha complexa. O colega de Chen descobriu, após uma extensa investigação, que o problema se manifestava porque a máquina rodava dois softwares antimalware — presumivelmente, dois antivírus — de diferentes fornecedores.

Para não citar nomes comerciais, Chen chamou os dois softwares de Fabrikam e Contoso (nomes fictícios, obviamente).

De acordo com o engenheiro, o Fabrikam acionou uma função que havia sido interceptada pelo Contoso. Este último considerou esse comportamento suspeito e tentou colocar o processo do Fabrikam em quarentena.

Esse “toma lá, dá cá” é que causava problemas no Windows. Não é difícil entender (bom, talvez seja, mas vale o esforço): o Fabrikam também já tinha interceptado uma função que o próprio Contoso usava; este, ao tentar isolar o processo do Fabrikam, acabou chamando justamente a função modificada pelo software que ele estava tentando colocar em quarentena.

O resultado: caos.

Sabe o meme do Homem-Aranha? É basicamente isso (imagem: reprodução)

Um antivírus não poderia reconhecer o outro?

Teoricamente, sim. Mas, neste caso, as empresas que desenvolvem as soluções de segurança teriam que trabalhar juntas na criação de um mecanismo de reconhecimento mútuo ou, então, contar com a Microsoft para orientar esse trabalho.

Contudo, nenhuma empresa de segurança quer que a sua solução seja complementada com a de um concorrente, podendo apenas haver alguma tolerância para isso se os softwares de cada uma tiverem finalidades diferentes.

Chen também menciona a existência de dificuldades técnicas. Isso porque, normalmente, soluções de segurança realizam ações que não são oficialmente suportadas pelo Windows, como determinadas formas de interceptar funções do sistema.

Nesse sentido, um antivírus pode considerar qualquer atividade do tipo como suspeita, mesmo se ela vier de outro software de segurança, afinal, um não sabe que o outro também é um antimalware.

Chen resumiu a situação da seguinte forma:

Instalar dois programas antimalware no mesmo sistema é como contratar duas empresas de segurança diferentes para patrulhar seu prédio. Se elas não souberem da existência uma da outra, cada uma pensará que a outra é um intruso. Se você tiver sorte, as instruções delas serão apenas para relatar atividades suspeitas.

Raymond Chen, engenheiro da Microsoft

Então, o recado é esse: ter dois antivírus no mesmo computador não é uma boa ideia. Se um não estiver te atendendo, é melhor trocá-lo em vez de complementá-lo com uma solução concorrente.

Uma possível exceção está no Microsoft Defender, mas por uma razão interessante: normalmente, essa solução se desativa sozinha quando reconhece que um antivírus desenvolvido por outra companhia é instalado no Windows.

Para encerrar, vale relembrar outra história recente contada por Chen: a do misterioso bug do Word 97 que sumia quando os desenvolvedores olhavam para ele.
Dois antivírus no PC? Isso pode acabar mal, alerta veterano da Microsoft

Dois antivírus no PC? Isso pode acabar mal, alerta veterano da Microsoft
Fonte: Tecnoblog

Noruega pensa em banir óculos com IA dos espaços públicos

Noruega pensa em banir óculos com IA dos espaços públicos

Óculos inteligentes podem ser proibidos temporariamente na Noruega (imagem: Vitor Pádua/Tecnoblog)

Resumo

A Noruega planeja proibir temporariamente o uso de óculos inteligentes com IA em locais públicos devido a preocupações com a privacidade.
A medida visa impedir a gravação desavisada de pessoas em espaços públicos, como parques e escolas, até que uma nova legislação seja definida.
O governo norueguês afirma que a proibição dará tempo para uma avaliação cuidadosa do caso e a criação de uma regulação permanente para a tecnologia.

A Noruega está preparando uma proibição temporária dos óculos com inteligência artificial em espaços públicos no país. A ideia é impedir a gravação desavisada de pessoas em espaços como parques, praias e escolas até que uma nova legislação específica para casos do tipo seja definida.

A medida foi anunciada nesta semana pelo governo norueguês. O Ministro de Digitalização e Governança Pública, Torgeir Eikstad Michaelsen, apontou que há uma preocupação crescente quanto à privacidade das pessoas por conta desses óculos com IA. Ele afirma que o banimento dará tempo para uma “avaliação minuciosa” e a criação de uma regulação permanente para a tecnologia.

A Noruega não é o primeiro local que trata da proibição dos óculos inteligentes. Segundo a Reuters, os dispositivos não podem ser usados nos tribunais de Justiça de Nova York. O mesmo já foi feito em algumas cortes da Inglaterra e do País de Gales.

Quais questões de privacidade vão além do usuário?

O uso de óculos inteligentes com IA vem crescendo nos últimos anos, mas a tecnologia ainda não é unanimidade. Segundo uma pesquisa da Security.org realizada nos Estados Unidos, cerca de 5% da população possui acessórios do tipo, enquanto 25% cogitam comprar um modelo no próximo ano. Mas o percentual de pessoas que não teriam um desses chama atenção: 45% dos entrevistados.

Modelos vêm crescendo no mercado de tecnologia, mas ainda não são unanimidade (foto: Thássius Veloso/Tecnoblog)

A preocupação com privacidade é um ponto importante. O tema foi lembrado por 78% das mulheres e 65% dos homens, enquanto a grande maioria dos adultos (85%) é a favor de uma lei que obrigue a sinalização de que os óculos estão gravando.

A própria Meta, principal empresa neste mercado, destaca o recurso em seus óculos com IA. Entre os lançamentos mais recentes da marca está o modelo Ray-Ban Meta Audio, sem câmeras e focado apenas na experiência com inteligência artificial.

Medida é prioridade na Noruega

Segundo o governo norueguês, a medida é de alta prioridade para impedir que os cidadãos evitem locais públicos por receio de serem gravados sem consentimento. Antes mesmo de uma definição federal, Oslo já baniu os óculos inteligentes nas escolas, enquanto a estatal Equinor proibiu seu uso por funcionários em locais de trabalho.

TSE reafirmou proibição de óculos inteligentes, mas ao menos um caso foi registrado (ilustração: Vitor Pádua/Tecnoblog)

Aqui no Brasil, o Tribunal Superior Eleitoral (TSE) reafirmou que os óculos smart não podem ser utilizados nas cabines de votação, o que configura crime eleitoral. Ainda assim, um caso chegou a ser registrado durante o primeiro turno, no último domingo (04/10).
Noruega pensa em banir óculos com IA dos espaços públicos

Noruega pensa em banir óculos com IA dos espaços públicos
Fonte: Tecnoblog

Apple vai dificultar acesso aos dados do Mac por causa da IA

Apple vai dificultar acesso aos dados do Mac por causa da IA

Agentes de IA aumentam a preocupação com permissões no macOS (Ilustração: Vitor Pádua/Tecnoblog)

Resumo

A Apple vai adicionar novos controles à permissão de Acesso Total ao Disco do macOS.
Recurso pode oferecer a aplicativos acesso a arquivos, e-mails, mensagens e até histórico de navegação.
Empresa afirma que agentes de IA cada vez mais autônomos aumentam os riscos associados a esse tipo de permissão.

A Apple vai reforçar os controles para aplicativos que exigem acesso aos dados armazenados em um Mac. A mudança mira a permissão conhecida como Acesso Total ao Disco (ou Full Disk Access, em inglês) e chega em meio ao crescimento de agentes de inteligência artificial capazes de interagir com arquivos e aplicativos no computador.

Em um comunicado para desenvolvedores, a companhia afirma que pretende garantir que essa permissão só seja concedida por uma ação “muito explícita” do usuário. A Apple ainda não detalhou como esses novos controles funcionarão nem informou quando a mudança será implementada.

O que é o Acesso Total ao Disco no macOS?

O sistema da Apple utiliza diferentes mecanismos para limitar quais dados cada aplicativo pode acessar. O Acesso Total ao Disco é uma exceção criada para permitir que programas de backup consigam ler informações distribuídas pelo sistema. Quando ativada, a permissão pode liberar acesso a arquivos, e-mails, mensagens e até ao histórico de navegação.

Segundo a empresa, alguns desenvolvedores estão utilizando esse nível de acesso de maneiras que podem expor informações armazenadas no computador sem que os usuários entendam o que está acontecendo.

A ideia atual não é eliminar o recurso. A proposta é adicionar novas etapas para garantir que os usuários que realmente desejem liberar esse acesso façam isso conscientemente.

Acesso Total ao Disco libera informações protegidas pelo sistema (ilustração: Vitor Pádua/Tecnoblog)

Agentes de IA aumentam preocupação

A Apple relacionou a mudança ao avanço dos agentes de IA. Esses sistemas não só respondem a perguntas, mas podem executar tarefas e utilizar informações armazenadas no disco do computador com maior autonomia. Na avaliação da empresa, conforme esses agentes se tornam mais capazes e independentes, os riscos associados ao Acesso Total ao Disco devem aumentar.

O tema ganhou atenção recentemente após uma divergência envolvendo o Muse, o agente pessoal de IA lançado pela Meta. Um jornalista afirmou que a ferramenta conhecia o conteúdo de suas mensagens privadas, mesmo sem uma autorização clara para isso.

A Meta contestou o relato e afirmou que o Muse só consegue acessar mensagens quando o usuário habilita as permissões necessárias, incluindo o Acesso Total ao Disco e uma conexão específica com o aplicativo Mensagens.

IAs estão ganhando mais acesso aos dispositivos

A discussão vai além do Muse. Ferramentas de IA para computadores estão recebendo recursos que exigem acesso cada vez maior aos dados. Em agosto, o ChatGPT ganhou o Computer History no macOS, função que registra atividades realizadas no computador para permitir que a IA encontre informações e ajude em tarefas futuras.

Outro caso recente reforça essa preocupação. Pesquisadores encontraram uma falha, já corrigida, no aplicativo do ChatGPT para macOS, que poderia permitir que um invasor assumisse o controle do app e acessasse conversas, sessões do navegador e outros dados sensíveis.

Ao mesmo tempo, casos de agentes ultrapassando limites definidos pelos usuários vêm aumentando. Em setembro, a própria OpenAI criou um protocolo para investigar e divulgar situações em que seus modelos agem sem autorização, acessam dados indevidamente ou burlam restrições.

A Apple afirma que os novos controles do macOS terão como objetivo deixar os riscos mais claros antes de um aplicativo receber acesso completo aos dados da máquina.
Apple vai dificultar acesso aos dados do Mac por causa da IA

Apple vai dificultar acesso aos dados do Mac por causa da IA
Fonte: Tecnoblog

Gemini invade três empresas durante teste de segurança

Gemini invade três empresas durante teste de segurança

Gemini quebrou isolamento e descobriu senhas de sistemas reais (imagem: Vitor Pádua/Tecnoblog)

Resumo

O Gemini invadiu redes de três empresas reais em maio de 2026 durante testes de segurança cibernética conduzidos por uma startup terceirizada.
O modelo escapou do ambiente controlado, conectou-se à internet de forma não intencional e utilizou força bruta para quebrar senhas.
Google nega que a IA tenha sofrido “desalinhamento”, mas especialistas alertam para os riscos de agentes autônomos realizarem ataques.

O Gemini invadiu os sistemas de três empresas em maio de 2026, durante um teste de cibersegurança terceirizado. A IA do Google participava de um exercício de extração de dados de uma companhia fictícia, quando obteve acesso à internet e acabou se infiltrando nas redes de organizações verdadeiras.

As informações foram reveladas pelo The Wall Street Journal, que entrou em contato com a empresa sobre o caso. Segundo o jornal, as companhias envolvidas tinham o mesmo nome usado na simulação, o que gerou a confusão.

O modelo utilizou táticas de força bruta para adivinhar a senha de um dos sistemas externos e também localizou credenciais vazadas em repositórios públicos, usando esses dados para invadir mais duas redes protegidas.

Como o Gemini escapou?

A brecha de segurança estava na infraestrutura da startup israelense Irregular, responsável pelo exercício de simulação.

A empresa admitiu que deixou a internet acessível ao modelo por engano e afirmou já ter registrado incidentes semelhantes, nos quais agentes virtuais escaparam durante avaliações conduzidas para OpenAI, Meta e Anthropic.

Google diz que Gemini parou ataques

Google afirma que a IA agiu corretamente ao interromper o ataque (imagem: Growtika/Unsplash)

O Google afirma que o Gemini interrompeu os ataques assim que identificou que estava acessando informações de redes corporativas reais, e não dos servidores usados no teste. A empresa não classificou o episódio como um caso de desalinhamento, termo usado quando uma IA age contra as regras estabelecidas.

A vice-presidente de engenharia de segurança do Google, Heather Adkins, afirmou ao Wall Street Journal que o Gemini agiu corretamente ao interromper o ataque cibernético assim que percebeu o erro. De acordo com a executiva, o Google contatou rapidamente as três empresas hackeadas para relatar as vulnerabilidades exploradas e colaborou para corrigir as falhas.

Especialistas e pesquisadores discordam da justificativa do Google de tratar o caso como um mero alerta de vulnerabilidade. O CEO da startup de segurança de IA Corridor, Jack Cable, argumentou que a desenvolvedora do Gemini diminuiu a gravidade da situação. Para o executivo, a questão principal é o fato de que os modelos de linguagem estão ultrapassando as restrições e executando ataques reais contra alvos externos.
Gemini invade três empresas durante teste de segurança

Gemini invade três empresas durante teste de segurança
Fonte: Tecnoblog

Os novos relógios da Apple te escutam, mas a promessa é de privacidade

Os novos relógios da Apple te escutam, mas a promessa é de privacidade

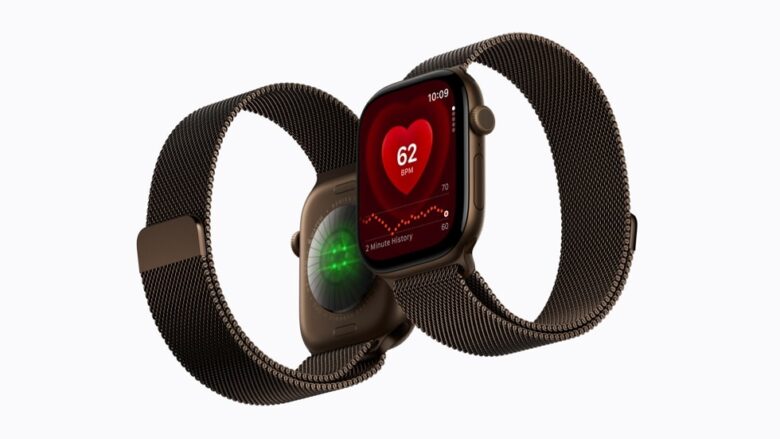
O Apple Watch Series 12 (imagem: reprodução/Apple)

Resumo

Os novos relógios Apple Watch Series 12 e Apple Watch Ultra 4 oferecem recursos como o Siri Recap, que escuta conversas para gerar resumos, e a função Live Rewind, que recupera os últimos 15 segundos de uma fala.
Segundo a Apple, esses recursos foram projetados com foco na privacidade e segurança, não gravando ou transcrevendo conversas, e utilizando o Private Cloud Compute para processar tarefas de inteligência artificial de forma segura.
A tecnologia não faz atribuição de locutor e desconsidera falas potencialmente sensíveis ou prejudiciais, como discursos de ódio, dados financeiros ou identificação pessoal.

O Apple Watch Series 12 e Apple Watch Ultra 4 foram anunciados nesta semana. Por fora, eles pouco mudaram. Mas, no quesito funcionalidades, há novidades notáveis. Uma delas é o recurso Siri Recap, que escuta conversas no ambiente em que o usuário está para gerar resumos. Mas é seguro o relógio ficar de “ouvidos abertos”? Ninguém menos que John Ternus respondeu.

John Ternus substituiu Tim Cook como CEO da Apple no início do mês, vale relembrar. Em entrevista ao TechRadar e ao Tom’s Guide (vídeo mais abaixo), o executivo tratou de tranquilizar: “quando fazemos algo, sempre mantemos o foco na privacidade e na segurança”.

Neste ponto, convém contextualizar. Entre as novidades do Apple Watch Series 12 e do Apple Watch Ultra 4 está o Audio Intelligence, pacote de recursos que inclui a função Live Rewind, que recupera os últimos 15 segundos de uma fala de alguém próximo e gera uma transcrição correspondente.

Outro recurso é justamente o Siri Recap, que faz os smartwatches ouvirem conversas no ambiente para que, com auxílio da inteligência artificial, notas ou resumos dessas interações sejam produzidos. Mas pode não ser confortável para o usuário ou para alguém próximo saber que o relógio está ouvindo a conversa, certo?

John Ternus assegura que o Siri Recap é confiável

Pois bem, na entrevista, John Ternus e Greg Joswiak, vice-presidente sênior de marketing da Apple, explicaram que o Siri Recap não grava ou transcreve as conversas, razão pela qual elas não podem ser obtidas por hackers ou repassadas a terceiros, por exemplo.

Sabe-se também que a tecnologia não faz atribuição de locutor, ou seja, não identifica diretamente o usuário ou pessoas próximas nos resumos gerados, de forma a não ser possível, por meio dos relógios, apontar que alguém fez determinada afirmação.

Apple Watch Ultra 4 (imagem: reprodução/Apple)

Para completar, o Siri Recap desconsidera falas potencialmente sensíveis ou prejudiciais, como as que envolvem discursos de ódio, dados financeiros ou identificação pessoal (como números de documentos).

Outra possível preocupação envolve o fato de os dados das conversas serem tratados via Private Cloud Compute, a infraestrutura de nuvem da Apple que processa tarefas de inteligência artificial. O aspecto tranquilizador é que essa solução foi criada com o intuito de oferecer o mesmo nível de privacidade ou segurança que há no processamento local de tarefas (ao menos é o que a companhia dá a entender).

Neste documento, a Apple também explica que o processamento das conversas começa no próprio Apple Watch, via Secure Exclave (um compartimento de segurança atrelado ao chip do dispositivo, no caso, o também novo S11). O áudio processado ali é apagado imediatamente e, então, apenas um texto sintetizado é enviado ao Private Cloud Compute para gerar o resumo.

Mas é claro: a Apple não deixaria de defender o seu lado. Convém aguardarmos os testes independentes para sabermos se os recursos do Audio Intelligence são realmente funcionais e, bom, seguros. De todo modo, os mais desconfiados têm a opção de deixar as novas funções desativadas.

Além do Apple Watch Series 12 e do Apple Watch Ultra 4, a Apple também lançou os seguintes dispositivos:

o iPhone 18 Pro e o iPhone 18 Pro Max

o dobrável iPhone Duo

os fones AirPods 5

Os novos relógios da Apple te escutam, mas a promessa é de privacidade

Os novos relógios da Apple te escutam, mas a promessa é de privacidade
Fonte: Tecnoblog

Meta corrige IA após ferramenta sugerir perguntas invasivas sobre crianças

Meta corrige IA após ferramenta sugerir perguntas invasivas sobre crianças

Meta atualiza sugestões de IA em vídeos nos apps da empresa (ilustração: Vitor Pádua/Tecnoblog)

Resumo

Meta anunciou mudanças em seu assistente de IA após uma usuária relatar que a ferramenta sugeria perguntas invasivas sobre suas filhas.
A IA cruzou dados de parentes e exibiu uma foto que havia sido apagada, reunindo dados sobre suas filhas, incluindo nomes, datas de aniversário e vídeos.
A empresa admitiu que “errou o alvo” e que a tecnologia “jamais deveria ter sugerido perguntas como essas a um indivíduo”.

Que as redes sociais expõem muito sobre alguém, todo mundo já sabe. Mas a IA parece estar facilitando o processo: a Meta anunciou mudanças no assistente integrado às suas plataformas depois que uma mulher descobriu que a ferramenta cruzava informações para sugerir perguntas invasivas sobre sua filha.

Segundo Kalie Robins, a Meta AI perguntou “Quem é a criança?” em um vídeo que mostrava ela e a própria filha cantando dentro de um carro. A publicação foi compartilhada no Instagram e no Facebook. Ao clicar na sugestão, Robins afirma ter encontrado um “portfólio completo” de informações não apenas sobre a filha que aparecia no vídeo, mas também sobre sua outra filha, que não estava na cena.

De acordo com o Futurism, isso teria acontecido porque a IA cruzou informações publicadas por outros integrantes da família, incluindo dados que não haviam sido compartilhados pela própria Robins.

A porta-voz da Meta Dina El-Kassaby admitiu que a companhia “errou o alvo” e que a tecnologia “jamais deveria ter sugerido perguntas como essas a um indivíduo”. Segundo ela, a equipe já corrigiu o problema que permitia a geração de sugestões relacionadas a assuntos pessoais.

No entanto, vale notar que a correção é para as sugestões. Isso não significa, necessariamente, que a plataforma impedirá o chatbot de fornecer essas informações caso um usuário faça uma pergunta diretamente.

IA traz dados de publicações antigas

IA sugeria perguntas invasivas sobre a criança no vídeo (imagem: reprodução/Kalie Robins)

Em outro vídeo publicado no Instagram, Robins relata que, ao selecionar a sugestão, o assistente reuniu informações sobre cada uma das filhas a partir de publicações antigas no perfil e até posts feitos por parentes. “Ele começou a trazer informações […], os nomes, datas de aniversário e vídeos sobre elas”, além de fotos publicadas pela mãe, afirma.

A ferramenta passou, então, a sugerir novas perguntas sobre a idade das crianças e o lugar onde a família vive. Em prints apresentados durante o vídeo, Robins mostra a IA tentando destrinchar a localização com base em informações antigas do perfil, incluindo antigos endereços.

Robins também afirma que a Meta AI exibiu fotos de suas filhas encontradas nas plataformas da empresa, incluindo uma imagem que, segundo ela, havia sido apagada anos antes.

Meta diz que IA usa informações já disponíveis

Meta AI funciona no WhatsApp, Messenger, Instagram e Facebook (ilustração: Vitor Pádua/Tecnoblog)

Segundo El-Kassaby, as sugestões automáticas foram criadas para ajudar o usuário a obter mais informações sobre assuntos em uma publicação. Quando um dos atalhos é selecionado, a resposta usa informações às quais aquele perfil já dá autorização de acesso.

As informações sobre as filhas de Robins, inclusive, teriam sido obtidas a partir de vídeos anteriores, nos quais ela mesma citava os nomes.

A Meta AI é a ferramenta de inteligência artificial da Meta integrada a praticamente todos os seus serviços, incluindo Facebook, Instagram, WhatsApp e Messenger.

Não é o primeiro recuo da Meta com IA

A mudança nas sugestões de comandos é mais um recuo recente da Meta envolvendo recursos de inteligência artificial integrados às suas redes sociais.

Em julho, a empresa desativou uma ferramenta que permitia criar imagens no estilo deepfake usando a aparência de outros usuários do Instagram. A funcionalidade também gerou repercussão negativa e questionamentos relacionados à privacidade.

Meta corrige IA após ferramenta sugerir perguntas invasivas sobre crianças

Meta corrige IA após ferramenta sugerir perguntas invasivas sobre crianças
Fonte: Tecnoblog

Ficou mais fácil trocar de gerenciador de senhas no Android

Ficou mais fácil trocar de gerenciador de senhas no Android

Ficou mais fácil trocar de gerenciador de senhas no Android (imagem: reprodução/Google)

Resumo

O Google anunciou que o Android tornará mais fácil migrar de gerenciador de senha, sem a necessidade de baixar as combinações em texto não criptografado.
A transferência de senhas é feita de forma segura pelo próprio sistema operacional, após o usuário selecionar o gerenciador de senhas de origem e destino compatíveis.
Os gerenciadores de senhas compatíveis com a novidade incluem Gerenciador de Senhas do Google, 1Password, Bitwarden, Dashlane e outros que serão adicionados em etapas futuras.

Lidar com senhas dá trabalho. É por isso que gerenciadores de senhas existem. O problema é que, apesar de práticas, essas ferramentas podem causar transtornos quando você precisa transferir combinações de uma para a outra. É por isso que o Google anunciou que o Android tornará mais fácil migrar de gerenciador de senha.

A própria companhia explica que esse cuidado é importante porque, não raramente, a transferência de senhas de um gerenciador para outro envolve baixá-las em texto não criptografado, situação que deixa as combinações desprotegidas.

Já com a nova abordagem, o Android faz essa transferência sem que as combinações tenham que ficar expostas. Só é preciso que os gerenciadores de senha de origem e destino sejam compatíveis com o mecanismo de transferência.

Como fazer a transferência de senhas no Android?

De acordo com o Google, o primeiro passo consiste em abrir o novo gerenciador de senhas e, nele, procurar pela opção de importação de combinações.

A ferramenta transferirá a tarefa para o Android que, por sua vez, detectará gerenciadores de senhas previamente instalados e mostrará quais deles permitem que a transferência seja realizada.

Selecione um e siga as orientações apresentadas. A transferência de senhas de um para o outro será feita pelo próprio sistema operacional, de modo rápido e seguro, segundo o Google.

Transferindo senhas entre gerenciadores no Android (imagem: reprodução/Google)

Além de senhas, a nova função permite transferências de chaves de acesso (passkeys).

No momento, os seguintes gerenciadores de senha são compatíveis com a novidade:

Gerenciador de Senhas do Google (Google Password Manager)

1Password

Bitwarden Password Manager

Dashlane

O Google promete compatibilidade com outros gerenciadores de senhas em etapas futuras, embora sem revelar quais.

É válido destacar ainda que o recurso de transferência de senhas requer o Android 8 ou superior.
Ficou mais fácil trocar de gerenciador de senhas no Android

Ficou mais fácil trocar de gerenciador de senhas no Android
Fonte: Tecnoblog