Category: Estados Unidos (EUA)

Meta leva multa de US$ 25 bilhões em processo do Cambridge Analytica

Meta leva multa de US$ 25 bilhões em processo do Cambridge Analytica

Meta é condenada a pagar multa de US$ 25 bilhões por envolvimento no escândalo da Cambridge Analytica (ilustração: Vitor Pádua/Tecnoblog)

Resumo

Meta foi condenada a pagar US$ 25 bilhões por não proteger dados de usuários e permitir discurso de ódio, de acordo com a justiça dos EUA.
A multa, uma das maiores aplicadas a uma empresa nos EUA, é resultado de um processo que apontou mais de 43 milhões de violações, incluindo o escândalo da Cambridge Analytica.
A Meta afirmou que irá recorrer da decisão, que considerou que a empresa enganou usuários sobre esforços para proteger dados e combater desinformação.

Uma decisão judicial no estado do Novo México, nos Estados Unidos, condenou a Meta a pagar US$ 25 bilhões (R$ 75 bilhões, na cotação atual) em multas. A corte concluiu que a empresa de Mark Zuckerberg enganou os usuários de suas redes sociais quanto aos esforços para proteger seus dados e combater a desinformação e a disseminação de discursos de ódio. A denúncia foi feita em 2021, após o escândalo do Cambridge Analytica.

A empresa teve acesso ilegal a informações de mais de 50 milhões de perfis e atuou na campanha de Donald Trump para seu primeiro mandato na presidência dos EUA. Na decisão, o juiz responsável afirmou que foi encontrado um “número extraordinário de violações intencionais” por parte da Meta, além do envolvimento direto de lideranças do Facebook.

Essa é uma das maiores multas aplicadas a uma empresa na história dos Estados Unidos, de acordo com a Procuradoria-Geral do Novo México. A Meta, por sua vez, afirmou em nota que a decisão visa “impor novas regras para o que as pessoas podem dizer na internet”. Ela disse que irá recorrer da decisão.

Entenda o escândalo da Cambridge Analytica

Em 2018, uma investigação da imprensa dos EUA apontou para o uso ilegal de mais de 50 milhões de contas nos Estados Unidos. Mais tarde, o próprio Facebook reconheceu que cerca de 87 milhões de usuários haviam sido afetados – mais de 70 milhões nos Estados Unidos. Como o Tecnoblog mostrou à época, quase 500 mil brasileiros também tiveram seus dados comprometidos.

Os dados utilizados pela Cambridge Analytica tiveram origem em um aplicativo de quizz disponibilizado no próprio Facebook, o “thisisyourdigitallife”. Cerca de 270 mil perfis participaram do teste, criado pelo psicólogo Aleksandr Kogan. As informações levantadas foram, então, repassadas ilegalmente à empresa, que os utilizou para fins políticos.

A empresa do Reino Unido prestava serviços de consultoria em redes sociais para diferentes políticos em corridas eleitorais.

Condenação indica participação ativa da Meta

Meta sofre nova derrota nos tribunais dos Estados Unidos (ilustração: Vitor Pádua/Tecnoblog)

A decisão judicial já havia sido anunciada em setembro, mas a punição saiu apenas nesta quarta-feira (21/10), praticamente cinco anos após a denúncia formal e oito anos após o escândalo da Cambridge Analytica vir à tona. A justificativa para os cerca de R$ 75 bilhões em multas dá conta de uma participação ativa da Meta, com mais de 42 milhões de violações registradas.

De acordo com o juiz responsável, Raúl Torrez, a sentença vai além do escândalo em si, e mostra que nenhuma empresa pode enganar seus consumidores quanto ao uso de suas informações pessoais sem “enfrentar consequências significativas”.
Meta leva multa de US$ 25 bilhões em processo do Cambridge Analytica

Meta leva multa de US$ 25 bilhões em processo do Cambridge Analytica
Fonte: Tecnoblog
FBI fecha fazendas de notebooks usadas em fraude norte-coreana

FBI fecha fazendas de notebooks usadas em fraude norte-coreana

Autoridades afirmam que salários obtidos financiam programas militares (imagem: stephan/Flickr)

Resumo

O FBI fez buscas em mais de 40 residências no Texas e apreendeu cerca de 187 dispositivos.
As máquinas permitiam que norte-coreanos trabalhassem remotamente em empresas americanas usando identidades falsas ou roubadas.
Em ação separada, a Justiça dos EUA anunciou acusações contra 14 pessoas e a prisão de dois americanos.

O FBI realizou buscas em mais de 40 residências no Texas usadas ou suspeitas de funcionar como “fazendas de notebooks” para trabalhadores norte-coreanos. A operação apreendeu cerca de 187 dispositivos que, segundo as autoridades, ajudavam a obter empregos remotos em empresas americanas com identidades falsas ou roubadas.

O governo dos EUA alega que os salários recebidos nesses esquemas ajudam a financiar o regime da Coreia do Norte, contornando sanções internacionais. A ação ocorreu entre 21 e 25 de setembro e foi divulgada na terça-feira (13/10). Entre os equipamentos estavam notebooks e dispositivos que permitem controlar teclado, tela e mouse remotamente.

Como funcionam as fazendas de notebooks?

Acesso remoto permitia operar computadores nos EUA (imagem: Sergey Zolkin/Unsplash)

As fazendas são mantidas por facilitadores nos Estados Unidos. São eles que recebem os computadores enviados pelos empregadores, deixam as máquinas conectadas à internet e instalam recursos de acesso remoto. Os operadores, que estão em outros países, passam a trabalhar nesses equipamentos como se estivessem em território americano.

O endereço local ajuda a disfarçar a localização real de quem executa as tarefas. Segundo o New York Times, o FBI decidiu interromper a rede no Texas, sem esperar acusações formais. Não houve prisões nessa etapa. Os envolvidos foram avisados que poderiam enfrentar punições criminais se continuassem colaborando com as fraudes.

O FBI afirma que os facilitadores nem sempre sabem para quem estão trabalhando. Os recrutadores procuram pessoas em dificuldades financeiras e oferecem serviços aparentemente simples, como receber encomendas ou manter notebooks ligados em casa, em troca de pagamento.

O esquema atingiu até empresas de segurança. A KnowBe4 admitiu ter contratado um funcionário norte-coreano com identidade roubada e foto alterada com inteligência artificial. A Amazon também identificou o que seria um infiltrado após detectar um atraso na digitação: o notebook estava nos Estados Unidos, mas era controlado remotamente, com tráfego rastreado até a China. Uma facilitadora mantinha o equipamento conectado e a latência serviu como sinal para uma investigação.

Outra denúncia envolve mais de 70 empresas

O Departamento de Justiça também fez a denúncia de um esquema que afetou mais de 70 empresas entre 2019 e 2025 e gerou aproximadamente US$ 3 milhões (cerca de R$ 15,1 milhões em conversão direta), que teriam sido encaminhados à entidades norte-coreanas.

Vale lembrar que os EUA já aplicaram sanções contra facilitadores e empresas de fachada envolvidos nesses esquemas.

FBI fecha fazendas de notebooks usadas em fraude norte-coreana

FBI fecha fazendas de notebooks usadas em fraude norte-coreana
Fonte: Tecnoblog

Meta confirma roubo de código e dados pessoais no GitHub

Meta confirma roubo de código e dados pessoais no GitHub

Meta oferece suporte aos afetados pelo incidente (ilustração: Vitor Pádua/Tecnoblog)

Resumo

Os invasores usaram credenciais roubadas para acessar repositórios da Meta no GitHub.
Roubo atingiu código e dados pessoais de cerca de 1.500 pessoas.
Empresa bloqueou o acesso e oferece monitoramento aos afetados.

A Meta confirmou o roubo de código e dados pessoais de cerca de 1.500 pessoas, principalmente funcionários nos Estados Unidos. Invasores usaram credenciais roubadas de um funcionário para acessar repositórios da companhia no GitHub.

A empresa afirma que não houve invasão de sistemas internos nem exploração de vulnerabilidades em seus produtos.

O que foi exposto no vazamento?

Segundo a SecurityWeek, os alertas aos afetados começaram nesta terça-feira (13). A Meta afirma que 99% do material retirado era código empresarial e 1% eram dados pessoais que foram armazenados por engano nos repositórios, contrariando a política interna da companhia. Não foi divulgado quais categorias de informações privadas foram expostas.

A empresa bloqueou o acesso dos invasores, acionou autoridades e renovou credenciais encontradas nos repositórios, além de realizar varreduras para identificar os dados armazenados indevidamente e oferecer suporte aos afetados.

Por que apagar um arquivo não basta?

Projetos no GitHub podem ter acesso público ou restrito (imagem: Emile Perron/Unsplash)

O GitHub é uma plataforma de hospedagem e gerenciamento de código. Os projetos ficam organizados em repositórios, que podem ter acesso público ou privado. Esses ambientes preservam o histórico de alterações dos arquivos, permitindo acompanhar versões e colaborar no desenvolvimento de software.

Na documentação oficial de segurança, o GitHub alerta que credenciais podem se espalhar por cópias dos repositórios e até sistemas de backup, dificultando a remoção completa das informações expostas.

Por isso, apagar um arquivo da versão mais recente não basta para resolver uma exposição. O conteúdo pode continuar acessível. Se uma credencial for comprometida, é necessário trocá-la para impedir novos acessos. A plataforma oferece ferramentas para detectar credenciais nos repositórios, mas a proteção pode exigir configurações extras.

Dropbox e Twitter também tiveram código exposto

Em 2022, o Dropbox confirmou o roubo de 130 repositórios privados no GitHub após um ataque de phishing. Os invasores enviaram mensagens que se passavam pela CircleCI, plataforma usada pelos desenvolvedores da empresa, e induziram um funcionário a fornecer informações de autenticação em uma página falsa. O material roubado incluía protótipos e ferramentas internas. Segundo o Dropbox, os arquivos e as senhas dos usuários não foram comprometidos.

Já em 2023, trechos do código do Twitter foram publicados no GitHub. A rede social solicitou a retirada por violação de direitos autorais e buscou identificar o responsável.
Meta confirma roubo de código e dados pessoais no GitHub

Meta confirma roubo de código e dados pessoais no GitHub
Fonte: Tecnoblog

Funcionária é demitida após recusar “sentinela” que tira foto a cada 3 minutos

Funcionária é demitida após recusar “sentinela” que tira foto a cada 3 minutos

Sistema faria uma captura pela webcam a cada três minutos durante o expediente (Imagem: Vitor Pádua/Tecnoblog)

Resumo

Funcionária afirma que empresa exigiu cerca de 160 fotos pela webcam durante cada expediente.
Sistema Sentinel AI usaria reconhecimento facial para confirmar a presença do trabalhador.
Processo alega que pedido médico para reduzir o monitoramento foi rejeitado pela companhia.

Uma funcionária afirma ter sido demitida após se recusar a aceitar um sistema de monitoramento que tiraria cerca de 160 fotos de seu rosto por dia. O caso virou uma ação judicial em Nova Jersey, nos Estados Unidos. Segundo o processo, Glennis Von Sander-Timinski trabalhava de casa na Sutherland Healthcare Solutions desde 2018.

Em agosto, a companhia informou que adotaria uma ferramenta chamada Sentinel AI, que usaria a webcam do notebook para registrar uma imagem a cada três minutos durante um expediente de oito horas. Segundo o processo, o sistema também utilizaria reconhecimento facial para confirmar se a funcionária estava perto do computador.

Por que a funcionária foi contra o monitoramento?

De início, ela solicitou uma adaptação por preocupação com a privacidade e com os efeitos do sistema sobre a sua saúde. Seu médico enviou uma recomendação para que as capturas fossem menos frequentes, afirmando que o monitoramento estava aumentando o estresse e agravando sintomas de ansiedade.

A ação alega que a empresa não aceitou reduzir a frequência. A funcionária teria recebido como alternativas aceitar o monitoramento, voltar ao trabalho presencial ou deixar a empresa. A ação estima que o deslocamento consumiria aproximadamente seis horas por dia. Ela acabou demitida em 8 de setembro.

Os advogados alegam que a companhia não ofereceu uma adaptação razoável prevista pela legislação de Nova Jersey. O processo ainda está em andamento, portanto as acusações não representam uma decisão legal sobre a conduta da empresa. Caberá à Justiça determinar se houve violação da legislação estadual.

Alguns estados americanos começaram a impor limites a esse tipo de prática. No Maine, uma lei que entrou em vigor em 2026 proíbe o monitoramento dentro de casa, em bens pessoais ou no veículo particular do funcionário, exceto quando necessário para o trabalho. Empresas também precisam avisar os empregados antes de iniciar a vigilância.

Vigilância de funcionários ficou mais sofisticada

Ferramentas podem acompanhar atividades em dispositivos corporativos (Imagem: BongkarnThanyakij/iStock)

Empresas já podem acompanhar localização, produtividade, comunicações e atividades realizadas em dispositivos corporativos. Algumas ferramentas também conseguem acessar câmeras de notebooks e celulares fornecidos pelos empregadores.

Recursos semelhantes aparecem até em softwares muito usados no ambiente corporativo. O Microsoft Teams, por exemplo, pode identificar quando um funcionário está no escritório ao detectar a conexão com a rede Wi-Fi da empresa. A Microsoft também precisou alterar o Microsoft 365 após críticas de que a plataforma permitia acompanhar atividades como envio de e-mails e participação em chats corporativos.

O caso lembra outro episódio em que uma empresa americana foi condenada na Holanda depois de demitir um funcionário que se recusou a manter a webcam ligada durante o expediente remoto.
Funcionária é demitida após recusar “sentinela” que tira foto a cada 3 minutos

Funcionária é demitida após recusar “sentinela” que tira foto a cada 3 minutos
Fonte: Tecnoblog

Cafeteira com Wi-Fi gera 1 TB de tráfego e quase trava rede doméstica

Cafeteira com Wi-Fi gera 1 TB de tráfego e quase trava rede doméstica

Caso envolveu cafeteira conectada à rede doméstica (imagem: iStock/PrathanChorruangsak)

Resumo

Cafeteira inteligente da marca Keurig gerou cerca de 1 TB de tráfego em apenas dez dias e congestionou a velocidade de internet de uma casa.
O tráfego anormal pode ter sido causado por um bug, mas a maior parte do tráfego permaneceu dentro da rede local.
Modelo usa Wi-Fi para controle por aplicativo, automações e reconhecimento das cápsulas.

Uma cafeteira inteligente da marca Keurig gerou cerca de 1 TB de tráfego em apenas dez dias e acabou prejudicando a rede Wi-Fi de uma família nos Estados Unidos. O caso foi relatado no X pelo perfil Nomad, de um profissional de TI que monitora remotamente a conexão dos pais.

Após eles reclamarem de lentidão, Nomad verificou o tráfego da rede e descobriu que a cafeteira era responsável pelo volume anormal: cerca de 1 TB de dados enviados e 9,94 GB recebidos ao longo de dez dias e nove horas.

Apesar do volume impressionante, a maior parte das informações aparentemente não chegou à internet e circulou dentro da rede doméstica.

Painel da rede registrou pouco mais de 1 TB de tráfego no período (imagem: reprodução/X)

Cafeteira pode ter sofrido um bug

Inicialmente, Nomad questionou por que uma simples cafeteira estaria gerando tanto tráfego. Depois, concluiu que a maior parte dos dados não saiu da rede local. O problema provavelmente foi causado por uma falha da própria unidade, que estava gerando fluxo suficiente para saturar o ponto de acesso Wi-Fi e afetar os demais aparelhos da casa.

Reiniciar a máquina e isolá-la fora da rede principal interrompeu o comportamento. A máquina que causou o tráfego anormal era do modelo Keurig K-Supreme Smart, uma cafeteira conectada por Wi-Fi que pode ser controlada pelo celular e oferece funções como preparo remoto, agendamento e comandos por Alexa e Google Home.

Máquina usa Wi-Fi e pode reconhecer cápsulas para ajustar o preparo (imagem: divulgação/Keurig)

Embora pouco conhecida no Brasil, a Keurig é uma das principais marcas de cafeteiras domésticas dos Estados Unidos e Canadá. O funcionamento é parecido com o das máquinas Nespresso, mas ela usa cápsulas K-Cup.

A fabricante não mantém operação oficial de varejo no Brasil. A controladora, Keurig Dr Pepper, porém, tem presença no país voltada à cadeia de fornecimento de café.

Cafeteira inteligente funciona sem Wi-Fi?

A K-Supreme Smart é capaz de preparar café mesmo sem conexão à internet. O Wi-Fi é necessário principalmente para usar os recursos inteligentes, incluindo comandos pelo aplicativo e sincronização de informações sobre o uso da máquina.

Ainda não se sabe o que causou o tráfego anormal. Para evitar que problemas desse tipo afetem outros dispositivos, o Tecnoblog já explicou como proteger aparelhos conectados, incluindo o uso de redes separadas e outras medidas de segurança.
Cafeteira com Wi-Fi gera 1 TB de tráfego e quase trava rede doméstica

Cafeteira com Wi-Fi gera 1 TB de tráfego e quase trava rede doméstica
Fonte: Tecnoblog

Starlink terá 15 mil novos satélites para competir com operadoras

Starlink terá 15 mil novos satélites para competir com operadoras

Starlink Mobile vai ter expansão em breve: FCC aprova 15 mil novos satélites nos EUA (imagem: Vitor Pádua/Tecnoblog)

Resumo

A Starlink, da SpaceX, recebeu aprovação da FCC para lançar 15 mil novos satélites, que oferecerão serviços de internet e telefonia móvel, concorrendo com operadoras nos EUA.
A nova constelação, chamada Starlink Mobile, permitirá ligações nativas, acesso a serviços de streaming e internet de banda larga, sem depender de infraestrutura terrestre.
A empresa agora pode operar serviços mobile com conexão global, sem zonas brancas, e velocidade equiparável às principais operadoras do país.

A Starlink teve aprovação da agência reguladora dos Estados Unidos para enviar 15 mil novos satélites para a órbita terrestre. A nova constelação terá como novidade o suporte a serviços antes exclusivos de operadoras de telefonia, como ligações nativas, acesso a serviços de streaming e outros exemplos para além da internet de banda larga.

A FCC (Federal Communications Commission), órgão análogo à Anatel, deu o aval para os novos lançamentos na última terça-feira (06/10). Os equipamentos marcam o início da Starlink Mobile, modalidade da SpaceX voltada para serviços de telefonia móvel. Nos EUA, a empresa passa a concorrer diretamente com empresas como AT&T, Verizon e T-Mobile.

Vale lembrar que, aqui no Brasil, a Starlink acaba de superar a TIM na banda larga fixa. Somente em agosto, ela anotou 65 mil novos acessos, segundo balanço divulgado pela Anatel.

Como é a nova constelação?

Conexão D2D promete maior estabilidade e conectividade global (ilustração: Vitor Pádua/Tecnoblog)

O provedor via satélite de Elon Musk agora tem autorização para operar serviços mobile a partir de sua nova frota. Segundo o TechSpot, ao menos metade dessas 15 mil unidades aprovadas precisam ser lançadas até 2032, mas a primeira leva só deve ir à órbita a partir de 2027.

A ideia é que, com a expansão dos satélites, a velocidade de conexão seja equiparável ao que oferecem as três principais operadoras do país, mas num formato direct-to-device. A modalidade promete uma conexão global, sem problemas como as zonas brancas, além de maior estabilidade independente da região.

Por enquanto, a empresa oferece os serviços de telefonia nos Estados Unidos em parceria com a T-Mobile, por meio de 650 satélites disponíveis na Órbita Baixa da Terra (LEO, na sigla em inglês).

Segunda geração da banda larga

O serviço tradicional de internet da Starlink também deve ser reforçado em breve. Outra aprovação, publicada em janeiro, já previa o lançamento de satélites de banda larga de segunda geração.

Com as duas frentes, a SpaceX tem permissão para lançar 30 mil unidades entre os dois serviços, somando à frota já operacional na órbita da Terra. Atualmente, são cerca de 24,5 mil satélites, entre modelos de primeira geração e 13 mil novos dispositivos enviados no início deste mês de outubro.

O alto número de satélites operando na Órbita Baixa da Terra gera algumas preocupações entre os astrônomos. Além de interferências na observação do céu, outros fatores são levados em conta, como o aumento do lixo espacial e a reentrada de objetos na atmosfera.
Starlink terá 15 mil novos satélites para competir com operadoras

Starlink terá 15 mil novos satélites para competir com operadoras
Fonte: Tecnoblog

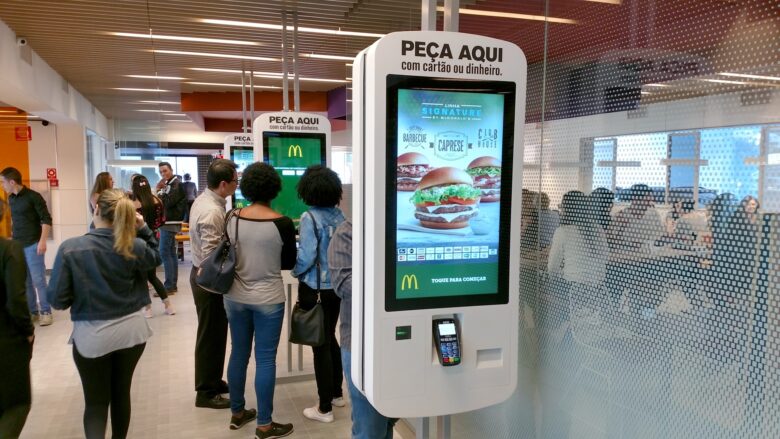
Chama o atendente: caixas de autoatendimento perdem força nos EUA

Chama o atendente: caixas de autoatendimento perdem força nos EUA

Caixas de autoatendimento perdem espaço nos EUA (imagem: Felipe Ventura/Tecnoblog)

Resumo

Caixas de autoatendimento estão perdendo espaço nos EUA, com apenas 36% dos comerciantes pretendendo investir nelas.
Pesquisa nos EUA mostra que 7% menos comerciantes pretendem investir em caixas de autoatendimento em relação a 2025.
No Brasil, 63% dos consumidores usam caixas de autoatendimento, mas 56% preferem atendimento humano.

Os caixas de autoatendimento vêm perdendo espaço nas lojas dos Estados Unidos. A tecnologia foi citada por apenas 36% dos comerciantes na mais recente pesquisa Voice of the Retail Industry, que foca no setor varejista. Houve uma queda de 7 pontos percentuais em relação a 2025. Junto a isso, chama atenção o maior número de funcionários envolvidos no processo do chamado self-checkout em empresas de grande porte, como os supermercados Walmart e Costco.

Outro movimento que representa um interesse menor pela tecnologia é o fim das lojas automatizadas da Amazon desde 2024. Ficou comprovado que o formato facilitava a vida de quem levava produtos sem pagar, diminuindo os ganhos das empresas, mesmo que em menor escala que roubos tradicionais.

Uma pesquisa a respeito do mercado brasileiro, divulgada pela Globo neste ano, mostrou que o autoatendimento segue em alta por aqui: 63% dos consumidores afirmam utilizar os caixas deste tipo. Ainda assim, a maioria dos clientes prefere ser atendido por humanos (56%). Quase 70% se queixaram da qualidade da tecnologia.

Investimentos em outros tipos de tecnologia

Etiquetas eletrônicas estão em alta nos EUA (imagem: reprodução/The Sun)

A pesquisa realizada nos Estados Unidos mostrou um interesse muito maior dos empresários por tecnologias como etiquetas eletrônicas (46% contra 35% em 2025) e painéis de pedidos prontos (46% contra 37% em 2025). Isso permite às lojas ajustarem preços e produtos do mostruário mais rapidamente e e de forma automática.

Leitores de códigos de barras (56%) e softwares de contabilidade (55%) ainda são os principais exemplos de tecnologia que seguem liderando no setor. Portanto, mecanismos que prometem facilitar a vida dos funcionários e clientes na hora da compra ainda são o foco, mas não necessariamente a automação.

Interesse segue forte no Brasil

Atendimento humano ainda é preferência da maioria dos brasileiros (imagem: divulgação/Nubank)

Se nos Estados Unidos há queda de interesse, no Brasil esta tecnologia segue presente. Ainda segundo o estudo da Globo, a solução de autoatendimento ainda é vista como interessante por quem compra poucos itens, justamente pela praticidade e economia de tempo.

Ainda assim, alguns entraves do autoatendimento são lembrados pelos clientes entrevistados. Enquanto apenas 9% dizem utilizar o serviço para não precisar interagir com os funcionários, 56% preferem recorrer ao atendimento humano. O pagamento em espécie também é um motivo para optar pelo caixa tradicional: 37% dos entrevistados evitam o autoatendimento por ficarem limitados ao cartão ou Pix.
Chama o atendente: caixas de autoatendimento perdem força nos EUA

Chama o atendente: caixas de autoatendimento perdem força nos EUA
Fonte: Tecnoblog

McDonald’s é alvo de processo por usar IA para definir preços

McDonald’s é alvo de processo por usar IA para definir preços

McDonald’s é alvo de processo por usar sistema de IA (imagem: Visual Karsa/Unsplash)

Resumo

McDonald’s é alvo de ação coletiva nos EUA por usar sistema de IA para definir preços do cardápio, acusando a empresa de violar leis antitruste.
A ação afirma que o McDonald’s coordena preços entre lojas próprias e franqueadas, reduzindo a concorrência.
O McDonald’s rejeitou as acusações, afirmando que a definição final dos preços cabe aos operadores das franquias.

O McDonald’s virou alvo de uma ação coletiva nos Estados Unidos após a revelação de que a empresa coordena preços do cardápio por um sistema de IA. Protocolado na sexta-feira (02/10) por um consumidor na cidade de Chicago, o processo acusa a companhia de violar as leis antitruste do país.

A ação sustenta que a rede conspirou com franqueados independentes para alinhar e fixar preços usando os modelos de IA alimentados por dados comerciais sigilosos, segundo a Reuters. Afirma, ainda, que os valores deveriam ser definidos independentemente por cada empresa, mas que o sistema adotado pelo McDonald’s teria reduzido essa concorrência entre lojas.

Processo questiona sistema de preços

A ação surge poucos dias após a agência revelar que uma ferramenta de precificação por IA usada pelo McDonald’s nos EUA usa histórico de compras locais para calcular a chamada “sensibilidade ao preço”. Ou seja, a empresa estima, pela tecnologia, quanto os consumidores de cada região estariam dispostos a pagar pelos lanches.

A investigação encontrou diferenças até mesmo entre lojas muito próximas, chegando a 21% em duas unidades a cerca de 3,2 km de distância em uma mesma cidade.

Ainda que a empresa afirme que os franqueados tenham autonomia para definir os preços, operadores relataram pressão para seguir as recomendações do sistema. A matriz envia relatórios de orientação e acompanha desvios em relação aos valores sugeridos, comportamento que pode impactar na renovação de licenças de franquia, segundo a Reuters.

Consumidores reclamam de redução na concorrência

Tecnologia impacta na concorrência entre restaurantes franqueados, diz ação (imagem ilustrativa: Max Pixel)

Na avaliação dos autores da ação, o problema está nesse alinhamento dos valores cobrados. Os consumidores argumentam que o sistema centralizados de precificação elimina parte da concorrência, mesmo entre franquias, que deveriam tomar suas decisões comerciais de forma independente.

Em declaração, Lark Turner, advogado do autor da ação, acusou o McDonald’s de usar sua escala e os dados obtidos por meio da rede de franquias para aumentar os preços. Segundo ele, o restaurante “está alavancando seus tesouros de dados e seu sistema de franquias para extorquir os consumidores”.

O processo se soma a outras disputas nos Estados Unidos envolvendo o uso de algoritmos de precificação em mercados nos quais empresas independentes podem acabar adotando valores semelhantes. Casos relacionados a ferramentas digitais usadas nos setores hoteleiro e imobiliário também passaram a levantar questionamentos antitruste.

O que diz o McDonald’s?

Em pronunciamento publicado ontem (05/10), o McDonald’s rejeitou as acusações e classificou o processo como infundado. “A inteligência artificial não define o preço de um Big Mac ou de qualquer outro item do cardápio”, declarou em nota.

A empresa afirmou que as alegações são “especulativas e desinformadas” e reiterou que a definição final dos preços cabe aos operadores das franquias. O McDonald’s também defendeu o uso de softwares de análise e recomendação de preços, dizendo que ferramentas desse tipo são utilizadas de forma legítima em diferentes setores da economia.
McDonald’s é alvo de processo por usar IA para definir preços

McDonald’s é alvo de processo por usar IA para definir preços
Fonte: Tecnoblog

Funcionários da Comissão Europeia criticam alternativa ao Microsoft Teams

Funcionários da Comissão Europeia criticam alternativa ao Microsoft Teams

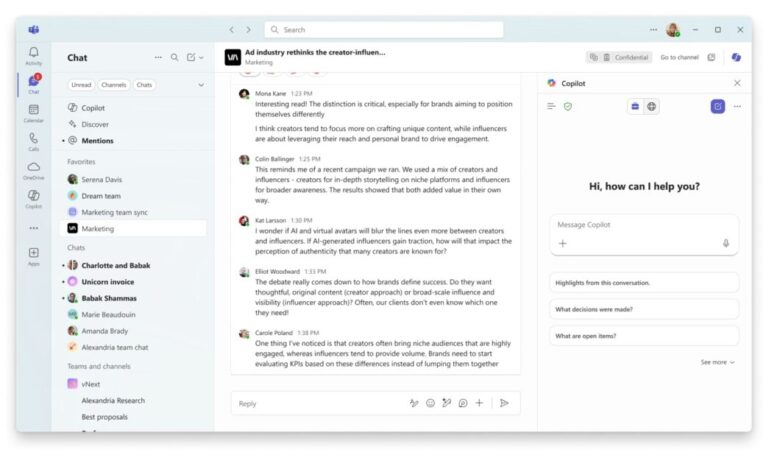
O Microsoft Teams (imagem: reprodução/Microsoft)

Resumo

A Comissão Europeia implementou o Element Pro como alternativa ao Microsoft Teams para reduzir a dependência de tecnologias americanas e promover a soberania digital na União Europeia.
O Element Pro permite que organizações o hospedem em servidores próprios, diferentemente do Microsoft Teams, e oferece funcionalidades como mensagens instantâneas e compartilhamento de arquivos.
Funcionários da Comissão Europeia criticam o desempenho do Element Pro, considerando-o inferior ao Microsoft Teams, mas a Comissão não sinaliza abandonar a ferramenta.

A Comissão Europeia implementou uma ferramenta de nome Element Pro como alternativa ao Microsoft Teams. A medida faz parte de um plano de soberania digital que visa tornar a União Europeia menos dependente de tecnologias americanas. Só há um problema: a novidade tem sido fortemente criticada por funcionários da entidade.

Oriundo da Element, uma empresa com sede no Reino Unido, o Element Pro é uma solução de comunicação que inclui mensagens instantâneas, chamadas de voz ou vídeo, compartilhamento de arquivos e afins. Trata-se, de fato, de uma ferramenta que concorre com o Microsoft Teams, com o diferencial de permitir que a organização que a adota a hospede em servidores próprios.

Mas o site Politico constatou que funcionários da Comissão Europeia não estão satisfeitos com o Element Pro. O motivo principal aparenta ser uma insatisfação com o desempenho da ferramenta.

Em um fórum interno da Comissão Europeia, que permite postagens anônimas, um funcionário declarou: “eu não entendo o valor agregado disso aqui”. Outro, menos polido, classificou a ferramenta como “uma porcaria completa”. Um terceiro afirmou que, comparando o desempenho do Element Pro com o do Microsoft Teams, os Estados Unidos “venceriam a guerra instantaneamente”.

A julgar pelo tom dos comentários, o número de críticas só não é maior porque, nesta fase inicial, o Element Pro foi implementado como uma solução de “backup”, isto é, uma ferramenta de comunicação que deve ser usada quando o Microsoft Teams ficar indisponível. Este último continua sendo a ferramenta de comunicação padrão da Comissão Europeia.

E o Element Pro (imagem: repodução/Element)

Por que a Comissão Europeia quer uma alternativa ao Microsoft Teams?

A União Europeia vem planejando e adotando uma série de medidas para reduzir a sua dependência de tecnologias estrangeiras, especialmente daquelas oriundas dos Estados Unidos. Essa é uma forma de tornar os países do bloco mais tecnologicamente autônomos, reduzindo eventuais transtornos sob circunstâncias de conflito político ou econômico.

Esse movimento envolve tanto medidas locais, como o plano da Dinamarca de substituir o Windows e o Microsoft 365 por soluções abertas, quanto iniciativas que afetam todos ou a maior parte dos países da União Europeia, como é o caso da adoção do Element Pro pela Comissão Europeia.

Apesar das críticas, a Comissão Europeia não deu, até o momento, nenhum sinal de que pretende abandonar a ferramenta. Na verdade, como o Element Pro é executado dentro da infraestrutura tecnológica do próprio órgão, sem depender da nuvem de terceiros, tudo indica que haverá uma persistência sobre o seu uso.

Reforça essa possibilidade o posicionamento do CEO da Element, Matthew Hodgson. Ao Politico, o executivo deu a entender que mudanças de soluções tecnológicas sempre geram alguma resistência e que, portanto, as reações negativas sobre o Element Pro são esperadas: “a mudança é sempre dolorosa, principalmente se partir de um programa muito usado como o Teams”, frisou.

A Comissão Europeia em si não se manifestou sobre o assunto.
Funcionários da Comissão Europeia criticam alternativa ao Microsoft Teams

Funcionários da Comissão Europeia criticam alternativa ao Microsoft Teams
Fonte: Tecnoblog

Intel e SK Hynix podem fechar acordo para fabricar chips nos EUA

Intel e SK Hynix podem fechar acordo para fabricar chips nos EUA

SK Hynix deve ampliar presença nos Estados Unidos após pressão de Trump (imagem: divulgação/SK Hynix)

Resumo

Intel e SK Hynix negociam parceria para produzir chips de memória nos EUA, com opções de aluguel de fábrica da Intel em Ohio ou joint venture com empresas de nuvem.
A SK Hynix avalia medidas para ampliar suas bases de produção, mas nenhuma decisão foi tomada sobre cooperação com empresas específicas ou fabricação de memória nos EUA.
O governo sul-coreano pode barrar tecnologias avançadas, exigindo revisão de projetos que envolvam componentes estratégicos para o país, como chips de memória HBM ou DRAM.

A americana Intel e a sul-coreana SK Hynix negociam uma parceria para produzir chips de memória nos Estados Unidos. O acordo ainda está em fase preliminar e pode seguir por dois caminhos: o aluguel de uma fábrica da Intel no estado de Ohio ou uma joint venture com companhias de computação em nuvem.

Segundo a Reuters, ainda não está definido qual tipo de memória será produzido nos EUA, que pressiona fabricantes de semicondutores de Taiwan e Coreia do Sul a ampliarem a produção em território local. A SK Hynix estreou na bolsa de valores Nasdaq em julho e quebrou recordes, com o maior valor já levantado por uma empresa estrangeira no país.

Mas a instalação de uma fábrica nos EUA é mais custosa. Segundo fontes ouvidas pela agência, despesas com mão de obra e construção são maiores no país, e boa parte dos fornecedores da indústria estão na Ásia.

SK Hynix pode ocupar fábrica da Intel

Renderização das futuras fábricas de chips da Intel (imagem: divulgação/Intel)

Uma das opções discutidas é o aluguel de parte do complexo que a Intel está construindo no estado de Ohio. A fabricante estadunidense anunciou em 2022 um investimento de até US$ 100 bilhões (cerca de R$ 514 bilhões) para construir no estado um grande complexo de fabricação de semicondutores.

O projeto, porém, sofreu atrasos. As duas primeiras fábricas do polo, previstas inicialmente para começar as operações no ano passado, agora têm previsão de início para 2030 e 2031. A necessidade de levantar mais fundos para as obras esteve entre os argumentos que levaram a Intel a vender 10% de suas ações para o governo dos EUA.

Nesse cenário, uma parceria com a SK Hynix poderia incluir a utilização de parte da estrutura planejada pela Intel. A outra possibilidade seria uma sociedade entre Intel, SK Hynix e grandes empresas de computação em nuvem interessadas em garantir o fornecimento de memória para seus próprios data centers.

Governo da Coreia do Sul pode barrar tecnologias avançadas

Coreia do Sul pode barrar fabricação de tecnologias avançadas no exterior (imagem: divulgação/SK Hynix)

Outro obstáculo está na própria Coreia do Sul. A produção nos Estados Unidos de tecnologias avançadas de memória pode exigir uma revisão do governo caso envolva componentes classificados como estratégicos para o país.

Procurado pela Reuters, o Ministério do Comércio da Coreia do Sul afirmou que decisões sobre instalações de produção cabem às empresas. O órgão, porém, ressaltou que projetos envolvendo uma “tecnologia central nacional” precisam passar por uma revisão prevista na Lei de Proteção de Tecnologia Industrial.

Isso pode afetar uma eventual produção de tecnologias como HBM (chips bastante visados pela indústria de IA) ou determinadas gerações de DRAM nos Estados Unidos. Fontes ouvidas pela agência afirmam que o governo sul-coreano também pode considerar os investimentos da SK Hynix nas negociações comerciais com Washington.

A SK Hynix confirmou que avalia medidas para ampliar suas bases de produção, mas afirmou à Reuters que “nada foi determinado neste estágio”. Posteriormente, em comunicado publicado em seu site, a empresa declarou que nenhuma decisão havia sido tomada sobre uma possível cooperação com empresas específicas ou sobre a fabricação de memória nos Estados Unidos.
Intel e SK Hynix podem fechar acordo para fabricar chips nos EUA

Intel e SK Hynix podem fechar acordo para fabricar chips nos EUA
Fonte: Tecnoblog