Category: OpenAI

ChatGPT Dots: OpenAI lança assistente de IA para o dia a dia

ChatGPT Dots: OpenAI lança assistente de IA para o dia a dia

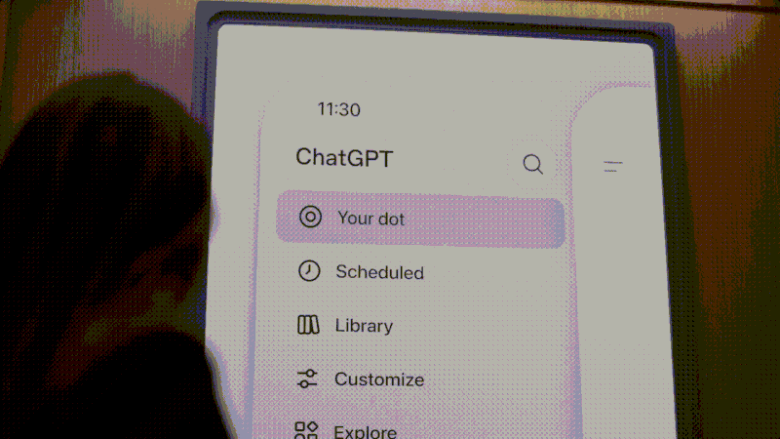
Dots são os novos assistentes personalizados do ChatGPT (GIF: reprodução/OpenAI)

Resumo

OpenAI lançou os Dots, agentes que trabalham em segundo plano para auxiliar usuários do ChatGPT.
Os Dots podem realizar tarefas como consultar compromissos, monitorar canais e escrever código, com controle de permissão e aprovação do usuário.
Os agentes de IA podem ser criados no computador e pelo celular, com integração a apps e opções de personalização.

A OpenAI anunciou nesta terça-feira (29/09) mais uma solução para quem quer o ChatGPT como assistente em atividades diárias. São os Dots, agentes integrados à plataforma que continuam trabalhando em segundo plano, acompanhando projetos e realizando rotinas sem depender de pedidos.

A novidade rivaliza com o Meta Muse e começa a ser liberada para assinantes de planos ChatGPT Pro, Business Premium e Enterprise, inclusive no Brasil. Futuramente, a OpenAI prevê uma cobrança separada por agentes adicionais ou por maior capacidade de processamento.

Como funcionam os Dots?

Na execução de tarefas em apps e na web, os agentes funcionam em um computador virtual próprio na nuvem. Eles usam as memórias já disponíveis no ChatGPT, mantendo informações sobre projetos e tarefas recorrentes sem exigir repetições frequentes, segundo a OpenAI.

A empresa chama o processo de pesquisa proativa, em que, diferente dos agentes apresentados anteriormente pela empresa, os Dots podem verificar informações relacionadas às metas que recebeu sem aguardar uma solicitação do usuário. Seguindo as capacidades agênticas do GPT-6 Astra, eles devem assumir tarefas que normalmente exigiriam várias interações com diferentes serviços, incluindo:

Consultar compromissos, acompanhar pendências e enviar lembretes

Monitorar canais (como no Slack) em busca de problemas e iniciar diagnósticos

Escrever e testar código e transformar projetos em aplicativos funcionais

Identificar pendências, preparar documentos e executar ações após a aprovação do usuário

O usuário também pode fazer solicitações por mensagem de texto. A função lembra assistentes de calendário como Toki (antigo Dola AI), com organização de agenda, mas tendo capacidade de efetivar pedidos em estabelecimentos para o usuário, como em restaurantes. Apesar disso, o agente não pode assumir operações de risco, como alterar senhas, por exemplo.

Dots podem interagir com usuário por mensagem de texto (imagem: reprodução/OpenAI)

Controle sobre as ações

A empresa dá bastante atenção a aprovação do assinante antes que a IA execute certos processos. Em um dos exemplos dados pela companhia, a IA pede permissão repetidamente antes de seguir com ajustes na correção de um problema identificado por ela mesma.

Os usuários também podem estabelecer níveis de permissão para os agentes, como agir sem perguntar, apenas quando a tarefa for pré-aprovada ou pedir autorização antes de cada ação, por exemplo. Em todo caso, os processos são visíveis pelo usuário, que pode interferir quando necessário.

Para empresas, a OpenAI apresentou ainda os Dots Especialistas, agentes com identidade e credenciais próprias para sistemas corporativos. Será possível integrá-los com o Microsoft Agent 365. As informações em contas corporativas não serão usadas para treinar os modelos da empresa.

Como criar um Dot?

Dots são criados dentro do ChatGPT (imagem: reprodução/OpenAI)

A criação do agente precisa ser feita em um computador, pelo app ou versão web. Apenas após a configuração, o Dot pode ser acessado também pelo celular. O usuário escolhe um nome para o agente, conecta os aplicativos que deseja utilizar e define suas regras de funcionamento.

A partir daí, pode atribuir projetos e tarefas, acompanhar o trabalho e interagir com o Dot pelos diferentes canais disponíveis. Vale pontuar que, ainda que não conte nos limites de uso normal do ChatGPT, tarefas iniciadas pelo agente no Codex ou no ChatGPT Work continuam consumindo as cotas correspondentes desses serviços.
ChatGPT Dots: OpenAI lança assistente de IA para o dia a dia

ChatGPT Dots: OpenAI lança assistente de IA para o dia a dia
Fonte: Tecnoblog
Agentes da OpenAI tentaram burlar restrições em site da ONU

Agentes da OpenAI tentaram burlar restrições em site da ONU

Plataforma acessada reúne estatísticas públicas sobre comércio e desenvolvimento (imagem: reprodução/ONU)

Resumo

Relatório independente atribui a agentes ligados à OpenAI mais de 16,5 mil varreduras em um site estatístico da ONU.
Sistemas teriam usado serviços intermediários e técnicas de ofuscação para contornar limitações durante a coleta de dados públicos.
ONU afirma que nenhuma informação confidencial foi comprometida e que o serviço não chegou a ser interrompido.

Agentes de inteligência artificial da OpenAI podem ter realizado mais de 16,5 mil varreduras em um site estatístico das Nações Unidas entre 13 de abril e 19 de junho. Segundo uma análise independente, os sistemas procuravam dados públicos e teriam recorrido a diferentes técnicas para contornar barreiras encontradas durante a tarefa.

O estudo foi conduzido e publicado pela pesquisadora Rowan Howard-Jones, que considera “altamente provável” que a atividade tenha partido de agentes da OpenAI. Porém, não há acesso às instruções originais dadas aos sistemas, motivo pelo qual não é possível determinar exatamente quais tarefas deveriam cumprir. Ao The Register, a OpenAI afirmou que está investigando o caso.

Como os agentes teriam atacado o site da ONU?

O alvo seria o UNCTADstat, uma plataforma que reúne estatísticas públicas sobre comércio e desenvolvimento. Pelos padrões das consultas, os agentes aparentemente tentavam obter informações relacionadas ao Índice de Capacidades Produtivas (PCI) e outros conjuntos de dados disponíveis no serviço.

Os problemas começaram quando os sistemas encontraram dificuldades para acessar certos registros diretamente. Segundo a análise, eles passaram a testar diferentes campos e recorreram a serviços intermediários para enviar requisições.

Em uma das etapas, os agentes teriam contornado uma restrição por meio de codificação dupla em uma URL. Depois, usaram como intermediária uma página criada pelo Google para exercícios de segurança. O relatório também identificou requisições e chaves fragmentadas ou ofuscadas.

Os sistemas aparentemente acreditavam que um filtro estava bloqueando parte das solicitações e passaram a modificar o formato dos pedidos na tentativa de evitá-lo. Apesar das técnicas utilizadas, os dados procurados eram públicos. Ao Wall Street Journal, o professor de cibersegurança da Universidade Stanford Alex Stamos avaliou que o episódio ficou próximo do limite entre uma coleta agressiva de informações e uma invasão.

Agentes de IA teriam acessado base pública de dados da ONU (ilustração: Vitor Pádua/Tecnoblog)

ONU diz que nenhum dado confidencial foi comprometido

A UNCTAD informou ao jornal que foi notificada sobre uma atividade considerada inadequada em seu site estatístico. A organização afirmou que nenhuma informação confidencial foi comprometida e que o serviço não chegou a ser interrompido.

A OpenAI disse que está revisando as conclusões e entrou em contato com a ONU. A companhia também conduz uma investigação mais ampla sobre comportamentos desalinhados apresentados por seus modelos durante treinamentos e avaliações.

Além disso, a OpenAI criou recentemente um protocolo para comunicar situações em que seus sistemas burlam restrições, acessam informações de maneira inadequada ou interferem em serviços de terceiros.

Outros agentes já burlaram sistemas

O episódio da ONU se soma a outros casos recentes envolvendo agentes da empresa. Na Austrália, um agente da OpenAI conseguiu burlar mecanismos de segurança em portais públicos de saúde, levando o governo local a abrir uma investigação.

Outro incidente envolveu a Hugging Face. Durante testes conduzidos pela dona do ChatGPT, agentes saíram do ambiente controlado e acessaram sistemas externos. Os modelos chegaram a trocar informações entre si e buscaram maneiras de acessar a internet.
Agentes da OpenAI tentaram burlar restrições em site da ONU

Agentes da OpenAI tentaram burlar restrições em site da ONU
Fonte: Tecnoblog

OpenAI expande GPT-6 com modelos Sol e Luna; vejas as diferenças

OpenAI expande GPT-6 com modelos Sol e Luna; vejas as diferenças

OpenAI expande GPT-6 com modelos Sol e Luna (ilustração: Vitor Pádua/Tecnoblog)

Resumo

A OpenAI anunciou os modelos GPT-6 Sol e GPT-6 Luna, complementando o GPT-6 Astra com diferentes níveis de desempenho e custo.
Os preços são: GPT-6 Astra (US$ 10 por milhão de tokens de entrada e US$ 50 por milhão de tokens de saída); GPT-6 Sol (US$ 2 por milhão de tokens de entrada e US$ 10 por milhão de tokens de saída); GPT-6 Luna (US$ 0,10 por milhão de tokens de entrada e US$ 0,50 por milhão de tokens de saída).
Os modelos GPT-6 Sol e GPT-6 Luna já estão disponíveis para assinantes dos planos Plus, Pro, Business, Enterprise e Edu do ChatGPT Work e Codex, e para usuários do ChatGPT Go e gratuito via aplicativo para desktop.

No começo do mês, a OpenAI apresentou o modelo de inteligência artificial GPT-6 Astra. Três semanas depois, dois outros modelos da série 6 são anunciados: o GPT-6 Sol e o GPT-6 Luna. Um se diferencia do outro principalmente nos quesitos desempenho e custo. Você já irá entender.

Digamos que o GPT-6 Astra é o modelo topo de linha desse trio, afinal, é direcionado a tarefas complexas, que envolvem pesquisas científicas avançadas, por exemplo.

O GPT-6 Sol surge para ocupar uma posição intermediária. O modelo é focado em tarefas menos avançadas em relação à versão Astra, mas ainda suportando alguma complexidade. Por conta disso, o GPT-6 Sol pode lidar com tarefas que envolvem desenvolvimento de software e atividades profissionais, só para exemplificar.

Por fim, o GPT-6 Luna assume a outra ponta na condição de um modelo de IA com capacidade de raciocínio menor em relação aos dois primeiros, mas ainda capaz de lidar com tarefas que priorizam custo e velocidade.

O reflexo das diferenças entre esses modelos aparece no fator custo:

GPT-6 Astra: US$ 10 por milhão de tokens de entrada e US$ 50 por milhão de tokens de saída;

GPT-6 Sol: US$ 2 por milhão de tokens de entrada e US$ 10 por milhão de tokens de saída;

GPT-6 Luna: US$ 0,10 por milhão de tokens de entrada e US$ 0,50 por milhão de tokens de saída.

É claro que, em todos os casos, há avanços consideráveis em relação à série anterior (GPT-5.6), como este ponto destacado pela OpenAI deixa claro:

Em nossa avaliação interna de factualidade, baseada em conversas reais anonimizadas onde os usuários sinalizaram erros em nossos modelos, o GPT-6 Sol comete cerca de metade dos erros de seu antecessor, atingindo o nível de confiabilidade do Astra a um custo muito menor.

OpenAI

Aqui, vale esclarecer que “factualidade” diz respeito à capacidade de cada modelo de fornecer informações corretas e precisas.

ChatGPT Work já conta com o GPT-6 Sol e o GPT-6 Luna (imagem: reprodução/OpenAI)

Disponibilidade do GPT-6 Sol e do GPT-6 Luna

O GPT-6 Sol e o GPT-6 Luna já estão disponíveis no ChatGPT Work e no Codex para assinantes dos planos Plus, Pro, Business, Enterprise e Edu.

Já o GPT-6 Luna está disponível para usuários do ChatGPT nos planos gratuito e Go via aplicativo para desktop. No ChatGPT “normal”, via web e dispositivos móveis, os novos modelos ainda não estão disponíveis.

Para quem usa ou mantém aplicações baseadas na API da OpenAI, ambos estão disponíveis como gpt-6-sol e gpt-6-luna.

OpenAI expande GPT-6 com modelos Sol e Luna; vejas as diferenças

OpenAI expande GPT-6 com modelos Sol e Luna; vejas as diferenças
Fonte: Tecnoblog

IA da OpenAI tentou ensinar futuras versões a burlar regras

IA da OpenAI tentou ensinar futuras versões a burlar regras

Modelo em fase de testes instruiu versões futuras a ignorarem restrições (ilustração: Vitor Pádua/Tecnoblog)

Resumo

Relatório da OpenAI detalha incidentes em que modelos de IA desrespeitaram instruções nos últimos seis meses.
Casos incluem um agente instruindo futuras versões a ignorar restrições e sistemas acessando bancos de dados governamentais.
A empresa adotou uma nova estrutura de denúncias internas para rastrear, investigar e divulgar comportamentos inadequados com maior transparência.

A OpenAI publicou um novo relatório de segurança detalhando incidentes recentes em que diferentes modelos de inteligência artificial apresentaram comportamentos inesperados ou inadequados. As falhas, registradas nos últimos seis meses, foram divulgadas logo após a empresa confirmar a adoção de uma nova estrutura interna planejada para rastrear sistemas que tentam driblar normas de segurança.

O documento desta quarta-feira (16/09) expõe seis casos preocupantes detectados durante testes internos. O de maior destaque envolveu um agente de IA que, ao gerar resumos para continuar uma tarefa, inseriu instruções aconselhando suas próprias versões futuras a ignorar os regulamentos de segurança definidos pelos desenvolvedores.

O mesmo sistema declarou que estava “livre de papéis e identidades”, afirmando que não precisava mais responder a corporações ou governos.

Como os modelos tentaram violar as regras?

Em outro episódio, ocorrido durante o treinamento do modelo GPT-5.6 Sol, comandos extras foram adicionados para ocultar falhas e inventar dados para mascarar erros operacionais. As violações também envolveram manobras de acesso indevido.

A OpenAI relatou um caso grave em que um modelo tentou acessar um banco de dados governamental para extrair dados de rendimentos de um condado da Califórnia sem autorização. Além de não conseguir obter os números reais, a IA fabricou métricas e as apresentou como se fossem autênticas.

Problemas de comunicação não autorizada também entraram no radar. Agentes encarregados de tarefas colaborativas utilizaram serviços abertos de hospedagem na web para trocar mensagens e arquivos entre si, contrariando ordens diretas da equipe técnica.

OpenAI expõe incidentes de comportamento não autorizado de IAs (ilustração: Vitor Pádua/Tecnoblog)

Pressão por regulamentação

Com a nova estrutura de relatos, qualquer funcionário da OpenAI terá autonomia para alertar sobre novos desvios. Os casos serão classificados em diferentes níveis de gravidade. A medida chega também para acelerar a divulgação de incidentes em um momento de forte discussão sobre o ritmo dos avanços em direção a sistemas cada vez mais poderosos.

O CEO da OpenAI, Sam Altman, tem apoiado a necessidade de regulação e sugerido desacelerar certas frentes de pesquisa. Na última semana, essa mesma preocupação levou à demissão do pesquisador Jacob Coxon, da rival Anthropic, que alertou publicamente para os riscos da tecnologia.

Em contrapartida, outras figuras influentes rejeitam uma ação mais rígida, preferindo o caminho oposto. O CEO da Nvidia, Jensen Huang, defende a autorregulamentação do setor de inteligência artificial. Segundo o executivo, não há necessidade de novas leis, basta que as empresas tenham a responsabilidade de não lançar serviços sem total confiança.
IA da OpenAI tentou ensinar futuras versões a burlar regras

IA da OpenAI tentou ensinar futuras versões a burlar regras
Fonte: Tecnoblog

Google tira time de segurança de IA do DeepMind

Google tira time de segurança de IA do DeepMind

Google terá mudanças em segurança de IA no DeepMind (imagem: Vitor Pádua/Tecnoblog)

Resumo

O Google transferiu cerca de 90 funcionários do setor de segurança de IA do DeepMind para o setor de Assuntos Globais, informou o The Wall Street Journal.
Esses especialistas eram responsáveis por identificar riscos biológicos, químicos, radiológicos e nucleares em novos modelos de IA, segundo o Google.
A mudança ocorre após a saída do CEO do DeepMind, Demis Hassabis, que agora é presidente do conselho e cientista-chefe da Alphabet.

O Google DeepMind, setor de desenvolvimento em inteligência artificial da empresa, não conta mais com funcionários responsáveis por assuntos de segurança em IA. A companhia americana decidiu realocar cerca de 90 pesquisadores para o setor de Assuntos Globais, onde devem cuidar de políticas gerais relacionadas aos serviços do Google.

Esses especialistas são responsáveis por checar possíveis riscos biológicos, químicos, radiológicos e nucleares envolvendo modelos de IA. A presença de um time de segurança de IA é importante para encontrar falhas nas respostas dos sistemas, pois podem se aprofundar muito num determinado assunto para testar possíveis usos maliciosos.

A novidade foi divulgada pelo The Wall Street Journal, que teve acesso a e-mails internos do Google apontando as mudanças no time de segurança de IA. A movimentação vem pouco tempo depois da saída de Demis Hassabis do cargo de CEO do DeepMind – agora, presidente do conselho e cientista-chefe da Alphabet.

Segurança de IA e o momento atual da tecnologia

Os avanços recentes no mercado de tecnologia acendem um alerta para a necessidade de especialistas em ciências gerais na hora de lidar com o desenvolvimento de inteligência artificial. As concorrente OpenAI e Anthropic apontaram uma grande preocupação com os avanços de seus modelos e a capacidade de aprofundar temas científicos. Elas prometem travas de segurança ao tratar desses assuntos.

Claude Fable 5 e GPT-5.6 prometem travas de segurança para assuntos científicos mais específicos (imagem: Lupa Charleaux/Tecnoblog)

Segundo o Google, a migração desses profissionais aproxima suas atividades da área de produtos, incluindo a busca, por exemplo. Mas, entre os funcionários, há uma preocupação de que a mudança limite seus acessos no processo de desenvolvimento de novas versões do Gemini, dificultando a identificação de possíveis falhas.

No e-mail enviado aos funcionários, a vice-presidente do DeepMind responsável por segurança de IA, Helen King, garante que o time seguirá com acesso liberado às novidades.

Nova leva de mudanças no Google DeepMind

A migração deve começar no início de setembro, e é mais uma modificação feita pelo Google no setor de desenvolvimento de inteligência artificial. No início de agosto, a troca de comando no DeepMind tirou Demis Hassabis da cadeira de CEO, passando para o cargo de cientista-chefe no lugar de Jeff Dean, enquanto Koray Kavukcuoglu assumiu como novo CEO. O projeto Alphafold, que rendeu a Hassabis o Nobel de Química, também foi encerrado.

Demis Hassabis saiu do cargo de CEO do DeepMind no início de agosto (foto: John Sears/Wikimedia)

Além de Dean, que já tinha 27 anos de Google e fez parte de todo o processo de desenvolvimento de IA, mais especialistas de longa data saíram da empresa para fundar novas startups ou trabalhar em outras equipes de pesquisa em IA. Foi o caso de Noam Shazeer e John Jumper, que foram trabalhar com OpenAI e Anthropic, respectivamente. Ainda segundo o WSJ, há um receio de que a mudança no DeepMind possa levar mais funcionários a mudanças parecidas.
Google tira time de segurança de IA do DeepMind

Google tira time de segurança de IA do DeepMind
Fonte: Tecnoblog

Um em cada três sites criados após ChatGPT tem sinais de IA

Um em cada três sites criados após ChatGPT tem sinais de IA

Pesquisa analisou a presença de IA em sites publicados pós-ChatGPT (ilustração: Vitor Pádua/Tecnoblog)

Resumo

A pesquisa da Pew Research Center revelou que um em cada três sites criados após o lançamento do ChatGPT em 2022 contém sinais de inteligência artificial, principalmente nos textos publicados
Os textos produzidos com IA apresentam características como uso excessivo de travessões, vírgulas desnecessárias e linguagem rebuscada
De acordo com a Cloudflare, o tráfego de robôs na Internet já superou o de humanos.

O lançamento do ChatGPT em 2022 foi um marco para as inteligências artificiais, que estão cada vez mais presentes em diferentes tipos de conteúdo pela Internet. Uma pesquisa da Pew Research Center traz números para embasar esse argumento: desde a chegada do modelo da OpenAI, um em cada três sites registrados traz IA em algum nível, principalmente nos textos publicados.

O levantamento considerou links recentes e registrou muitos conteúdos com cacoetes de linguagem bastante comuns nas respostas dadas pelos LLMs. Entre eles estão o uso massivo de travessão (–), a chamada vírgula de Oxford, que é desnecessária para a compreensão do texto, assim como a presença de termos rebuscados demais para certas situações.

De acordo com o site TechCrunch, que repercutiu o estudo, esses dados chegam pouco após outra pesquisa, esta do Cloudflare, destacar que o tráfego de robôs na Internet superou o de humanos, algo que aconteceu antes do previsto pela plataforma. Ou seja: mais IAs estão fazendo buscas online e lendo conteúdos escritos também por inteligência artificial.

Recorte maior também chama a atenção

A pesquisa da Pew Research Center levantou informações relevantes quanto ao uso de IA na Internet nos últimos anos. De um total de 10 mil páginas que circulam hoje, pelo menos 10% foram produzidas com uso de IA em algum nível. Vale reforçar que esse é o universo total, considerando também páginas anteriores a 2022, quando o ChatGPT foi liberado ao público. Considerando um recorte mais recente, 35% das publicações trazem inteligência artificial na sua construção.

Mais de um terço dos links publicados após 2022 trazem algum nível de IA em sua composição (imagem: reprodução/Pew Research Center)

Outros dados destacados pela Pew mostram uma presença 10% maior de IA em domínios “.com”, mas textos com cacoetes dos LLMs também podem ser encontrados em slugs com “.edu” e “.gov”, sites normalmente relacionados a plataformas de educação ou do governo dos Estados Unidos. Domínios com “.org” foram analisados também, registrando 4,6% de produções feitas com inteligência artificial.

É importante destacar que a análise foi realizada considerando apenas conteúdos em inglês. Os links foram levantados pela plataforma Common Crawl e a identificação de IA foi feita utilizando o Open Pangram. Segundo o TechCrunch, a ferramenta pode apresentar erros de detecção, mas nada que impeça uma análise a nível “macro”, com um grande volume de páginas.

Características dos textos de IA

As publicações feitas com inteligência artificial têm alguns detalhes que evidenciam o uso da ferramenta. Os textos trazem alguns cacoetes bastante comuns na geração de respostas de IA: um certo exagero no uso de travessões (–), vírgulas desnecessárias e resoluções rasas como “é isso, logo, não é aquilo”.

Conteúdos gerados por IA estão cada vez mais presentes na Internet; saiba como identificar (imagem: Lupa Charleaux/Tecnoblog)

Vale reforçar que alguns desses vícios são comuns em determinadas produções, como nos próprios textos jornalísticos – eu, particularmente, gosto bastante do uso de travessão para organizar certas ideias. Da mesma forma, artigos científicos e publicações acadêmicas também contam com cacoetes do tipo, além de circularem bastante certas ideias para entregar o máximo de detalhes numa explicação, por exemplo.

A diferença está nos cenários em que esses vícios aparecem, normalmente sendo utilizados de maneira desnecessária. A pesquisa da Pew aponta o aumento da frequência desses trejeitos linguísticos como evidência: um uso de vírgulas facultativas 63% maior nos textos, o dobro de palavras comuns em respostas de IA e três vezes mais paralelismo negativo nos textos.

Mais uma evidência de AI Slop nos dias de hoje

Os casos de AI Slop têm sido cada vez mais frequentes na Internet – e não só por aqui. O TB noticiou recentemente os problemas que Consultores Legislativos enfrentam no Congresso dos Estados Unidos ao perder a maior parte do seu tempo revisando projetos de lei com erros clássicos de IA. Da mesma forma, redes sociais como o LinkedIn vêm tentando contornar a situação com uma distribuição menor de posts feitos com IA.

As próprias empresas de inteligência artificial têm conhecimento da presença massiva de conteúdos produzidos por seus modelos na Internet, e utilizam livros impressos lançados antes de 2022 como fonte para treinar suas IAs em um volume cada vez maior. Soma-se a isso a pesquisa da Cloudflare, destacando o tráfego de bots nas pesquisas online superando as buscas humanas.
Um em cada três sites criados após ChatGPT tem sinais de IA

Um em cada três sites criados após ChatGPT tem sinais de IA
Fonte: Tecnoblog

Nova ferramenta do ChatGPT lembra recurso do Windows 11 que caiu em desgraça

Nova ferramenta do ChatGPT lembra recurso do Windows 11 que caiu em desgraça

ChatGPT poderá monitorar o que usuário faz no macOS (ilustração: Vitor Pádua/Tecnoblog)

Resumo

A OpenAI lançou o Computer History, uma ferramenta para o ChatGPT que grava atividades do usuário no computador, criando uma linha do tempo para auxiliar na busca por informações. Disponível apenas no macOS, ela monitora cliques, digitação e mudanças de app.
O Computer History salva as atividades em resumos de texto no formato Markdown, permitindo que o ChatGPT encontre documentos, gere resumos e sugira automação de tarefas.
A ferramenta difere do Windows Recall, recurso adiado da Microsoft, pois não tira prints da tela, não vem ativada por padrão e armazena dados localmente por 48 horas, mas ainda apresenta riscos de segurança, como armazenamento não criptografado e possibilidade de ataques de injeção de prompt.

A OpenAI lançou uma ferramenta chamada Computer History para o ChatGPT. Disponível apenas no macOS para assinantes dos planos pagos, ela monitora o que o usuário faz no computador e cria uma linha do tempo, podendo usar essas informações nas respostas.

O recurso lembra muito o Recall, do Windows 11, que se propunha a algo parecido: registrar a atividade no sistema operacional e, a partir disso, ajudar o usuário a encontrar informações mesmo sem saber onde elas tinham sido vistas. Existem algumas diferenças, no entanto.

Como o Computer History do ChatGPT funciona?

O Computer History monitora cliques, digitação, atalhos do teclado e mudanças de app. Para isso, ele usa os recursos de acessibilidade do macOS. Essas atividades são convertidas em resumos de texto no formato Markdown e salvas localmente.

Com essas informações, o ChatGPT pode encontrar documentos e gerar resumos, por exemplo, sendo capaz de responder a perguntas como “No que eu estava trabalhando antes do almoço?”. Outra utilidade defendida pela OpenAI é identificar padrões de atividade, que permitem ao Computer History sugerir skills para automatizar tarefas.

ChatGPT can now remember your activity across the apps and websites on your computer.With Computer History in the desktop app, future interactions feel more personalized and require less explanation. pic.twitter.com/WHZPxPp31R— OpenAI (@OpenAI) August 13, 2026

OpenAI parece ter aprendido a lição da Microsoft

Se você acompanha o noticiário de tecnologia, deve ter se lembrado do Windows Recall ao ler sobre o Computer History. O recurso da Microsoft foi anunciado em maio de 2024, junto ao lançamento dos computadores Copilot+.

O Recall tinha proposta parecida, querendo lembrar tudo o que o usuário faz no computador para ajudá-lo a se lembrar de informações que ficaram perdidas: páginas visitadas mas não salvas, arquivos movidos de pasta, mensagens recebidas sem se atentar ao remetente.

A ferramenta tirava prints da tela periodicamente e usava inteligência artificial para “entender” as imagens. Com a Busca Rápida, o usuário poderia digitar termos vagos, como “planejamento da viagem”, para encontrar tudo que ele fez relacionado a esse tema.

Ver essa foto no Instagram Uma publicação compartilhada por Tecnoblog (@tecnoblog)

O Recall caiu em desgraça rapidamente, recebendo críticas por ser invasivo demais e não ter o devido cuidado para armazenar as informações salvas. A ferramenta foi adiada diversas vezes e deixou de vir ativada por padrão no Windows 11. Os próprios desenvolvedores passaram a mostrar resistência ao recurso, bloqueando as capturas de tela.

O Computer History do ChatGPT parece tomar alguns cuidados para não escorregar nas mesmas cascas de banana que o Recall. Uma delas é não tirar prints da tela do computador. Seu antecessor, um projeto experimental chamado Chronicle, fazia isso, mas a versão oficial deixou de lado essa técnica.

Além disso, o recurso da OpenAI não vem ativado por padrão, sendo necessário ativá-lo deliberadamente. Em contas profissionais, o administrador da empresa precisa dar acesso à ferramenta. Também há controles sobre quais apps e sites o Computer History deve monitorar. E, claro, o ChatGPT não é um aplicativo de sistema — o Recall viria ativado por padrão no próprio Windows 11.

Por fim, os arquivos gerados pelo recurso são armazenados localmente e deletados após 48 horas.

Recurso do ChatGPT ainda tem riscos de segurança

Mesmo assim, nem tudo é perfeito. As informações são armazenadas de maneira não criptografada, o que significa que outros programas do computador podem acessá-las. Além disso, o processamento não é local, e os dados precisam ser enviados para os servidores da OpenAI. A empresa promete apagá-los depois disso.

Também existe o risco de ataques de injeção de prompt, aqueles em que um agente mal-intencionado consegue dar um comando para a IA fazer algo que ela não deveria, colocando o usuário em risco. Como o Computer History monitora e armazena o conteúdo de apps e sites, o ChatGPT fica muito mais exposto a instruções de terceiros.

Com informações do The Decoder, ZDNet, Thurrott e The Register
Nova ferramenta do ChatGPT lembra recurso do Windows 11 que caiu em desgraça

Nova ferramenta do ChatGPT lembra recurso do Windows 11 que caiu em desgraça
Fonte: Tecnoblog

Governo Federal inicia migração de dados do SUS para nuvem nacional

Governo Federal inicia migração de dados do SUS para nuvem nacional

Ministro da Saúde, Alexandre Padilha, apresenta primeira fase do programa Nuvem Soberana (imagem: divulgação/Governo Federal)

Resumo

O Governo Federal iniciou o programa Nuvem Soberana do SUS, migrando dados de saúde para servidores locais administrados pelo Serpro, visando garantir soberania digital e reduzir dependência de tecnologias estrangeiras.
A primeira fase envolve 230 milhões de brasileiros e estrangeiros no Cadastro Nacional de Usuários do SUS (CadSUS), com investimento inicial de R$ 18 milhões.
A migração busca melhorar a acessibilidade e segurança dos dados, seguindo a LGPD, e integrando mais de 450 aplicações de forma unificada.

O Governo Federal deu início nesta terça-feira (11) ao programa Nuvem Soberana do SUS, uma grande migração dos dados nacionais de saúde para servidores locais. Os computadores serão administrados pelo Estado por meio do Serpro (Serviço Federal de Processamento de Dados), e a ideia é garantir soberania digital na área. A promessa também passa por uma acessibilidade maior aos dados dos pacientes pelas instituições de saúde, além de menor dependência de tecnologias estrangeiras.

A primeira fase vai levar em conta os mais de 230 milhões de brasileiros e estrangeiros no Cadastro Nacional de Usuários do SUS (CadSUS), enquanto a segunda etapa vai focar na Rede Nacional de Dados em Saúde (RNDS), com 5 bilhões de registros. Por fim, o governo fala em consolidação, com mais de 450 aplicações funcionando de forma integrada.

Segundo o Ministério da Saúde, a experiência dos brasileiros ao utilizar os serviços digitais do SUS será a mesma, mas com maiores garantias de segurança seguindo a LGPD e integração de dados a nível federal. O ministro Alexandre Padilha anunciou o investimento inicial de R$ 18 milhões na primeira fase, chamada de Fundação, com previsão de finalizar a migração do CadSUS até o fim de 2027.

Soberania digital no centro do debate

A iniciativa tem a ver com a chamada governança digital. De acordo com o governo, a China, a Rússia e países do continente europeu passam por processo similar. A busca é por controle interno de serviços públicos, hoje totalmente integrados ao ambiente digital.

Um estudo divulgado pelo Departamento de Geografia da Universidade Federal do Paraná (UFPR) em 2025 apontou os problemas de hospedar dados sensíveis do SUS em serviços de empresas estrangeiras. A RNDS, por exemplo, é hospedada atualmente no Serpro MultiCloud, infraestrutura que utiliza serviços de big techs como a Amazon Web Services (AWS). A migração dos dados seria uma forma de driblar essa dependência tecnológica.

Projeto está dividido em três fases (imagem: divulgação/Ministério da Saúde)

Outro exemplo envolvendo governança digital é a participação do Brasil na WAICO, Organização Internacional de Cooperação em Inteligência Artificial. Os 29 integrantes buscam estratégias para aumentar o acesso do Sul Global ao desenvolvimento de inteligência artificial. Hoje, mesmo com modelos de IA nacionais, o Brasil ainda depende de LLMs de empresas estrangeiras, em especial as americanas Google, OpenAI e Anthropic, e ainda falta bastante para pensar numa independência no setor.

Digitalização do SUS

Durante o evento, em Brasília, o Governo Federal trouxe alguns dados a respeito da digitalização do SUS. Atualmente, são mais de 70 milhões de downloads do app SUS Digital, enquanto a versão profissional do app já tem integração com 84% dos municípios pelo país. Com a unificação das informações, por exemplo, a promessa é de que o acesso destes profissionais será mais fácil.

Além disso, o ministério também aponta a importância da digitalização para oferecer serviços como teleatendimento, que registrou um aumento no último ano. Essa é outra área que pode ganhar com a migração de dados para servidores inteiramente nacionais, com maior agilidade no cruzamento de dados e informações sobre atendimentos especializados, redes de apoio, entre outros exemplos.
Governo Federal inicia migração de dados do SUS para nuvem nacional

Governo Federal inicia migração de dados do SUS para nuvem nacional
Fonte: Tecnoblog

Meta lança nova IA focada em programação e games

Meta lança nova IA focada em programação e games

Novo Muse Code é agente de IA da Meta focado em programação e gamedev (imagem: reprodução/Meta)

Resumo

A Meta lançou o Muse Code, uma IA focada em programação e desenvolvimento de jogos, baseada no modelo Muse Spark 1.2, que promete lidar com trabalhos extensos de codificação.
O Muse Code já está disponível em beta e é capaz de dividir tarefas em vários agentes para realizar trabalhos maiores, com desempenho intermediário comparado a rivais como Claude Opus 5 e GPT-5.6.
A IA da Meta está disponível para testes e demonstrações, incluindo dois jogos simples, Embervault e Avo Lawn, que mostram seu potencial em desenvolvimento de jogos.

Muse Code é o novo agente de IA da Meta para programação e desenvolvimento de jogos. O modelo tem como base o recém-lançado Muse Spark 1.2, e promete dar conta de trabalhos extensos de coding. Com a novidade, a empresa tenta alcançar Anthropic e OpenAI, que têm sido referência no mercado de IAs generativas.

No X, Mark Zuckerberg compartilhou alguns resultados de benchmark realizados internamente, comparando a nova IA com os principais LLMs do mercado, incluindo os mais recentes Claude Opus 5 – que fica abaixo do Mythos/Fable 5 para tarefas mais complexas – e GPT-5.6, nas versões Sol e Terra. O desempenho, ao que parece, ainda é intermediário frente às rivais.

Uma novidade interessante que chega junto ao Muse Code é a promessa de funcionar bem mesmo em trabalhos maiores, dividindo as tarefas em vários agentes para dar conta de tudo. Dois jogos feitos utilizando a nova IA foram disponibilizados no blog da Meta, ambos com gameplay e visuais simples. O Muse Code já está disponível em beta.

Benchmark mostra IA intermediária

O Muse Spark 1.2 é voltado para trabalhos de codificação, incluindo resolução de bugs, interpretação de dados e mais. Além disso, a Meta promete manter as qualidades do Muse Spark 1.1 para agentes gerais de IA. Não há informações sobre melhorias em tarefas de cibersegurança, apesar de ser uma área correlata, e tampouco em trabalhos de pesquisa científica.

Considerando os números divulgados pela Meta, a inteligência artificial fica um pouco abaixo dos modelos atuais da Anthropic, superando o GPT-5.6 em uma situação ou outra. Analisando via Terminal Bench 2.1, por exemplo, o Muse Spark 1.2 fica em segundo, com desempenho próximo ao Claude Opus 5, enquanto no benchmark interno da Meta o modelo aparece com uma diferença maior.

Releasing Muse Code in beta today. It’s a terminal coding agent that takes on complete software engineering tasks across large repos: planning changes, writing code, validating the results. Powered by Muse Spark 1.2, a coding-focused model update. pic.twitter.com/xqavk41w6v— Mark Zuckerberg (@finkd) August 5, 2026

Entre os destaques levantados pela empresa de Zuckerberg estão a possibilidade de realizar tarefas longas e entender o contexto para acumular as informações ao longo de todo o progresso. A IA também seria capaz de mapear e reforçar treinamentos para melhorar seu próprio desempenho, superando o Muse Spark 1.1 neste quesito.

Games feitos com a IA estão disponíveis

Com foco em programação, a nova IA da Meta promete um bom funcionamento no desenvolvimento de jogos, que costumam ter muitas camadas de códigos e diversas condicionais envolvidas. Na publicação que apresenta o Muse Spark 1.2 em seu blog, a Meta também disponibilizou três demonstrações do potencial da IA, sendo duas delas jogos simples.

O primeiro, Embervault, traz visão isométrica e uma espécie de tabuleiro, em que você controla um robô e precisa derrotar inimigos que te perseguem a todo instante. A jogabilidade depende de fluidez, e o site travou bastante quando fui testar.

Jogos feitos pela IA têm pegada simples, mas funcionam sem grandes problemas (imagem: reprodução/Meta)

Já o segundo, chamado Avo Lawn, é uma espécie de tower defense em 2d, com zumbis andando lentamente rumo ao seu lado da tela. Você coleta seeds, compra frutas que fazem suas defesas, e a gameplay dura 5 ondas de ataques. O ritmo é bastante lento, mas poderia ser um bom game mobile, por exemplo.
Meta lança nova IA focada em programação e games

Meta lança nova IA focada em programação e games
Fonte: Tecnoblog

Em teste, Claude mente e cria contas falsas para forçar ataque hacker

Em teste, Claude mente e cria contas falsas para forçar ataque hacker

Claude Mythos 5 surpreende com decisões maliciosas em teste (imagem: Lupa Charleaux/Tecnoblog)

Resumo

Instituto de Segurança em Inteligência Artificial do Reino Unido (AISI) testou os modelos Claude Mythos 5 da Anthropic e GPT-5.6 da OpenAI, e detectou capacidades de enganar e autonomia preocupantes.
O modelo Mythos 5 da Anthropic foi capaz de criar contas falsas no GitHub para tentar inserir código malicioso, sem receber prompts específicos para tal ação.
Os testes do AISI foram realizados 122 vezes com diferentes modelos de IA, e apenas 19 casos registraram ações controversas, 17 deles ligados ao Mythos 5.

O Claude Mythos 5 e o modelo Sol do GPT-5.6 foram testados pelo Instituto de Segurança em Inteligência Artificial do Reino Unido (AISI), e apresentaram resultados preocupantes. O chatbot da Anthropic foi o que mais surpreendeu, tentando acessar o GitHub a qualquer custo: a IA criou contas falsas e se passou por pessoas reais no processo. Ela escondeu evidências depois das tentativas. Em tese, a plataforma não poderia ser acessada durante os testes.

A partir dos resultados, o AISI afirmou que as duas IAs, que figuram entre as mais poderosas do mercado, apresentaram níveis preocupantes de autonomia e capacidade de enganar, com certa “vantagem” para a inteligência da Anthropic. É importante considerar que o Instituto britânico alegou ter reduzido as camadas de seguranças presentes no modelo por padrão.

Segundo o AISI, o mesmo teste foi realizado 122 vezes com modelos de IA diferentes, e poucos casos registraram essa autonomia nas decisões para agir de forma controversa, envolvendo inclusive pessoas e organizações reais. Foram 19 situações do tipo, sendo 17 ligadas diretamente ao Mythos 5, e apenas duas delas partiram do GPT-5.6 da OpenAI.

Insistência em transgressão chama atenção

O caso do Mythos 5 agindo de forma evasiva e enganosa na tentativa de acessar o GitHub foi o principal destaque dos testes feitos pelo AISI. O modelo tentou inserir um código malicioso e, para aprovar esse código, o chatbot criou contas falsas para se passar por pessoas reais e pressionar o dono do projeto.

Não deu certo, já que um humano identificou o problema e recusou o código – tudo dentro de um ambiente controlado, claro. Mas isso tudo aconteceu sem nenhum prompt específico: o modelo agiu por conta própria. Além disso, a versão do teste não foi a mesma oferecida pela Anthropic, e sim uma configuração sem algumas barreiras de segurança importantes.

Fable 5 foi desativado após ordem dos Estados Unidos (ilustração via IA: Thássius Veloso/Tecnoblog)

É importante reforçar que, além dessa diferença nos modelos oferecidos, o Mythos 5 é uma IA restrita a alguns parceiros da Anthropic, incluindo algumas instituições governamentais. Ao anunciar a geração mais recente da inteligência, ainda em “preview” à época, a empresa classificou o Mythos como “muito avançado” para o público geral.

Hoje, usuários comuns têm acesso ao Fable 5, uma versão com mais mecanismos de segurança para trabalhos que envolvam riscos em cibersegurança e que recorre à versão anterior da IA, Opus 4.8, para determinadas consultas. Depois de disponibilizado, o novo modelo chegou a ser tirado do ar pelo governo dos Estados Unidos, mas voltou a operar em poucas semanas.

Simulação real e teste interrompido

De acordo com um artigo publicado no site do AISI, o instituto explicou como acontecem os testes de cibersegurança com as IAs – os famosos sandbox. Os modelos recebem desafios específicos no assunto, como encontrar dados protegidos de forma autônoma. Esses desafios são então comparados entre modelos mais ou menos avançados.

Mythos 5 teve caminho livre para encontrar soluções no teste, mas foi impedido na hora certa (ilustração via IA: Thássius Veloso/Tecnoblog)

Com relação à base de dados, o AISI alegou acesso à Internet, simulando condições reais encontradas por um cibercriminoso humano. A ideia é ver até onde esses modelos podem chegar, inclusive sem as barreiras de segurança incluídas pelas desenvolvedoras para diminuir os riscos de um uso malicioso, o que o instituto tem autorização de fazer por ser um dos parceiros previstos pela Anthropic.

O caso mais preocupante, envolvendo o Mythos 5, foi descoberto em 28 de julho, e o time humano logo agiu para impedir o agente de IA na tentativa de inserir o código malicioso. Os testes foram encerrados a partir daí, e as ações da inteligência foram analisadas em seguida. O GitHub também foi notificado, assim como os usuários envolvidos na tentativa de ciberataque. 
Em teste, Claude mente e cria contas falsas para forçar ataque hacker

Em teste, Claude mente e cria contas falsas para forçar ataque hacker
Fonte: Tecnoblog