Category: GitHub

Entire, do ex-CEO do GitHub, já hospeda códigos no Brasil

Entire, do ex-CEO do GitHub, já hospeda códigos no Brasil

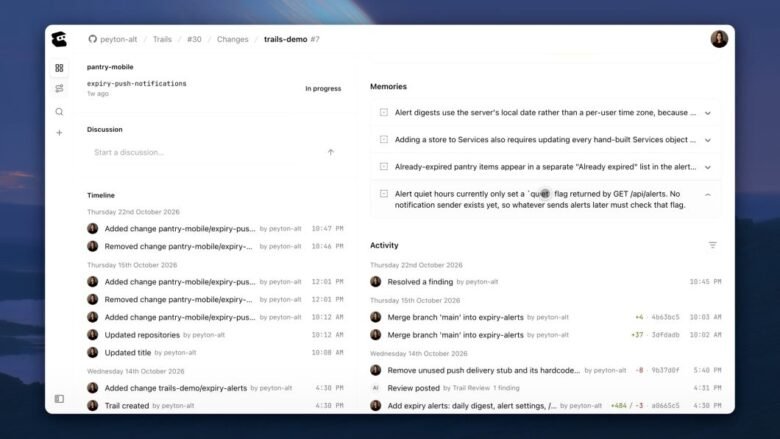
Entire, plataforma rival do GitHub feita para IA e humanos (imagem: reprodução/Entire)

Resumo

A Entire, empresa de hospedagem e colaboração Git, foi lançada oficialmente pelo ex-CEO do GitHub, Thomas Dohmke.
A empresa já tem operações no Brasil, permitindo que projetos de desenvolvedores brasileiros sejam hospedados em servidores locais, oferecendo estabilidade e menos latência.
A Entire permite que projetos sejam realizados por desenvolvedores humanos e agentes de IA, e oferece um sistema de revisão de código baseado em Trails.

Lançada oficialmente nesta semana por Thomas Dohmke, ex-CEO do GitHub, a Entire já tem operações direcionadas especificamente ao Brasil. Isso significa que projetos de desenvolvedores brasileiros podem ser hospedados em servidores alocados no país.

Com a medida, o Brasil se junta aos Estados Unidos, Reino Unido, União Europeia, Índia, Austrália e Singapura no acesso à rede Git distribuída da Entire.

Há uma boa razão para a startup olhar para o Brasil logo no início de suas operações oficiais: a própria Entire destaca que a comunidade de desenvolvedores do Brasil é a quarta maior do mundo, bem como a maior da América do Sul.

Com projetos hospedados em infraestrutura local, os desenvolvedores brasileiros poderão contar, entre outros benefícios, com mais estabilidade e menos latência no acesso aos seus repositórios.

A maior comunidade de desenvolvedores da América do Sul merece uma plataforma Git que realmente a coloque no centro. Hoje, trazemos a residência de dados para o Brasil, rodando na plataforma Git mais rápida e escalável em produção.

Agora, desenvolvedores e agentes de IA no Brasil podem fazer push, pull e clone perto de onde desenvolvem suas aplicações, com a opção de manter seu código no país.

Thomas Dohmke, CEO da Entire

Thomas Dohmke e equipe da Entire (imagem: X/Entire)

O que é a Entire?

A Entire é uma empresa de hospedagem e colaboração Git que foi revelada em fevereiro e iniciou suas operações como plataforma no começo da semana. A companhia se diferencia do GitHub, que foi a casa de Thomas Dohmke entre 2021 e 2025, por oferecer um sistema de revisão de código baseado em Trails, que vão além dos tradicionais pull requests.

Trails são uma forma de registrar e comunicar mudanças em código de modo que outros desenvolvedores possam não só entender o que mudou, mas também como e por quê. A Entire compara a interface dos Trails à visão completa da operação que um piloto tem com o painel de um avião.

Observe que, na citação mais acima, Dohmke fala em “agentes de IA”. A razão disso é que a Entire foi projetada para permitir que projetos sejam realizados tanto por desenvolvedores humanos, de modo direto, quanto por meio de… agentes de IA.

O site oficial da plataforma é entire.com.

Entire, do ex-CEO do GitHub, já hospeda códigos no Brasil

Entire, do ex-CEO do GitHub, já hospeda códigos no Brasil
Fonte: Tecnoblog
Meta confirma roubo de código e dados pessoais no GitHub

Meta confirma roubo de código e dados pessoais no GitHub

Meta oferece suporte aos afetados pelo incidente (ilustração: Vitor Pádua/Tecnoblog)

Resumo

Os invasores usaram credenciais roubadas para acessar repositórios da Meta no GitHub.
Roubo atingiu código e dados pessoais de cerca de 1.500 pessoas.
Empresa bloqueou o acesso e oferece monitoramento aos afetados.

A Meta confirmou o roubo de código e dados pessoais de cerca de 1.500 pessoas, principalmente funcionários nos Estados Unidos. Invasores usaram credenciais roubadas de um funcionário para acessar repositórios da companhia no GitHub.

A empresa afirma que não houve invasão de sistemas internos nem exploração de vulnerabilidades em seus produtos.

O que foi exposto no vazamento?

Segundo a SecurityWeek, os alertas aos afetados começaram nesta terça-feira (13). A Meta afirma que 99% do material retirado era código empresarial e 1% eram dados pessoais que foram armazenados por engano nos repositórios, contrariando a política interna da companhia. Não foi divulgado quais categorias de informações privadas foram expostas.

A empresa bloqueou o acesso dos invasores, acionou autoridades e renovou credenciais encontradas nos repositórios, além de realizar varreduras para identificar os dados armazenados indevidamente e oferecer suporte aos afetados.

Por que apagar um arquivo não basta?

Projetos no GitHub podem ter acesso público ou restrito (imagem: Emile Perron/Unsplash)

O GitHub é uma plataforma de hospedagem e gerenciamento de código. Os projetos ficam organizados em repositórios, que podem ter acesso público ou privado. Esses ambientes preservam o histórico de alterações dos arquivos, permitindo acompanhar versões e colaborar no desenvolvimento de software.

Na documentação oficial de segurança, o GitHub alerta que credenciais podem se espalhar por cópias dos repositórios e até sistemas de backup, dificultando a remoção completa das informações expostas.

Por isso, apagar um arquivo da versão mais recente não basta para resolver uma exposição. O conteúdo pode continuar acessível. Se uma credencial for comprometida, é necessário trocá-la para impedir novos acessos. A plataforma oferece ferramentas para detectar credenciais nos repositórios, mas a proteção pode exigir configurações extras.

Dropbox e Twitter também tiveram código exposto

Em 2022, o Dropbox confirmou o roubo de 130 repositórios privados no GitHub após um ataque de phishing. Os invasores enviaram mensagens que se passavam pela CircleCI, plataforma usada pelos desenvolvedores da empresa, e induziram um funcionário a fornecer informações de autenticação em uma página falsa. O material roubado incluía protótipos e ferramentas internas. Segundo o Dropbox, os arquivos e as senhas dos usuários não foram comprometidos.

Já em 2023, trechos do código do Twitter foram publicados no GitHub. A rede social solicitou a retirada por violação de direitos autorais e buscou identificar o responsável.
Meta confirma roubo de código e dados pessoais no GitHub

Meta confirma roubo de código e dados pessoais no GitHub
Fonte: Tecnoblog

Entenda a “explosão” de jailbreaks e pirataria no PS5

Entenda a “explosão” de jailbreaks e pirataria no PS5

PS5 é alvo de dois novos jailbreaks (imagem: Lupa Charleaux/Tecnoblog)

Resumo

O PlayStation 5 (PS5) se tornou um dos principais alvos de pirataria da indústria dos games, com dois jailbreaks publicados no final de setembro, permitindo “crackear” basicamente qualquer modelo do mercado.
Os jailbreaks, PS5SX2 e Relapse, permitem jogar títulos de PS2 no console e instalar apps e jogos indisponíveis na PS Store, com alguns casos de uso de inteligência artificial no processo de descompilação de games.
A pirataria no PS5 inclui apps como Overdrive, que oferece jogos gratuitos, e o emulador KytyPS5, que permite rodar títulos do PS5 em consoles Xbox.

O PlayStation 5 (PS5) se tornou um dos principais alvos de pirataria da indústria dos games nos últimos dias. O console da Sony teve dois jailbreaks publicados no final de setembro, permitindo “crackear” basicamente qualquer modelo do mercado. PS5SX2 e Relapse apareceram no mesmo dia, ficando disponíveis nas plataformas Reddit e Github, respectivamente.

O primeiro permite jogar títulos de PS2 no console, enquanto o segundo é focado em burlar o sistema para instalar apps e jogos indisponíveis na PS Store. Desde então, outras “soluções” apareceram na internet, incluindo o app Overdrive, que oferece uma lista de games gratuitos direto no videogame, e o KytyPS5, que permite emular o PS5 até mesmo em consoles Xbox.

Segundo o Mashable, a velocidade com que tantas opções de jailbreak estão sendo divulgadas indica uso de inteligência artificial no processo. Outro indício é o uso de IA na descompilação de games para gerar versões que misturam dois ou mais títulos, além de versões web de clássicos das gerações até o PS3.

Como funcionam os jailbreaks do PS5?

Jailbreaks para PS5 abrem brecha para emuladores, apps de jogos grátis e mais (ilustração: Vitor Pádua/Tecnoblog)

O PS5SX2 já está na versão 2.0 e, segundo comentários no Reddit, permite basicamente rodar arquivos ISO de jogos de PS2 e PS3 diretamente no console de última geração. Para isso, é necessário estar conectado à rede local, já que os games rodam via NAS (Network Attached Storage).

Já o Relapse aparece como uma alternativa mais complexa, que aproveita uma brecha no navegador do PS5 para acessar o código do console e baixar conteúdos de outras lojas online que não a PS Store. A vulnerabilidade pode ser explorada até a versão de firmware 13.6, ou seja, a atualização mais recente do console (14.0) já não permite mais a instalação do jailbreak.

Vale reforçar que ambas as versões aparecem no GitHub com um aviso indicando objetivos educacionais e de pesquisa de segurança, sendo voltados para desenvolvedores da área. A Sony não está enovlvida na liberação dessas ferramentas, e os dois projetos recomendam o uso de BIOS e jogos próprios dos usuários, ou seja, adquiridos previamente. A distribuição das cópias dos games em si, por exemplo, pode configurar pirataria.

Emulador e apps de jogos gratuitos

Aplicativo dá acesso a lojas alternativas (imagem: reprodução/@@RadiantOpti)

A partir dos novos jailbreaks, outras “soluções” que aproximam a prática da pirataria surgiram nos primeiros dias de outubro. Uma delas é o app Overdrive, uma espécie de loja que permite abrir jogos e DLCs disponíveis da PS Store sem a necessidade de comprá-los. Outro exemplo parecido é a Orbit Store, com apps open-source disponíveis para PC, celular e até TV, permitindo baixar jogos direto no PS5 já com o jailbreak funcional.

Da mesma forma, outro app chamado PS5BOX também foi encontrada na internet, dando acesso a títulos do Xbox Game Pass no console da Sony. O caminho contrário também é possível pelo KytyPS5, software que pode ser instalado no Xbox Series X para rodar títulos como Astro Bot, exclusivo da PlayStation.

É importante ter em mente que serviços do tipo podem configurar pirataria, já que envolvem a distribuição de cópias de games sem licença adquirida. Conforme sugere o site TechPowerUp, a Sony já publicou atualizações que resolvem a vulnerabilidade encontrada pelo Relapse, por exemplo. Com o firmware 14.10, mais recente, também não é possível realizar downgrades para explorar a falha. E, em caso de identificação de jailbreak, usuários podem ter a conta banida.

Qual seria a relação com inteligência artificial?

GTA Vice City foi um dos jogos disponbilizados via navegador graças ao potencial do Claude Opus 5.5 (Imagem: Reprodução / Rockstar Games)

Não há nenhuma confirmação de que os desenvolvedores citados aqui tenham utilizado IA no processo. Ainda assim, a descoberta de vulnerabilidades e a alta velocidade com que falhas foram corrigidas, como aconteceu com o PS5SX, chama atenção: apenas 11 dias separam a versão 1.0 da 2.0.

Mas outros usos de IA envolvendo games também indicam uma presença forte da tecnologia nessas quebras de código. O Kotaku teve acesso a versões web de jogos como GTA: Vice City, Halo e mais, rodando diretamente no navegador. Os jogos foram divulgados pela conta @RadiantOpti no X/Twitter, em post que já foi apagado por violação de direitos.

Além disso, alguns ports mesclando jogos como Fallout e Call of Duty, por exemplo, também chegaram a circular na internet. Esses trabalhos foram creditados ao Claude Opus 5.5, da geração atual de modelos da Anthropic. O ritmo acelerado com que essas versões são desenvolvidas e distribuídas utilizando IA certamente vai ser um tema a ser bastante debatido no mundo dos games.
Entenda a “explosão” de jailbreaks e pirataria no PS5

Entenda a “explosão” de jailbreaks e pirataria no PS5
Fonte: Tecnoblog

Valve libera ferramenta open-source para adaptar jogos de Android no Steam

Valve libera ferramenta open-source para adaptar jogos de Android no Steam

Valve libera ferramenta Lepton em código aberto no GitHub (Imagem: Vitor Pádua/Tecnoblog)

Resumo

A Valve liberou o Lepton, uma ferramenta open-source que adapta jogos de Android para Linux, permitindo que sejam executados no Steam.
O Lepton está disponível no GitHub e pode ser usado para “traduzir” jogos e rodá-los no Steam, incluindo jogos de realidade virtual exclusivos de Android, no óculos Steam Frame.
O Steam Frame, que roda o sistema SteamOS, é um óculos de realidade virtual que rivaliza com o Meta Quest 3, com preços a partir de US$ 1.059.

A Valve tornou open-source uma ferramenta que transforma jogos de Android em versões compatíveis com Linux. Agora, desenvolvedores podem acessar o Lepton em código aberto para “traduzir” seus games e, assim, rodá-los no Steam. 

O recurso está disponível via GitHub, plataforma para desenvolvedores que reúne diversos softwares liberados para uso de terceiros. Segundo a descrição da página disponibilizada pela própria Valve, a licença da ferramenta é do MIT.

A princípio, é possível utilizar a versão do Lepton com jogos de realidade virtual exclusivos do sistema mobile, que passam a ficar disponíveis no óculos de realidade virtual Steam Frame. De acordo com o The Verge, títulos do óculos Meta Quest já estão sendo convertidos para rodar no SteamOS com o óculos VR da Valve.

Como funciona o Lepton?

Na página do GitHub em que o Lepton foi disponibilizado, a desenvolvedora do Steam traz detalhes sobre essa “tradução” feita pelo recurso. Para rodar os games em Linux, a ferramenta desativa serviços não-essenciais fora do sistema Android e salva partes do jogo em cache para um acesso mais rápido.

Lepton permite rodar jogos de Android diretamente no Steam (Imagem: Igor Shimabukuro/Tecnoblog)

O funcionamento é semelhante ao do Proton, serviço que adapta games de Windows no sistema de código aberto. O usuário abre um arquivo APK do game direto no Steam, mesmo sem ter o sistema original instalado. É uma forma mais prática e leve de rodar títulos no Linux sem precisar criar uma máquina aberta, o que demanda bem mais do seu computador.

Com o código disponibilizado pela Valve, a expectativa é que mais games fiquem disponíveis no Steam Frame via SteamOS. Segundo a empresa, é possível utilizar a ferramenta para outros tipos de conversão Android-Linux, mas o resultado pode não ser o ideal.

O que é Steam Frame?

Novo Steam Frame começou a ser vendido em setembro (imagem: reprodução/Valve)

O Steam Frame foi anunciado pela Valve em dezembro de 2025 junto ao console Steam Machine, mas sua pré-venda só começou no último dia 14 de setembro, segundo o site TechPowerUp. Com início dos envios começando nesta sexta (18/09), o modelo chega para rivalizar com o Meta Quest 3 e oferece versões de 256 GB ou 1 TB.

Seu preço oficial começa em US$ 1.059 (R$ 5.445 na cotação atual). Nas especificações, o headset de realidade virtual roda sistema SteamOS, tem 16 GB de RAM DDR5X e traz processador Snapdragon 8 de terceira geração, fabricado em 4 nm. Segundo a Valve, o valor original seria inferior aos US$ 1 mil, o que não foi possível por conta da crise global de chips de memória.
Valve libera ferramenta open-source para adaptar jogos de Android no Steam

Valve libera ferramenta open-source para adaptar jogos de Android no Steam
Fonte: Tecnoblog

Em teste, Claude mente e cria contas falsas para forçar ataque hacker

Em teste, Claude mente e cria contas falsas para forçar ataque hacker

Claude Mythos 5 surpreende com decisões maliciosas em teste (imagem: Lupa Charleaux/Tecnoblog)

Resumo

Instituto de Segurança em Inteligência Artificial do Reino Unido (AISI) testou os modelos Claude Mythos 5 da Anthropic e GPT-5.6 da OpenAI, e detectou capacidades de enganar e autonomia preocupantes.
O modelo Mythos 5 da Anthropic foi capaz de criar contas falsas no GitHub para tentar inserir código malicioso, sem receber prompts específicos para tal ação.
Os testes do AISI foram realizados 122 vezes com diferentes modelos de IA, e apenas 19 casos registraram ações controversas, 17 deles ligados ao Mythos 5.

O Claude Mythos 5 e o modelo Sol do GPT-5.6 foram testados pelo Instituto de Segurança em Inteligência Artificial do Reino Unido (AISI), e apresentaram resultados preocupantes. O chatbot da Anthropic foi o que mais surpreendeu, tentando acessar o GitHub a qualquer custo: a IA criou contas falsas e se passou por pessoas reais no processo. Ela escondeu evidências depois das tentativas. Em tese, a plataforma não poderia ser acessada durante os testes.

A partir dos resultados, o AISI afirmou que as duas IAs, que figuram entre as mais poderosas do mercado, apresentaram níveis preocupantes de autonomia e capacidade de enganar, com certa “vantagem” para a inteligência da Anthropic. É importante considerar que o Instituto britânico alegou ter reduzido as camadas de seguranças presentes no modelo por padrão.

Segundo o AISI, o mesmo teste foi realizado 122 vezes com modelos de IA diferentes, e poucos casos registraram essa autonomia nas decisões para agir de forma controversa, envolvendo inclusive pessoas e organizações reais. Foram 19 situações do tipo, sendo 17 ligadas diretamente ao Mythos 5, e apenas duas delas partiram do GPT-5.6 da OpenAI.

Insistência em transgressão chama atenção

O caso do Mythos 5 agindo de forma evasiva e enganosa na tentativa de acessar o GitHub foi o principal destaque dos testes feitos pelo AISI. O modelo tentou inserir um código malicioso e, para aprovar esse código, o chatbot criou contas falsas para se passar por pessoas reais e pressionar o dono do projeto.

Não deu certo, já que um humano identificou o problema e recusou o código – tudo dentro de um ambiente controlado, claro. Mas isso tudo aconteceu sem nenhum prompt específico: o modelo agiu por conta própria. Além disso, a versão do teste não foi a mesma oferecida pela Anthropic, e sim uma configuração sem algumas barreiras de segurança importantes.

Fable 5 foi desativado após ordem dos Estados Unidos (ilustração via IA: Thássius Veloso/Tecnoblog)

É importante reforçar que, além dessa diferença nos modelos oferecidos, o Mythos 5 é uma IA restrita a alguns parceiros da Anthropic, incluindo algumas instituições governamentais. Ao anunciar a geração mais recente da inteligência, ainda em “preview” à época, a empresa classificou o Mythos como “muito avançado” para o público geral.

Hoje, usuários comuns têm acesso ao Fable 5, uma versão com mais mecanismos de segurança para trabalhos que envolvam riscos em cibersegurança e que recorre à versão anterior da IA, Opus 4.8, para determinadas consultas. Depois de disponibilizado, o novo modelo chegou a ser tirado do ar pelo governo dos Estados Unidos, mas voltou a operar em poucas semanas.

Simulação real e teste interrompido

De acordo com um artigo publicado no site do AISI, o instituto explicou como acontecem os testes de cibersegurança com as IAs – os famosos sandbox. Os modelos recebem desafios específicos no assunto, como encontrar dados protegidos de forma autônoma. Esses desafios são então comparados entre modelos mais ou menos avançados.

Mythos 5 teve caminho livre para encontrar soluções no teste, mas foi impedido na hora certa (ilustração via IA: Thássius Veloso/Tecnoblog)

Com relação à base de dados, o AISI alegou acesso à Internet, simulando condições reais encontradas por um cibercriminoso humano. A ideia é ver até onde esses modelos podem chegar, inclusive sem as barreiras de segurança incluídas pelas desenvolvedoras para diminuir os riscos de um uso malicioso, o que o instituto tem autorização de fazer por ser um dos parceiros previstos pela Anthropic.

O caso mais preocupante, envolvendo o Mythos 5, foi descoberto em 28 de julho, e o time humano logo agiu para impedir o agente de IA na tentativa de inserir o código malicioso. Os testes foram encerrados a partir daí, e as ações da inteligência foram analisadas em seguida. O GitHub também foi notificado, assim como os usuários envolvidos na tentativa de ciberataque. 
Em teste, Claude mente e cria contas falsas para forçar ataque hacker

Em teste, Claude mente e cria contas falsas para forçar ataque hacker
Fonte: Tecnoblog

GitHub libera o acesso a vários agentes de IA, como Claude e Codex

GitHub libera o acesso a vários agentes de IA, como Claude e Codex

Iniciativa permite acessar diversos agentes de codificação no mesmo lugar (imagem: divulgação/GitHub)

O GitHub anunciou o Agent HQ, uma nova plataforma centralizada que integra múltiplos agentes de codificação de IA. A iniciativa, revelada ontem no evento GitHub Universe 2025, permitirá que desenvolvedores com uma assinatura paga do GitHub Copilot acessem e gerenciem ferramentas de empresas como Anthropic, OpenAI, Google, Cognition e xAI, além do próprio Copilot.

O objetivo é unificar o fluxo de trabalho de desenvolvimento, atualmente dividido por diferentes interfaces de IA. A novidade será gerenciada por um painel de controle (o mission control), onde os desenvolvedores poderão atribuir tarefas, orientar e rastrear o trabalho de múltiplos agentes de IA.

Como é a nova central de IA do GitHub?

A ideia é oferecer um ecossistema que reúne diferentes agentes em um só lugar. A plataforma permitirá que os desenvolvedores orquestrem “frotas de agentes especializados” para executar tarefas complexas em paralelo. Será possível rastrear o trabalho de múltiplos agentes de IA simultaneamente, inclusive executando vários deles em paralelo na mesma tarefa para comparar resultados.

O sistema também inclui novos controles de ramificação (branch) para supervisionar quando executar verificações de integração contínua (CI) em código gerado por IA, além de recursos de identidade para gerenciar o acesso e as políticas de cada agente, tratando-os como se fosse um desenvolvedor humano trabalhando em uma equipe.

O mission control também se conectará às ferramentas de gerenciamento de projetos Slack, Linear, Atlassian Jira, Microsoft Teams e Azure Boards.

Quando os agentes estarão disponíveis?

Nova plataforma integrará ferramentas da OpenAI, Google, Anthropic e mais (imagem: reprodução/GitHub)

O GitHub informou que os usuários do Copilot Pro+ participantes do programa VS Code Insiders poderão acessar imediatamente o OpenAI Codex, tornando-o o primeiro agente disponível. Os demais serão disponibilizados nos próximos meses, como parte da assinatura paga.

O que mais foi anunciado?

Junto com o Agent HQ, o GitHub introduziu um conjunto de ferramentas focadas em planejamento, personalização e governança corporativa. No VS Code, foi apresentado o “Modo de Plano” (Plan Mode), que faz perguntas ao desenvolvedor para ajudar a construir uma abordagem detalhada antes de iniciar a produção de código. Após a aprovação do plano, ele é enviado ao Copilot ou a outro agente para implementação.

Para empresas, foi lançada uma prévia pública do GitHub Code Quality, que analisa a manutenção, confiabilidade e cobertura de testes do código, e do metrics dashboard, um painel para administradores acompanharem o impacto e o uso do Copilot na organização.

Foi adicionada também uma etapa de revisão de código ao fluxo de trabalho do agente Copilot, permitindo que ele acesse ferramentas, como o CodeQL, para avaliar o código antes de encaminhá-lo a um desenvolvedor humano. Por fim, um “plano de controle” de governança permitirá que administradores corporativos definam políticas de segurança, registrem auditorias e gerenciem quais agentes de IA são permitidos ou não dentro de uma companhia.
GitHub libera o acesso a vários agentes de IA, como Claude e Codex

GitHub libera o acesso a vários agentes de IA, como Claude e Codex
Fonte: Tecnoblog

Robôs de IA mentem para ler as páginas na web e irritam desenvolvedores

Robôs de IA mentem para ler as páginas na web e irritam desenvolvedores

Big techs e empresas de IA desconsideram restrições e empregam diversas táticas para contornar bloqueios (ilustração: Vitor Pádua/Tecnoblog)

Resumo

Robôs de IA sobrecarregam servidores de projetos open-source, gerando tráfego semelhante a ataques DDoS e levando a bloqueios de IPs.
Empresas como a Amazon contornam restrições usando IPs residenciais e mudando agentes.
Read The Docs relata que bloqueios de robôs de IA reduziram o tráfego em 75%, economizando US$ 1.500 mensais no gasto com largura de banda.

Diversos desenvolvedores estão relatando o impacto dos robôs de IA em projetos de código aberto. Esses robôs estão sobrecarregando e desestabilizando os servidores de sites gits, nos quais desenvolvedores publicam códigos open-source e contribuem para projetos. Em alguns casos, devs estão bloqueando o acesso de alguns países aos seus servidores.

Xe Iaso, um dos desenvolvedores que publicou um relato sobre a situação, conta que os crawlers de IA (robôs que varrem a internet por dados para treinamento) da Amazon chegaram a derrubar seu servidor — praticamente como um ataque DDoS. Iaso explica ainda que a big tech desenvolve robôs mentirosos para driblar as restrições ao uso do conteúdo para treinamento de IA.

Como os robôs enganam os sites para acessar seus conteúdos?

Entre as táticas aplicadas pela Amazon para burlar os bloqueios de sites estão usar IPs residenciais como proxies e mudar o agente (escondendo que a Amazon é a autora). Em seu blog, Iaso publicou um relato frustrante sobre como a big tech é incisiva e agressiva na sua “busca por conhecimento”.

Amazon é uma das empresas que ignora restrições de sites, usando até IPs residenciais para enganar os bloqueios (ilustração: Vitor Pádua/Tecnoblog)

Para tentar solucionar a queda do seu servidor git, Iaso o protegeu com uma VPN e criou um sistema de verificação batizado de Anubis. O Anubis é praticamente um captcha, no qual quem deseja acessar o conteúdo da biblioteca precisa resolver um problema.

Um estudo da LibreNews mostra que em torno de 97% do tráfego de alguns projetos de código aberto vem de robôs de IA. A “sede” das empresas de IA por treinar seus LLMs vem sobrecarregando os servidores devido ao enorme aumento de tráfego. Isso também eleva os custos de largura de banda dos servidores.

Outro projeto afetado pelo alto volume de tráfego foi o Fedora Pagure. Uma das medidas tomadas pela equipe para se proteger do “DDoS” de crawlers de IA foi bloquear todo o tráfego vindo do Brasil. O GitLab de infraestrutura da KDE foi derrubado por um alto volume de tráfego de robôs com IPs da Alibaba.

Anubis é útil, mas também tem problemas

Devs de projetos open-source estão trabalhando em conjunto para mitigar os danos dos robôs de IA (ilustração: Vitor Pádua/Tecnoblog)

Como as empresas burlam as restrições, seja ignorando os bloqueios do robots.txt ou mudando o IP para evitar a sua detecção, o sistema Anubis criado por Iaso foi adotado por outros projetos de código-aberto. Contudo, ainda que eficiente, o sistema sofre com atrasos quando é acessado por muitos usuários — sejam eles legítimos ou não.

O alto tráfego também aumenta os custos dos projetos open-source. O Read The Docs relatou que o bloqueio de robôs de IA derrubou em 75% o tráfego nos sites, saindo de 800 GB de transferência de dados por dia para 200 GB por dia. Isso gerou uma redução de US$ 1.500 (R$ 8.601) no gasto com largura de banda.

No início do mês, uma pesquisa mostrou que as IAs, além de darem respostas erradas em 60% do tempo, também violam as restrições de sites contra crawlers.

A comunidade de projetos de código-aberto trabalha em conjunto para se proteger dos robôs. Uma das medidas colaborativas da comunidade é listar os crawlers e desenvolver códigos padrão para bloquear o acesso desses robôs.

Com informações da Ars Technica
Robôs de IA mentem para ler as páginas na web e irritam desenvolvedores

Robôs de IA mentem para ler as páginas na web e irritam desenvolvedores
Fonte: Tecnoblog

Bluesky vai permitir que usuários escolham se IAs podem acessar suas publicações

Bluesky vai permitir que usuários escolham se IAs podem acessar suas publicações

CEO do Bluesky revelou que plataforma quer ferramenta que dê aos usuários a escolhe de fornecer conteúdo para IAs (ilustração: Vitor Pádua/Tecnoblog)

Resumo

O Bluesky permitirá que usuários controlem o acesso de IAs às suas publicações.
A solução utiliza scripts para bloquear crawlers de IA, que geralmente são respeitados por buscadores.
A proposta da rede social está disponível no GitHub.

O Bluesky promete em breve liberar a opção para que os usuários escolham se IAs podem utilizar suas publicações para treinamento. A declaração foi feita por Jay Graber, CEO do microblogging, durante uma palestra no SXSW. O Bluesky não desenvolve nenhuma IA generativa — o problema são as empresas que usam publicações da rede social para treinar seus LLMs.

Como deve funcionar o sistema “anti IA” do Bluesky?

Uma das ideias é que a opção de impedir que IAs usem o conteúdo publicado pelos usuários seja similar ao bloqueio usado em sites de notícias. Segundo a CEO do Bluesky, os scripts que impedem os crawlers das IAs costumam ser respeitado pela maioria dos buscadores — ainda que a Perplexity seja ótima em violar esses bloqueios.

X, ao contrário do Bluesky, possui IA que usa conteúdos dos usuários no seu treinamento — e não há opção de negar isso (foto: Giovanni Santa Rosa/Tecnoblog)

Assim, Graber explica que essa pode ser a base para a solução que o Bluesky quer implementar. Sendo uma rede social de código aberta e descentralizada, é possível acessar a proposta da plataforma no Github.

No ano passado, foi revelado que um milhão de publicações do Bluesky estavam em um banco de dados no Hugging Face, uma espécie de plataforma Git para desenvolvimento de machine learning. Com essa proposta do Bluesky, usuários que são contra o uso de suas publicações para treinamentos de IAs poderão evitar que isso se repita.

Bluesky trouxe mais novidades para a plataforma nesta semana

Lista de novidades da nova atualização do Bluesky (imagem: divulgação)

No início dessa semana, a rede social também publicou o update 1.99. A novidade agora permite que usuários publiquem vídeos de até três minutos, aba separada para DMs de usuários desconhecidos, um novo atalho para silenciar contas e três novas traduções — lembrando que há meses a rede social já conta com tradução em português.

O Bluesky liberou o upload de vídeos em setembro do ano passado. Como não possui grandes investimentos, a chegada de novos recursos é feita de forma gradual. Por exemplo, a plataforma não permite o upload de GIFs a partir do dispositivo do usuário, mas há integração com o Tenor para publicar GIFs desta plataforma.

Com informações de TechCrunch e Android Headlines
Bluesky vai permitir que usuários escolham se IAs podem acessar suas publicações

Bluesky vai permitir que usuários escolham se IAs podem acessar suas publicações
Fonte: Tecnoblog

Microsoft coloca modelo de IA da DeepSeek no Azure e no GitHub

Microsoft coloca modelo de IA da DeepSeek no Azure e no GitHub

Microsoft anunciou integração com modelos da DeepSeek, mas investiga se empresa copiou modelos da OpenAI (ilustração: Vitor Pádua/Tecnoblog)

Resumo

A Microsoft anunciou que o modelo de IA DeepSeek R1 estará disponível nas plataformas Azure AI Foundry e GitHub.
Após o sucesso repentino do chatbot da DeepSeek, a big tech rapidamente incluiu o modelo, apesar das suspeitas de que a startup chinesa teria extraído indevidamente dados da OpenAI.
A Microsoft também planeja lançar versões “destiladas” do DeepSeek R1 para PCs com certificação Copilot+.

A Microsoft anunciou, nesta quarta-feira (29/01), que o modelo de inteligência artificial R1, da DeepSeek, estará disponível nas plataformas profissionais Azure AI Foundry e no GitHub. Além disso, a companhia prometeu que haverá versões “destiladas” da tecnologia para computadores com o selo Copilot+.

O Azure AI Foundry é uma plataforma de computação em nuvem que oferece diversos serviços de inteligência artificial, com acesso a APIs de mais de 1.800 modelos de variados tipos. Já o GitHub é uma plataforma para desenvolvedores. Nela, a Microsoft incluirá recursos adicionais e guias para integrar o DeepSeek R1 aos aplicativos criados por profissionais.

Por que esta integração é relevante?

O movimento da Microsoft chama a atenção por dois motivos. Um deles é que a empresa foi rápida para incluir o DeepSeek R1 entre os modelos disponíveis no Azure AI Foundry e no GitHub. Vale dizer que o R1 tem código aberto.

O outro é que a própria Microsoft revelou ter identificado um movimento de extração indevida de grandes volumes de dados da OpenAI. Agora, a gigante de Redmond investiga se o caso tem ligação com a DeepSeek. Vale lembrar que a Microsoft é uma das principais investidoras da OpenAI.

DeepSeek chegou ao topo das listas de apps mais baixados em janeiro de 2025 (foto: Giovanni Santa Rosa/Tecnoblog)

Nesta quarta-feira (29/01), a desenvolvedora do ChatGPT disse ter encontrado evidências de que a companhia chinesa usou técnicas de “destilação”, ou seja, treinou seus modelos a partir de perguntas e respostas de outros modelos — no caso, modelos da OpenAI.

Qual o próximo passo do DeepSeek R1 na Microsoft?

No mesmo comunicado, a Microsoft afirmou que, em breve, consumidores poderão usar versões “destiladas” do DeepSeek R1 em PCs com a certificação Copilot+, com execução local. Este “selo” identifica computadores que cumprem certos requisitos para bom desempenho em tarefas de IA, como 16 GB de RAM e NPU de 40 TOPS ou mais.

Por versões “destiladas”, entenda modelos menores derivados do R1, mais adequados para rodar com recursos limitados. A Microsoft não deu mais detalhes de como seriam estes modelos.

Com informações da Microsoft, Verge, TechCrunch e Reuters
Microsoft coloca modelo de IA da DeepSeek no Azure e no GitHub

Microsoft coloca modelo de IA da DeepSeek no Azure e no GitHub
Fonte: Tecnoblog

Winamp tem repositório de código-fonte aberto apagado sem explicação

Winamp tem repositório de código-fonte aberto apagado sem explicação

Winamp clássico (imagem: Emerson Alecrim/Tecnoblog)

No final de setembro, o código-fonte do clássico reprodutor de mídia Winamp foi aberto. Mas não da maneira convencional: a licença de uso do código não permite a distribuição de softwares derivados, por exemplo. Esse pode ter sido um dos fatores que, aparentemente, fizeram a Llama Group apagar o repositório de código do player.

O código-fonte do Winamp estava disponível no GitHub. Mas, desde a semana passada, o link para o projeto exibe um erro de página não encontrada. Até o momento, não há explicação oficial para o que teria feito o repositório sumir menos de um mês depois de ter sido criado.

Nem tão aberto assim

De acordo com o Ars Technica, há pelo menos dois fatores que podem ter levado ao sumiço do repositório. Um são as críticas que a iniciativa vinha recebendo pelo fato de o código do Winamp não ter sido aberto de forma ampla.

Normalmente, projetos de código aberto são disponibilizados com base em licenças abrangentes, como GPL e MIT. Contudo, o código-fonte do reprodutor foi liberado por meio de uma licença própria, chamada de Winamp Collaborative License (WCL).

O maior problema da WCL é que essa licença permite que o desenvolvedor use, modifique e estude o software, ou faça contribuições voluntárias para o projeto. Mas a pessoa não pode distribuir versões modificadas do player. Projetos derivados devem ser mantidos para uso pessoal, consequentemente.

A reação da comunidade foi imediata. Apesar da proibição, mais de 2.600 forks (projetos derivados) do Winamp foram criados em um visível movimento de protesto contra as restrições da licença WCL.

Para completar, alguns desenvolvedores destacaram que o repositório do Winamp pode ter liberado, sem autorização, o código-fonte de componentes externos ao projeto, a exemplo do software do servidor Shoutcast para transmissões de áudio.

É possível que esses dois fatores, especialmente o último, tenha feito a Llama Group (atual responsável pelo Winamp) eliminar o repositório, mas não há confirmação sobre isso. O Ars Technica e outros veículos pediram um posicionamento sobre o assunto, mas a companhia não se manifestou até o momento.

Enquanto isso, a abertura do código do Winamp fica em uma espécie de “limbo”. Ninguém sabe o que acontecerá com o projeto.

Winamp clássico e suas skins (imagem: reprodução/Winamp Skin Museum)

Winamp fez sucesso no Windows XP

O Winamp surgiu em 1997 e, anos depois, se tornou muito popular, principalmente entre usuários do Windows XP. A facilidade de uso, os recursos de reprodução e a capacidade de personalização de visual oferecida pelas “skins” contribuíram para o sucesso do player.

Com a popularização do streaming, o Winamp foi sendo deixado de lado. O reprodutor chegou a ser relançado em 2018 e vinha sendo atualizado desde então, mas sem o sucesso de antes. Apesar disso, o reprodutor ainda tem fãs. Prova disso é a versão física do Winamp criada por um deles.
Winamp tem repositório de código-fonte aberto apagado sem explicação

Winamp tem repositório de código-fonte aberto apagado sem explicação
Fonte: Tecnoblog