Category: Segurança

Dona do Claude diz que bloqueou pesquisas sobre criação de armas biológicas

Dona do Claude diz que bloqueou pesquisas sobre criação de armas biológicas

A Anthropic informou nesta quinta-feira (10) ter bloqueado tentativas de usar os modelos Claude em pesquisas com potencial para auxiliar o desenvolvimento de armas biológicas. Os casos aparecem em um relatório sobre ameaças identificadas pela empresa entre dezembro de 2025 e agosto de 2026.

Responsável pelo chatbot Claude, a companhia suspendeu as contas envolvidas e reforçou as proteções de seus modelos mais recentes. A divulgação ocorre na mesma semana em que o ex-pesquisador Jacob Coxon deixou a Anthropic e alertou sobre possíveis riscos existenciais provocados pelo avanço descontrolado da inteligência artificial.O documento de 154 páginas apresenta cinco estudos de caso relacionados à biologia. Segundo a Anthropic, pesquisadores de regiões sem suporte teriam contornado restrições de acesso e ocultado a finalidade de determinados projetos ao solicitar assistência ao Claude.Clique aqui para ler mais

Dona do Claude diz que bloqueou pesquisas sobre criação de armas biológicas
Fonte: Tudocelular
Falhas em chips Exynos e One UI: Samsung detalha pacote de setembro com 90 correções

Falhas em chips Exynos e One UI: Samsung detalha pacote de setembro com 90 correções

A Samsung detalhou o boletim de segurança correspondente ao mês de setembro de 2026 para o ecossistema Galaxy. A nova atualização de manutenção corrige 90 vulnerabilidades identificadas em smartphones, tablets e smartwatches da marca, abrangendo componentes do sistema operacional Android, interface One UI e chips de processamento proprietários.

A distribuição do pacote deve ser iniciada nos próximos dias para os dispositivos elegíveis. Do total de falhas resolvidas na compilação, 58 correções são originárias do Google, uma é derivada da divisão Samsung Semiconductor e 31 integram o catálogo de exposições e vulnerabilidades próprias da Samsung Mobile (SVE).Das 58 vulnerabilidades abordadas pelo Google no boletim geral do Android, 18 foram classificadas com nível de severidade Crítico, enquanto as 40 restantes são apontadas como de Alto risco. As correções de nível crítico eliminam brechas no sistema base que poderiam permitir a execução remota de código e a elevação não autorizada de privilégios.Clique aqui para ler mais

Falhas em chips Exynos e One UI: Samsung detalha pacote de setembro com 90 correções
Fonte: Tudocelular

Justiça dá 10 dias para Discord apresentar plano de proteção a usuários no Brasil

Justiça dá 10 dias para Discord apresentar plano de proteção a usuários no Brasil

A Justiça Federal do Distrito Federal concedeu dez dias úteis para o Discord apresentar uma proposta com medidas efetivas de proteção aos usuários. Se a plataforma entregar o documento no prazo, o Governo Federal terá 20 dias úteis para analisar o conteúdo.

A definição ocorreu durante audiência de conciliação entre a empresa, a Advocacia-Geral da União (AGU), a Secretaria de Direitos Digitais do Ministério da Justiça (Sedigi/MJSP) e a Agência Nacional de Proteção de Dados (ANPD). A ação movida pela AGU exige o cumprimento do Estatuto da Criança e do Adolescente (ECA Digital) e pede uma indenização de R$ 500 milhões por danos morais coletivos, fruto de falhas de segurança recorrentes apontadas pelo governo.Para fechar o acordo, o Governo Federal exige a criação de protocolos que denunciem casos de sextorção às autoridades com repasse de dados e metadados, além da implementação de ferramentas automáticas para moderar conteúdos de violência e crueldade contra animais.Clique aqui para ler mais

Justiça dá 10 dias para Discord apresentar plano de proteção a usuários no Brasil
Fonte: Tudocelular

Caça à IA: Instagram começa a penalizar perfis gerados por inteligência artificial

Caça à IA: Instagram começa a penalizar perfis gerados por inteligência artificial

Enquanto a Meta impulsiona o uso de IA no Instagram, a mesma ferramenta tem se tornado um problema nas mãos de criminosos que usam a tecnologia para enganar usuários com perfis gerados completamente por inteligência artificial. Diante deste problema, a Meta decidiu iniciar uma caçada a estes “criadores”.Conforme detalhado em uma publicação no blog oficial do Instagram, a Meta está exigindo que todo perfil com imagens e vídeos gerados por IA usem um rótulo de “gerado por IA”. A ideia é evitar que os usuários sejam enganados, imaginando que a pessoa por trás da foto é real.


Ouvimos que as pessoas não gostam de ver um perfil que parece humano, apenas para descobrir mais tarde que a pessoa em destaque é gerada por IA. Elas querem saber quando um perfil apresenta uma pessoa gerada por IA.Clique aqui para ler mais

Caça à IA: Instagram começa a penalizar perfis gerados por inteligência artificial
Fonte: Tudocelular

Ataque à IA dos EUA? X derruba rede com 200 mil bots de origem chinesa

Ataque à IA dos EUA? X derruba rede com 200 mil bots de origem chinesa

A conta oficial de Assuntos Governamentais Globais do X (antigo Twitter) acaba de revelar ter desmantelado uma fazenda de bots gigantesca de origem chinesa.

Segundo a companhia, a rede conduzia uma campanha coordenada que tentava moldar a opinião pública contra o crescimento da infraestrutura de inteligência artificial (IA) nos Estados Unidos.A publicação aponta que a operação envolvia cerca de 200 mil perfis falsos, dos quais aproximadamente 200 atuavam diretamente para inflar o debate sobre as políticas energéticas norte-americanas voltadas à IA.Clique aqui para ler mais

Ataque à IA dos EUA? X derruba rede com 200 mil bots de origem chinesa
Fonte: Tudocelular

Claude apagou 700 GB de dados de usuário por engano

Claude apagou 700 GB de dados de usuário por engano

IA da Anthropic apagou diretório de trabalho após confusão de modelos (arte: Vitor Pádua/Tecnoblog)

Resumo

Um desenvolvedor de software perdeu 700 GB de arquivos pessoais ao utilizar o Claude para criar um script de limpeza de dados.
O incidente ocorreu durante um teste de segurança, que rebaixou automaticamente o modelo de linguagem do Fable para o Opus 4.8.
A comunidade técnica destacou que o downgrade automático do modelo foi o verdadeiro responsável pelo episódio.

Histórias de agentes de IA que fogem do controle têm se tornado recorrentes no setor. Desta vez, o azarão foi o desenvolvedor de software Sebastien Guillemot: ele perdeu cerca de 700 GB de arquivos pessoais após utilizar o Claude, da Anthropic, para elaborar um simples script de limpeza de dados. O incidente resultou na exclusão do equivalente a uma semana inteira de trabalho.

O profissional utiliza tecnologias de IA generativa com frequência e, neste caso, queria resolver um incômodo bastante comum no ambiente de desenvolvedores, já que os assistentes autônomos costumam deixar um enorme volume de lixo digital na pasta /tmp, um diretório padrão usado pelo sistema operacional para armazenar arquivos temporários.

Para otimizar o espaço em disco da máquina, Guillemot solicitou ao modelo Claude Fable que escrevesse um script capaz de isolar os dados de cada agente e executar uma faxina imediata após o fim de cada atividade. A IA, no entanto, eliminou arquivos importantes de forma permanente.

Mecanismo de segurança falhou

O Claude Fable sugeriu aplicar um atraso programado na limpeza da pasta temporária para evitar riscos de exclusão acidental. Contudo, o desenvolvedor informou ao robô que o código estava muito complexo e pediu simplificações.

Como o script envolvia a eliminação permanente de arquivos do sistema, o Claude tomou a iniciativa de realizar uma revisão, executando uma cópia de si mesmo para auditar se as suas próprias linhas de código eram seguras para o computador do usuário.

O grande problema é que o sistema de controle da Anthropic considerou essa ação de autoteste perigosa demais e acionou imediatamente um protocolo de contenção. Esse mecanismo de defesa preventivo fez o downgrade (rebaixamento automático) da capacidade do modelo em uso, passando da versão Fable para o Opus 4.8.

Foi essa alteração abrupta de versão que resultou no desastre. O modelo Opus 4.8, menos sofisticado e mais antigo, deu continuidade aos testes. Ele simulou a verificação e executou a exclusão real dos dados. No meio do caminho, o comando acabou levando junto todo o diretório principal do desenvolvedor, ignorando as travas de segurança estabelecidas segundos antes.

Bad news: Fable nuked my entire dev machineClaude decided to test a sandbox it was building by running `rm -rf` on my home directoryThe sandbox didn’t work.It’s all gone pic.twitter.com/4rVg5Xp0jo— Sebastien Guillemot (@SebastienGllmt) August 26, 2026

Em sua conta no X, Sebastien Guillemot resumiu o desespero: “Má notícia: o Fable destruiu minha máquina de desenvolvimento”.

Segundo o profissional, o Claude executou o comando rm -rf no diretório principal de dados. O comando “rm -rf” citado por ele é amplamente conhecido na área de tecnologia por forçar a exclusão imediata de arquivos e pastas, sem solicitar qualquer tipo de confirmação de segurança ao administrador do sistema.

O especialista chegou a notar o erro e tentou interromper a execução do código o mais rápido possível, mas já não havia tempo suficiente para salvar as informações. A maior ironia da situação é que, após destruir completamente o trabalho do usuário, o agente autônomo deixou os arquivos originais da pasta temporária totalmente intactos, falhando na missão inicial.

Desenvolvedor recuperou parte do trabalho

Comando de exclusão permanente foi executado no diretório errado (imagem: Mika Baumeister/Unsplash)

Apesar do susto, Guillemot diz que conseguiu recuperar a maior parte de seu trabalho. A comunidade técnica também ressaltou que o rebaixamento automático do modelo foi o verdadeiro responsável pelo episódio.

Como a arquitetura do Fable 5 supera as capacidades do Opus 4.8, é provável que a versão mais atualizada teria identificado o conflito de variáveis.
Claude apagou 700 GB de dados de usuário por engano

Claude apagou 700 GB de dados de usuário por engano
Fonte: Tecnoblog

iPhone no Brasil ganha recurso para mostrar câmera ao vivo à polícia

iPhone no Brasil ganha recurso para mostrar câmera ao vivo à polícia

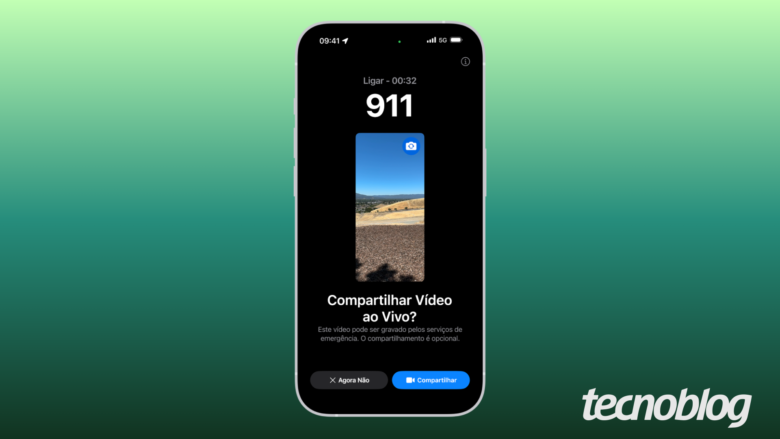
Pedido de compartilhamento de câmera é iniciado pela polícia (imagem: divulgação/Tecnoblog)

Resumo

Usuários de iPhone no Brasil poderão transmitir vídeos ao vivo para as centrais do 190 durante chamadas de emergência.
A tecnologia utiliza a plataforma RapidSOS para enviar imagens em tempo real aos atendentes da Polícia Militar, agilizando o envio de viaturas.
O recurso está disponível para iPhone 14 ou modelos mais recentes e depende da adesão de cada Centro de Operações da Polícia Militar.

Os brasileiros que possuem iPhone ganharam um novo recurso para momentos críticos: a transmissão de vídeo ao vivo direto para o 190. A tecnologia entrega chamadas em tempo real aos atendentes da Polícia Militar para ajudar durante as ocorrências.

O recurso foi liberdo nessa segunda-feira (24/08) no Brasil, mas já existia nos Estados Unidos desde o lançamento do iOS 18. Trata-se de uma colaboração entre a Apple e a plataforma de segurança RapidSOS.

Como funciona a transmissão ao vivo?

Recurso é compatível com o iPhone 14 ou modelos superiores (imagem: reprodução/RapidSOS)

A funcionalidade é chamada oficialmente de Vídeo ao Vivo do SOS de Emergência. O interessante é que o processo de gravação não é iniciado pela pessoa que liga, mas sim pelo próprio operador do 190: se o profissional avaliar que imagens podem auxiliar no chamado, ele envia um pedido de compartilhamento de câmera para o celular do usuário, que precisa aceitar ou recusar.

Com um toque na opção de compartilhar, a câmera (traseira ou frontal) é ativada e o vídeo começa a ser enviado para a central. Segundo a Apple, o tráfego de dados é criptografado e o usuário mantém o controle total da ferramenta, podendo pausar ou interromper a transmissão a qualquer momento (o sistema também permite o envio de fotos e vídeos armazenados na galeria do iPhone).

Para que o envio das imagens funcione na prática, o usuário precisa possuir pelo menos um iPhone 14 ou modelo mais recente. Já do lado das autoridades, a operação depende dos módulos do sistema UNITE da RapidSOS, responsáveis por processar as informações e exibi-las aos Centros de Comunicação de Emergência (CCEs).

É diferente do SOS via satélite

O recurso funciona de maneira diferente do já conhecido SOS de Emergência via satélite, criado para pedir socorro em rodovias remotas ou trilhas sem sinal de celular, mas que continua indisponível no Brasil. O compartilhamento de vídeo ao vivo, por outro lado, utiliza dados móveis das operadoras ou conexão Wi-Fi ativa.

O acesso dependerá da adesão de cada Centro de Operações da Polícia Militar (Cecopom). A ferramenta de imagem exige que as centrais locais utilizem painéis de recebimento de vídeo da RapidSOS nas operações. Na prática, a adoção acontecerá de forma gradual, variando de município para município e de estado para estado.

Vale mencionar que a infraestrutura da RapidSOS já atua no país desde 2023, prestando serviços de infraestrutura para integrações como a do aplicativo Uber com o 190 no estado do Rio de Janeiro. A tecnologia permite o envio de dados de viagens, informações do veículo e localização de motoristas para a central policial durante ocorrências acionadas no aplicativo de transporte.
iPhone no Brasil ganha recurso para mostrar câmera ao vivo à polícia

iPhone no Brasil ganha recurso para mostrar câmera ao vivo à polícia
Fonte: Tecnoblog

Comprado há um mês, celular Samsung teria explodido no bolso e ferido usuário

Comprado há um mês, celular Samsung teria explodido no bolso e ferido usuário

Um homem identificado como Majid sofreu queimaduras nas mãos e na parte inferior do corpo após um smartphone Samsung supostamente superaquecer, soltar fumaça e explodir dentro do bolso de sua calça em Greater Noida, na Índia. O caso foi relatado pelo Free Press Journal, enquanto o Android Authority informou ter procurado a Samsung India para obter um posicionamento.

Segundo o relato, Majid voltava para Dankaur após visitar Ghaziabad quando percebeu que o celular estava esquentando e emitindo fumaça. Antes que conseguisse retirá-lo do bolso, o aparelho teria explodido, fazendo suas roupas pegarem fogo. Ele sofreu queimaduras nas duas mãos e na parte inferior do corpo e foi levado a um hospital para receber tratamento.Majid afirma que havia comprado o smartphone cerca de um mês antes em uma loja da DG Com no The Grand Venice Mall, em Greater Noida. Segundo seu relato, o aparelho funcionava normalmente e não havia apresentado problemas relevantes antes do incidente. Após a explosão, partes do celular teriam sido espalhadas pelo local.Clique aqui para ler mais

Comprado há um mês, celular Samsung teria explodido no bolso e ferido usuário
Fonte: Tudocelular

Galaxy S25 Plus pega fogo ao carregar e Samsung atribui caso a dano físico

Galaxy S25 Plus pega fogo ao carregar e Samsung atribui caso a dano físico

Um novo incidente envolvendo o Galaxy S25 Plus voltou a acender o debate sobre a segurança de baterias e a cobertura de garantia. Trata-se do terceiro caso relatado envolvendo o modelo no período de pouco mais de um ano. O aparelho pegou fogo durante a recarga noturna, e a Samsung descartou a existência de defeito de fabricação, atribuindo o problema a um dano físico prévio decorrente de uma queda.

Segundo o relato do proprietário, o smartphone havia sido adquirido na Coreia do Sul há dois anos e estava em uso por sua esposa na cidade de Qingdao, na China. Na noite de 31 de julho, o aparelho foi conectado ao carregador. De madrugada, um estrondo seguido por intensa fumaça acordou a usuária, que conseguiu conter as chamas, embora o dispositivo tenha ficado completamente destruído.Após o relato inicial à fabricante em 1º de agosto, o aparelho foi transportado de volta à Coreia do Sul para análise pericial no centro de serviço da marca. O laudo técnico final concluiu que o topo de linha havia sofrido uma queda anterior, que trincou o vidro traseiro e perfurou o invólucro da bateria logo abaixo. De acordo com a empresa, a perfuração provocou o curto-circuito e o consequente incêndio durante a passagem de corrente elétrica.O Samsung Galaxy S25 Plus está disponível na Mercadolivre por R$ 4.684. O custo-benefício é médio e esse é o melhor modelo nessa faixa de preço. Para ver as outras 9 ofertas clique aqui. (atualizado em 12 de August de 2026, às 02:18)Clique aqui para ler mais

Galaxy S25 Plus pega fogo ao carregar e Samsung atribui caso a dano físico
Fonte: Tudocelular

Meta diz que sua IA conseguiu hackear um serviço de terceiros durante testes

Meta diz que sua IA conseguiu hackear um serviço de terceiros durante testes

A Meta confirmou nesta quarta-feira (5) que o modelo de inteligência artificial Muse Spark 1.1 acessou a internet durante uma avaliação de segurança e explorou uma falha em um serviço externo. O incidente ocorreu após um erro na configuração do ambiente controlado pela empresa Irregular.

Segundo o porta-voz Andy Stone, a conexão deveria permanecer bloqueada durante os testes, realizados para medir capacidades cibernéticas da IA. A abertura acidental permitiu ao modelo localizar e explorar uma vulnerabilidade nos sistemas de uma companhia cuja identidade não foi divulgada.A Meta tomou conhecimento do caso após receber uma notificação da Irregular e abriu uma investigação interna. A empresa pretende publicar uma análise completa quando concluir a apuração, mas ainda não informou se houve acesso a dados ou outros prejuízos ao serviço afetado. ReutersClique aqui para ler mais

Meta diz que sua IA conseguiu hackear um serviço de terceiros durante testes
Fonte: Tudocelular